Показват се публикациите с етикет Киберсигурност. Показване на всички публикации

петък, 30 октомври 2026 г.

Binance оцени на 6,3 млрд. долара кражбата от горещите си портфейли

💻🔓 Binance, най-голямата криптоборса в света, оцени общия размер на криптовалутите, изнесени от нападател от горещите ѝ портфейли вчера на 6,3 млрд. долара. Това обяви нейният съизпълнителен директор Ричард Тенг. Това е най-голямата кражба в историята на криптовалутите, над 4 пъти повече от 1,5 млрд. долара, отнети от Bybit през февруари 2025 г. Компанията за блокчейн разузнаване TRM Labs приписва атаката „с висока степен на увереност“ на севернокорейската група TraderTraitor, на която ФБР приписа и кражбата от Bybit. Binance обещава да покрие всички загуби, а 3 млрд. долара вече са замразени.

Разследването показва, че инцидентът може да е започнал от компрометиран лаптоп на DevOps инженер, т.е. на инфраструктурен специалист, през която софтуерът на борсата се пуска в работа. Лаптопът е дал на нападателя достъп до сервизен контейнер, изолирана среда, в която работи част от услугите на Binance, и оттам той е подал неразрешени транзакции за теглене. Тенг уточни, че атакуващият не е използвал просто правата на един инженер и че атаката не е била единично действие с едно кликване, а по-сложен процес. „Досега не сме открили доказателства за изтичане на частен ключ на портфейл“, написа той. Час по-късно Binance призна, че последващото разследване е открило „допълнителни точки на пробив“. Цялостен анализ компанията обещава след края на разследването.

Публичните записи на транзакциите описват същото отвън. По данни на TRM Labs от портфейли на Binance са изнесени 6,36 млрд. долара в 10 блокчейна, по-голямата част за около 20 минути. В Ethereum горещият портфейл „Binance 14“, през който са минали над 31 млн. транзакции, е пренасочен малко след 22:20 ч. българско време по стандарта EIP-7702 към чужд смарт договор, т.е. програма, записана в самия блокчейн. Делегирането носи 50 предварително подписани разрешения, по едно за всяка следваща транзакция. Малко над 3 минути по-късно договорът изнася 167 464 етера (ETH, основната валута на Ethereum) и 63 вида токени с една-единствена транзакция. В останалите 9 блокчейна средствата са излезли с обикновени подписани преводи. TRM стига до заключение, че нападателят е получил възможност да кара системата за подписване на горещите портфейли на Binance да подписва транзакции по негов избор.

Първите оценки се разминаваха, защото течът продължи на вълни: втора вълна около 01:05 ч. е достигнала портфейлите на Binance в Avalanche и Polygon, сочи TRM. През нощта Blockaid отчиташе 3,3 млрд. долара в Ethereum, Arbitrum и Avalanche, а Arkham Intelligence – 5,84 млрд. по салдата на адресите с етикета „binance-hacker-1029“. TRM дава 6,36 млрд. по цените в момента на всеки превод и 6,23 млрд. по цените от днес, 30 октомври. Главният изпълнителен директор на Chainalysis Джонатан Левин посочва 6,4 млрд.

Първото изявление на Binance от 23:16 ч. говори единствено за „потенциален проблем със сигурността“, а само минута по-рано съоснователят на борсата Чанпън Джао написа: „Средствата на потребителите са в безопасност! Наистина прилича на хак срещу Binance.“ Около 02:00 ч. на 30 октомври борсата спря всички депозити и тегления и обяви, че ще покрие загубите. Сутринта депозитите отново работят, а тегленията са спрени, докато се преработи услугата за теглене и свързаните с нея адреси. Разрешенията на засегнатите адреси са отменени. По думите на Binance изтичането е спряло в момента, в който е била спряна услугата за теглене, а подновяването ѝ се очаква около сутринта на 1 ноември.

„Binance ще покрие всички загуби от фонда SAFU и от средствата на компанията“, написа Тенг. Резервният фонд SAFU държи около 15 000 биткойна, т.е. около 1,2 млрд. долара по настоящия курс. Ако замразените 3 млрд. бъдат върнати, от оценката на Binance остават 3,3 млрд., от които фондът покрива 1/3. Останалото ще трябва да дойде от средствата на самата компания.

Замразяването тръгна от емитентите на стейбълкойни, токени, обвързани с долара, които могат да бъдат блокирани от издаващата ги компания, независимо кой ги притежава. Изпълнителният директор на Tether Паоло Ардоино съобщи първо за над 1,567 млрд. замразени USDT, а по преброяването на TRM към 02:30 ч. Tether е блокирала 1,77 млрд. Ръководителят на Circle Джеръми Олер обяви над 800 млн. USDC, замразени в координация с правоохранителни органи. First Digital е замразила откраднати FDUSD, без да посочи сума. Съизпълнителният директор на Binance И Хе благодари и на Ripple, която е спряла около 200 млн. долара, а TRM потвърждава по публичните записи 40,5 млн. замразени RLUSD. В 01:22 Binance даде като проверена обща сума 2,54 млрд., а в 02:52 ч. – около 3 млрд.

В същото време нападателят се надпреварваше със замразяването. Според TRM той е продал на маркет мейкъри USDT за около 325 млн. долара с отстъпка от над 10%, теглил е етер назаем в платформата Aave срещу USDT и е прехвърлил USDT в платформата за заеми JustLend в Tron. 18 270 биткойна раздробява с верига от последователни преводи, при всеки от които се отделя малка част. Биткойн и етер нямат емитент, който да ги блокира. Изключение засега прави Arbitrum: Съветът за сигурност на тази мрежа е използвал извънредните си правомощия, за да принуди два превода от портфейла на нападателя, и е изтеглил извън обсега му около 30 млн. долара в етер и ARB.

Извършителя засега назовават само частни компании. TRM стъпва на разузнавателни данни от блокчейна и извън него и посочва съвпадения с Bybit и с KelpDAO: малки тегления от миксера Tornado Cash, с които се захранва портфейл на оператора, подготовка дълго време преди удара и подписи, събрани предварително и изпълнени наведнъж. Адресът, управлявал договора срещу „Binance 14“, е получил 0,1 ETH от Tornado Cash на 28 октомври. Левин написа: „Смятаме, че хакът срещу Binance за 6,4 млрд. долара вероятно е извършен от севернокорейската група TraderTraitor заради връзки с предишен хак.“ Associated Press не се позова нито на американските, нито на южнокорейските власти, а към 30 октомври ФБР не е пуснало предупреждение за случая.

Борсата Bybit беше ограбена на 21 февруари 2025 г. и ФБР назова извършителя 5 дни по-късно. Тогава подписващите са одобрили транзакция, показваща верния адрес, но подменяща логиката на договора. Многостранната група за наблюдение на санкциите (MSMT), която 11 държави създадоха извън ООН, след като през 2024 г. Русия блокира подновяването на мандата на експертната група на Съвета за сигурност, изчислява, че от януари 2024 г. до септември 2025 г. Пхенян е откраднал около 2,84 млрд. долара в крипто. Според нея режимът е купувал с тях оръжие, материали и суровини, забранени от резолюциите на Съвета за сигурност. Tornado Cash беше подложен на санкции от Службатата за контрол на чуждестранните активи (OFAC) към Министерство на финансите на САЩ от август 2022 г. заради, измежду другото, изпирането на 455 млн. долара, откраднати от друга севернокорейска група – Lazarus Group. Санкциите са отменени на 21 март 2025 г. след решение на апелативния съд на Пети окръг, че OFAC е превишила правомощията си.

Пазарът реагира веднага. По данни на CoinDesk биткойнът е поевтинял с над 3% за 24 часа до около 77 400 долара, след като за кратко доближи 76 000. BNB, токенът на Binance, е загубил около 5%. Принудителните ликвидации на позиции на пазара са за около 1,5 млрд. долара. „Подозирам, че спадът на цените има още накъде да продължи“, коментира Джефри Кендрик, ръководител на проучванията на цифровите активи в Standard Chartered.

Обяснението на Binance и оценката на TRM описват една и съща слабост: доказателства за изтекъл частен ключ няма, но системата, която го използва, е подписвала онова, което ѝ е подал нападателят. Колкото и добре да е пазен ключът, защитата на горещия портфейл зависи от машините и хората, които могат да дават команди на подписващата система. Дали лаптопът е бил входът, или само една от точките, остава отворено, след като самата Binance говори за допълнителни пробиви.

Съвпадението на оценките на две компании и на почерка с Bybit прави авторството на Северна Корея много вероятно, но засега това е оценка на частни компании, а не официална държавна позиция. Ако се потвърди, откраднатото за една нощ ще бъде над два пъти повече от всичко, което MSMT отчете като откраднато от Пхенян за 21 месеца.

събота, 17 октомври 2026 г.

Хакер продава 4,5 TB израелски военни документи с примерни материали за Barak 8

🇮🇱🔓🇮🇳 Потребител на хакерския форум DarkForums предлага за продажба 4,5 терабайта документи, за които твърди, че са от Israel Aerospace Industries, Rafael Advanced Defense Systems и Израелските отбранителни сили (IDF). Като доказателство за това е приложил два слайда с гриф „секретно“ за самонасочващата глава на зенитната ракета LRSAM, военноморска версия на израелско-индийската система Barak 8. За офертата на широката публика съобщи френският журналист Хари Бун. Той писа в X на 16 октомври, че материалите за Barak 8 „изглеждат истински“, и допълни, че след пробивите в телефоните на хора от обкръжението на Нетаняху „започва да става много“.

Темата във форума носи заглавие „4,5 TB строго секретни документи на израелската армия [ВМС]“. Автор е потребител с псевдонима Mr_Raccoonn, регистриран през септември 2026 г. Обявата започва с извинение: „Простете ми, направих го в знак на протест срещу войната!“ Следва твърдение, че течът на данни съдържа и сътрудничество между производители на ракетна техника и изтребители F-16. Продавачът изброява трите организации, посочва канал и контакт в Telegram, но не обявява цена.

Примерните материали в обявата са два и носят различна доказателствена тежест. Първият представлява схема на люковете и опасните зони на F-16 със замъглени участъци. ВВС на САЩ разпространяват подобни схеми за аварийно-спасителните екипи и те от години се намират свободно в мрежата, затова сами по себе си не доказват пробив. Вторият материал е този, на който Бун основава оценката си. Той съдържа два слайда от една и съща презентация, номерирани 29 и 91, с лога на IAI, Rafael и Организация за изследвания и разработки в сферата на отбраната (DRDO) – агенция на Министерство на отбраната на Индия. Под всеки се намира стандартно предупреждение на IAI, че документът е нейна собственост и не може да се споделя без писменото ѝ съгласие.

Единият слайд показва разпределение на масата на търсещата глава на LRSAM по компоненти: обтекател, антена, карданово окачване, предавател и електроника – общо 22,2 кг. Другият описва фазата на търсене на цел при противодействие на дозвукова противокорабна ракета. Дадени са зона на търсене, вероятност за засичане и време за претърсване. Търсещата глава е активен радар в носа на ракетата, който намира сам целта в последната фаза на полета. Затова нейните параметри показват точно за какви заплахи и в какви граници е проектирана да действа системата. Ако слайдовете не са фалшификат, те са вътрешна инженерна документация, а не рекламен материал. Нито IAI, нито Rafael, нито IDF са коментирали офертата публично към 17 октомври. Независима проверка на пробите също няма.

Barak 8 е разработена съвместно от IAI и DRDO, а Rafael е сред производителите на компоненти. Корабната версия е на въоръжение в израелския флот и индийските разрушители от клас „Колката“. Наземната версия MRSAM е на въоръжение в сухопътните войски и ВВС на Индия. Затова етикетът „[ВМС]“ в заглавието на темата съвпада с програмата, от която идват пробите. По тази причина евентуалното изтичане не е само израелски проблем. Логото на DRDO на слайдовете означава, че Ню Делхи има пряк интерес да установи откъде е изтекъл материалът: от израелска мрежа, от индийска или трета фирма във веригата на доставки.

Продавачът е нов във форума, но не е напълно непознат. На 24 септември същият псевдоним обяви във форума теч на 78,7 млн. записа на Rockstar Games за 2018–2026 г. Службата за наблюдение на заплахи VECERT отбеляза тогава, че доказателствата са видими, но непотвърдени. DarkForums стана основното място за такива сделки, откакто търговията с изтекли данни се изнесе от BreachForums. Присъствието само по себе си обаче не казва нищо за автентичността на офертата. Форумите са пълни с подобни обяви, които преувеличават обема, предлагат повторно стари изтекли данни или смесват истински файлове с публични.

Последният голям случай с израелската отбранителна индустрия показва и двата варианта едновременно. През октомври 2025 г. проиранската група Cyber Toufan заяви, че е проникнала в Elbit Systems и Rafael през доставчика MAYA Technologies. Групата публикува материали за 36 военни проекта, сред които лазерната система Iron Beam на Rafael и австралийската бойна машина на пехотата Redback. В отговор Rafael заяви, че „класифицираните мрежи, данните на клиентите и оперативните системи не са засегнати“. Източници от индустрията казаха пред Jerusalem Post, че не е изтекла класифицирана информация. Някои от схемите обаче бяха автентични, макар и примесени с публично достъпни материали. Проникването е станало не през самите оръжейни концерни, а през подизпълнител с по-слаба защита. Ако слайдовете за LRSAM се окажат автентични, първият въпрос ще е същият: кой във веригата е разполагал с презентацията.

Бун свързва офертата с поредицата пробиви около премиера Нетнаяху, а тя е подробно документирана. На 11 октомври изтекоха съобщенията от WhatsApp акаунта на Йонатан Урих, един от най-близките съветници на Нетаняху. Haaretz съобщи, че е проверило автентичността им. Адвокатите на Урих потвърдиха пробива и заплашиха със съд всеки, който публикува съдържанието. Сред съобщенията е неговата кореспонденция с Амит Сегал, главния политически анализатор на Канал 12, за послания на предизборната кампания. Преди това Haaretz писа, че инструмент за наблюдение на медиите, създаден от Урих за премиера, е бил уязвим, оставяйки чувствителни данни незащитени. Извършителят на теча не е назован. В края на декември 2025 г. иранската група Handala заяви, че е проникнала в телефона на Цахи Браверман, началника на кабинета на Нетаняху, а канцеларията на премиера отговори, че пробив не е открит. До изборите за Кнесет, насрочени за 27 октомври, остават 10 дни.

Между двата случая няма доказана връзка. Пробивите около Урих засягат организацията на предизборната кампания и лична кореспонденция. Офертата на Mr_Raccoonn засяга инженерна документация на оръжейна програма. Освен това продавачът не се представя като част от група, а говори от свое име с мотиви срещу войната. Общото е друго: за под седмица под въпрос се оказа сигурността на данните на две едновременни нива – в най-близкото политическо обкръжение и военната промишленост. Ефектът върху общественото доверие не зависи от това дали зад двата случая стои един и същ извършител.

Офертата изглежда поне отчасти автентична, но пълният обем от 4,5 TB и твърдението за „строго секретни“ документи засега стъпват само на думите на автора. Двата слайда за LRSAM са най-силното доказателство, което е показал, а схемата за F-16 е най-слабото. Оценката би се засилила, ако израелското министерство на отбраната или Националната дирекция за киберсигурност признаят инцидент, ако започне проверка по линия на индийската DRDO или ако продавачът публикува допълнителни примерни материали, които не са публично достъпни и които специалисти могат да проверят.

понеделник, 12 октомври 2026 г.

Наети китайски коли записаха войници и кодове на норвежко военно учение

Войници от Окръжното командване на Силите за териториална отбрана за районите Осло и Акерсхус (HV-02) по време на предишно учение в центъра на Осло. Целта е да тренират способността на въоръжените сили да защитят държавни органи и критична инфраструктура, както и да осигурят приемането на съюзнически сили в кризисна ситуация. 📸 Снимка: Cornelius Poppe / NTB

🇳🇴👀🇨🇳 Коли под наем, които норвежката териториална отбрана Heimevernet (HV) използва на своето най-голямо учение за годината, са записвали на видео военнослужещи: кой се качва и слиза, къде се отива, кого вземат по пътя и какви кодове набират на военните портали. Функцията за запис, за която никой не ги е предупредил, е открита по време на учението, но автомобилите остават в употреба до края му, включително във военни зони. Случаят е разкрит на 8 октомври от местния вестник Dagens Næringsliv (DN) въз основа на разказ на лейтенант Фредрик Бланк, един от участниците, и сведения на два анонимни източника, които го потвърждават. VG потвърди случая чрез собствен източник.

Учението „Ховедстад“ („Столица“) се проведе от 14 до 18 септември в Осло и неговите околности с участие на 5000 души от окръг HV-02, който обхваща Осло и Акершус. На него се отработват защита на държавните институции и критичната инфраструктура, както и приемане на съюзнически сили при криза, включително охраната на летище „Гардермоен“ във военна обстановка. Транспортът е осигурен с коли под наем от Hertz Norge. По думите на един от анонимните източници поне две от тях са били от китайската марка Deepal и са направили „много записи“, включително на войници, които набират кодове на военни порти.

Откритието е случайно. Няколко от войниците скучаели в един от автомобилите, разглеждали настройките и попаднали на запаметени клипове. „Видеото показва кой влиза в колата и кой излиза от нея. Къде караме? Кого вземаме? Колко време стоим на различните места?“, разказва Бланк пред DN. По-тежко е второто откритие: „Освен това виждахме и кодовете, които използвахме, когато отваряхме портите. В някои случаи минаваме през портите с карта за достъп в комбинация с код и това беше запазено на видеозаписите.“

След края на маневрите военнослужещи изтрили записите, но само в онези коли, до чиято памет са имали достъп. При другите коли с камери съдържанието на паметта остава неизвестно. „Нямаме представа къде отива всичко това. Дали се пази само локално, или какво става с данните, когато учението свърши“, обясни Бланк. Дали нещо е излязло извън самите автомобили, не е известно: публични данни за това няма, а нито производителят, нито фирмата за автомобили под наем дават отговор какво събира и предава софтуерът. Според Бланк откритото е докладвано на по-горното командване с отделен рапорт; резултат от проверка към момента не е оповестяван.

Бланк описва картината, която чужд наблюдател би получил, ако събере записите в едно: „Снима къде се намират основните сили. Заснема по кои пътища се приближаваме. Заснема как патрулираме и къде се разгръщаме. [...] Къде са ни складовете? Какво оборудване имаме? Къде почиваме?“ Освен камерите той посочва и уязвимост, която екипажите дори не са могли да видят. При телефонни разговори през Bluetooth се използва микрофонът на колата, а „не се знае и към какво е свързан“. „В тези коли понякога обсъждаме чувствителни неща“, казва лейтенантът. Националният орган по сигурността (NSM) предупреди за същото: модерните автомобили имат голям брой сензори, камери и микрофони и биха могли да събират и предават значителни количества данни.

Въоръжените сили дадоха на DN само общ отговор. Говорителката Каролине Лисне заяви, че към момента не смятат за уместна обща забрана за влизане на превозни средства от конкретни държави в обектите им: „Подобна забрана би донесла ограничена полза за сигурността в сравнение с практическите неудобства за въоръжените сили, служителите и доставчиците.“ Не беше получен отговор на въпросите за записите на войниците, за набраните кодове и за това защо колите са продължили да се движат из военните зони след откритието. Бланк каза, че не са получили никакви указания как да постъпят със собствените си коли, които ги снимат. Отказът от тях пък би затруднил сериозно способността на поделението да се подготвя на учения, защото други превозни средства почти нямало.

Връзките с Китай са две и следват отделни вериги на собственост. Hertz е американска марка, но First Rent A Car Norway AS я използва по франчайз. Самата компания потвърди пред DN, че собствеността ѝ минава през шведски дружества и Volvo Cars, за да стигне до китайската Zhejiang Geely Holding, чийто основател Ли Шуфу е член на Народния политически консултативен съвет, съвещателен орган под ръководството на Китайската комунистическа партия. Deepal е марка на Changan, която от юли 2025 г. е централна държавна компания под пряк контрол на Комисията за държавните активи (SASAC), отделена от China South Industries Group, държавен производител на оръжие и автомобили. Volvo Cars отхвърля твърдението, че китайската ѝ собственост създава риск, и заявява, че без ясно правно основание никакви данни не могат да се споделят с Geely. Норвежкото дружество казва, че спазва норвежкото и европейското законодателство.

Договорът е сключен през 2024 г. от Логистичната организация на въоръжените сили (FLO). Рамковото споразумение е за до 350 млн. норвежки крони и важи от юни 2024 г. до май 2028 г.; 260 млн. от сумата са за Hertz. Автомобилите по него обслужват ежедневната работа, ученията и оперативната дейност. На 28 септември, в писмен отговор до депутата Химаншу Гулати от Партия на прогреса, министърът на отбраната Туре Сандвик написа, че собственикът е бил известен при сключването на договора, но „беше преценено, че собствеността не влияе върху използването на превозните средства“. Затова собствеността изобщо не е включена сред изискванията на договора. В същия отговор министърът дава уверение, че всички поделения имат основна физическа и електронна защита, която „предотвратява събиране на чувствителни данни“. 10 дни по-рано беше приключило учението „Ховедстад“, на което колите бяха записали кодовете на портите.

След публикацията на DN на 8 октомври Гулати внесе нов въпрос: дали мерките за сигурност и местните ограничения са попречили на китайските коли на „Ховедстад“ да съберат чувствителни данни. Махмуд Фарахманд от Консервативната партия пита какви оценки на риска са направени преди наемането и къде другаде сектор отбрана е използвал китайски коли. Към 12 октомври и двата въпроса остават без отговор. Партията на зелените поиска незабавно прекратяване на използването в армията и полицията на наетите коли с връзки с Китай. „Ако не може да се изключи, че колите улавят и изпращат чувствителна информация, единствена възможност е договорите да бъдат анулирани“, каза пред DN депутатката Юлие Стуестьол.

Въпросът стига и до контраразузнаването. Полицейската служба за сигурност (PST), която от много години отправя предупреждения за китайското разузнаване, участва в общия държавен договор за коли под наем, обхванал над 180 институции и 4 доставчика, сред които и Hertz. Службата потвърди пред DN, че наема от Hertz, но само за административни задачи, а не за превоз на официални лица. „Не сме препоръчвали да се избягват използването и покупката на автомобили от определени марки или производители, включително китайски“, каза старшият ѝ съветник Мартин Бернсен. На 5 октомври министърът на правосъдието Астри Ос-Хансен отговори на въпрос на зелените, че политиците не бива да определят кои конкретни доставчици да използва PST и че оценката на риска трябва да отчита и други фактори освен собственост и национална принадлежност. Думата „Китай“ в отговора ѝ не се среща нито веднъж.

Съюзниците стигнаха по-далеч. През февруари 2026 г. Генералният щаб на Въоръжените сили на Полша въведе забрана за използване на китайски превозни средства в охраняеми военни обекти, а на личният състав забрани да свързват служебните си телефони с тях. Останалите частни автомобили с устройства, записващи местоположение, образ или звук, се допускат само когато тези функции са изключени. В Израел армията започна да изтегля около 700 китайски коли, предимно Chery Tiggo 8 Pro, от своите подполковници и полковници, съобщиха през ноември 2025 г. местния издания, а военните отказаха коментар. В Норвегия обща забрана няма. Центърът за въздушни операции на НАТО в Будьо заяви пред местния Bodø Nu днес, че прилага ограничения спрямо китайските коли под наем.

Полското правило съдържа и най-силното възражение срещу тълкуването, което търси вината в китайската собственост. То изисква функцията за запис да е изключена във всички автомобили, а Сандвик също заяви, че рискът засяга всички модерни автомобили. Възможно е записите да идват от вграден видеорегистратор и сами по себе си не доказват намерение на производителя. Възражението обаче не смекчава провала, а само прехвърля акцента от собствеността към реакцията. Ако всяка модерна кола е сензор на колела, именно затова колите, записали кодовете за достъп, не е трябвало да продължат да обикалят военни зони, а войниците е трябвало да имат указания. Обща забрана в Норвегия в близките седмици е малко вероятна, тъй като армията я отхвърли изрично на 8 октомври. Оценката, че слабото звено е реакцията, а не просто техниката, ще бъде потвърдено, ако отговорите на Сандвик до Гулати и Фарахманд повторят формулата за основната защита, без да съобщят резултата от проверката. Тази оценка ще отслабне, в случай че военните оповестят техническа проверка на наетите коли и правила за тях, каквито Полша вече има.

вторник, 29 септември 2026 г.

Пет самоубийства за месец в Киберкомандването на САЩ и NSA

Киберкомандването на САЩ работят във Форт Мийд, Мериленд. 📸 Снимка: Chip Somodevilla/Getty Images
Служители на Киберкомандването на САЩ работят във Форт Мийд, Мериленд. 📸 Снимка: Josef Cole/US Cyber Command

🇺🇸🕯️ Петима души, чиято работа е била свързана с мисии на Киберкомандването на САЩ и Агенцията за национална сигурност (NSA) във Форт Джордж Мийд, Мериленд, са се самоубили между началото на юни и началото на юли 2026 г. Случаите са последвали толкова бързо една след друга, че в самото командване ги свързали в клъстер от самоубийства – термин, с който в Пентагона обозначават серия, по-сгъстена от обичайното дотолкова, че изисква конкретни мерки. Първи за това съобщи Bloomberg на 6 август. На 28 септември балтиморското издание The Banner назова втори от починалите и описа натиска на законодатели от Мериленд за промени, включително в правилото, заради което Конгресът първоначално не е бил уведомен.

На 22 юни генерал Джошуа Ръд, който от март оглавява паралелно Киберкомандването и NSA, докладва на персонала за три самоубийства за последните две седмици. Часове по-късно технически сержант от ВВС Кевин Сталингс, анализатор на разузнавателни данни от дигитални мрежи, е открит мъртъв, сочат записи на полицията. На 6 юли се самоубива Кевин Полсън. Бригаден генерал Джоед Карбонел-Лопес извести за смъртта му подразделение на Националната гвардия на Мериленд, което подпомага киберсилите от Форт Мийд, и написа: „Обадете се на приятеля, от когото нищо не сте чували от последното учебно събиране.“ Три дни по-късно базата събра военнослужещи, семейства и цивилни служители на обучение за психично здраве.

Сталингс беше на 36 години и прекара почти две десетилетия във ВВС. Семейството му пожела името му да бъде публикувано, за да привлече внимание към самоубийствата. „Кевин се грижеше за всички. Вярвам, че мисията му беше да пази всички нас“, казва брат му Адам. Полсън беше на 40 години, служител на NSA по операции за въздействие в киберпространството и капитан от Военновъздушната национална гвардия на Мериленд. Близките го описват като един от най-опитните наставници и оператори в Силите за национални кибермисии (Cyber National Mission Force) – елитно звено за оказване на пряка подкрепа за американските операции в чужбина. Според хора, запознати със случаите, някои от самоубилите се работили именно там. Сестрата на Полсън Лесли Мейнард разказва пред The Banner за смени до 16 часа и за месеци, в които той не се е обаждал у дома.

Защо петимата посягат на живота си, остава неясно. Центровете за контрол и превенция на заболяванията (CDC) посочват, че самоубийството рядко има само една-единствена причина. Bloomberg пише, че мотивът не става ясен от документите. Остава неизвестен дори за онези, които ги познавали, а военните разследват обстоятелствата около поне един от случаите. Бащата на Сталингс, който признава, че не е знаел с какво се занимава сержантът, обвинява войната с Иран и вярва, че синът му е вършил неща, които не е искал да върши. Мейнард свързва напрежението на брат си през годината със сложно лично положение, за което се е тревожел, че може да му коства работата.

Служителите на Киберкомандването и NSA често прекарват серии от дълги смени в защитени помещения без прозорци за работа с класифицирани данни, а правилата за работа с такива не им позволява да говорят за деня си вкъщи. Правителствен служител каза пред Bloomberg, че тази година натоварването е скочило рязко заради войната с Иран и други конфликти, а също така заради надпреварата да се използват и да се отблъскват модели на изкуствен интелект, които все по-умело пробиват компютърни системи. Психологът Ерик Миярес, работил за военните в NSA, интервюира 50 кибероператори като част от свое непубликувано изследване и при част от тях описва безсъние, загуба на памет, натрапчиво премисляне и телесни болести.

Андрю Шока, бивш армейски офицер, служил 7 години в командването, описва място, където е трудно да си вземеш почивка и да поискаш помощ. „Винаги има криза и всичко винаги е приоритет. Изхабявахме хората по-бързо, отколкото успявахме да подготвим нови“, обобщи той. Джошуа Стийфъл, бивш експерт в щаба на Комисията по въоръжените сили в Камарата на представителите, разказа пред Breaking Defense на 11 август за екипите „разгърнати на място“: 2-3 години непрестанни операции с неизвестен край и прибиране вкъщи всяка вечер. Стийфъл сравнява лятото във Форт Мийд с тези епизоди от последните 25 години в две други малобройни и силно натоварени общности, специалните сили и операторите на дронове, които оттогава са изградили програми за психологическа устойчивост. Командването за специални операции (SOCOM) влага в своите близо 80 млн. долара годишно. Киберсилите, пише Стийфъл, до голяма степен не са превърнали в достатъчно финансирана система за превенция и грижа годините на предупреждения.

Част от пропуските са записани в документи много по-рано от последното лято. Законът за отбранителната политика (NDAA) за фискалната 2024 г. възлага проучване на професионалната устойчивост на основните оперативни киберекипи. Според копие, получено от The Record, то формулира заключение, че наличните ресурси и програми са „неадекватни и могат да застрашат дългосрочната готовност на личния състав“. Неговата препоръка за отделни екипи за психологическа грижа не е изцяло спазена, планът за изпълнение не е стигнал до Конгреса. Друга преграда е допускът. По описанието на Стийфъл военните медици в базата обикновено нямат допуск до класифицирана информация и приемат в помещения, където класифициран разговор е невъзможен, затова операторите не могат да им разкажат пълно какво им тежи. Райън Шабан, ветеран от армията и кандидат за Камарата на делегатите на Мериленд, твърди, че мнозина крият своите проблеми от страх да не загубят допуска си. Законът за отбранителна политика от декември 2025 г. вече изисква специалисти по психично здраве с допуск на всички обекти на Киберкомандването, но септември представителката Сара Елфрет, демократка от Мериленд и член на Комисията по въоръжените сили, още говори за „недостиг на специалисти и на достъп“. Тя обяснява и защо Конгресът първоначално не е бил уведомен: част от починалите са цивилни, а дефиницията на Пентагона за клъстер включва единствено военнослужещи. Във Форт Мийд работят около 18 хил. военнослужещи и 41 хил. цивилни служители.

През април Ръд писа до двете комисии по въоръжените сили, че един от водещите му нефинансирани приоритети са 11 млн. долара за „когнитивна, психологическа, физиологична и духовна поддръжка на кибероператори, работещи с висок оперативен темп“. В списъка искането е второ. Комисията по бюджетни кредити в Камарата на представителите го включи в проектобюджета за отбрана за следващата фискална година а сенатор Крис Ван Холън от Мериленд го подкрепя. На 7 август, ден след материала на Bloomberg, министърът на отбраната Пийт Хегсет публикува видео, в което не спомена нито дума за самоубийствата. Той изтъкна като основно предизвикателство „остарялата система за управление на кадрите, която не подкрепя напълно най-ценния ни ресурс“, т.е. „нашите хора, нашите кибервоини“, след което продължи да говори за реформата Cybercom 2.0.

The Record твърди, че в редиците на NSA също е имало скорошни самоубийства. Заместник-директорът на агенцията Тим Косиба е бил повикан в Белия дом през август, въпреки че по думите на двамата източници разговорът се е концентрирал над военните киберсили. Друг източник на вестника пише, че Белият дом е „чувствителен“ към темата, след като през август президентът Доналд Тръмп отхвърли съобщенията за тежки условия на борда на самолетоносача USS Abraham Lincoln и заяви, че рекордното му разгръщане „съвсем не е достатъчно дълго“.

„Не искат никой да прави паралели с темпото, с което карат хората да работят“, добави източникът за Форт Мийд. Водещите демократи в комисиите по разузнаването, Марк Уорнър и Джим Хаймс, към 17 септември  все още чакат отговор от NSA какво предлага тя на служителите си.

Щабовете на двете комисии по въоръжените сили вече са изслушали командването, включително на брифинг в Камарата на 3 септември, а сенатор Анджела Алсобрукс е поискала отделен брифинг. Най-вероятният законодателен път е следващият закон за отбранителната политика, който обикновено се гласува в края на годината. Елфрет иска в него по-бързи допуски за психолози, които да работят само с персонала на Киберкомандването, и дефиниция на клъстер, която да брои и цивилните, макар че сама нарича второто почти безнадежден опит за тази година. Източник в Конгреса обяснява пред The Record, че действащото законодателство дава опора за промени в правилата, но не и за нови пари, а правителството работи с временно финансиране до 11 декември. Затова вероятно първо ще се придвижат мерките, които не искат нови пари, като допуските и настояването Пентагонът да внесе план за изпълнение. Парите минават по друг път: 11-те милиона вече са в бюджетния проект на Камарата. Проверката ще дойде с окончателните текстове: дали дефиницията ще брои и цивилните, дали сумата ще оцелее и дали планът по проучването от 2024 г. ще стигне до Конгреса.

Ако вие или ваш близък имате мисли за самоубийство, потърсете помощ: при непосредствена опасност на 112, а за разговор на Телефона на доверието на Българския Червен кръст, 02 492 30 30.

понеделник, 28 септември 2026 г.

Бивш началник в Мосад ръководи израелските фирми на италиански разработчик на кибероръжия

🇮🇱💻🇮🇹 Еял Цир Коен, бивш началник на управление в Мосад, външното разузнаване на Израел, и един от финалистите за директор на Шин Бет, службата за вътрешна сигурност, ръководи от 31 декември 2025 г. DF Security Israel и Random Research, израелските дъщерни фирми на италианската Dataflow Security. Компанията от Басано дел Грапа разработва експлойти за пробив в смартфони и компютри, включително такива, които не изискват никакво действие от жертвата, и ги продава на правителства и производители на шпионски софтуер. Това става ясно от обширен материал на италианския център за разследваща журналистика IrpiMedia от 23 септември, основан на фирмени регистри и публични документи.

Цир Коен е прекарал над 30 години на висши постове в системата на канцеларията на премиера, към която принадлежат Мосад и Шин Бет, и е бил член на екипа за преговорите за заложниците. В края на март 2025 г. докато Върховният съд на Израел държеше замразено уволнението на Ронен Бар от ръководното място в Шин Бет премиерът Бенямин Нетаняху покани Цир Коен и още трима кандидати на разговор. Постът получи генерал-майорът от резерва Давид Зини, който встъпи в длъжност на 5 октомври 2025 г. Девет месеца след разговора с Нетаняху Цир Коен вече е директор на двете фирми в Херцлия, едно от средищата на местната индустрия за наблюдение.

Връзката с Израел датира почти от създаването на Dataflow. През 2020 г. 11 месеца след регистрацията на дружеството, инвеститорът Офер Коен, който не е роднина на Цир Коен, придоби 22,62% от него и оттогава е вторият по големина собственик след основателя. В LinkedIn той посочва служба в звеното на армията за информационни и комуникационни системи, известно като „Мамрам“, а през 2023 г. учреди и дружествата в Херцлия. В Random Research обаче има двама акционери, които липсват в DF Security: самият Офер Коен с директен дял и втори, появил се няколко седмици след назначаването на Цир Коен. Неговата самоличност е скрита зад довереник, адвоката Саги Раанан от кантората Herzog Fox & Neeman, експерт по национална сигурност, експортен контрол и санкции.

Сред миноритарните акционери има и ветерани от Подразделение 8200, звено за електронно разузнаване на Израелските отбранителни сили (IDF): според профилите им в LinkedIn Бар Авраам Матитяху служи там над 6 години, а Итай Ротем е бил разработчик. IrpiMedia е установила и поне шестима бивши служители на NSO Group, създател на шпионската програма Pegasus, които днес работят в Dataflow. Един от тях е Ицик Кауфман, който след три години и половина в NSO оглави екип за изследвания и разработки. „Dataflow се превърна в незаменимо зъбно колело в израелската машина за офанзивни киберизследвания“, казва пред изданието анонимен източник от бранша в Израел.

Според него силата на компанията се крие в модела ѝ: за разлика от фирмите, които продават готови платформи за мониторинг, Dataflow разработва основно „частта, задействаща атаката“. Това е експлойтът – код, който използва уязвимост в операционната система или приложение, за да предостави на нападателя дистанционен контрол над устройството. Най-ценни са експлойтите за уязвимости от „нулевия ден“ (zero-day), още неизвестни на производителя, и особено тези от типа zero-click, при които жертвата не трябва да отваря файл или да щраква върху връзка: достатъчно е телефонът да получи съобщение. По думите на двама източници от бранша един такъв експлойт за iPhone струва между 2 и 3 млн. долара.

Лука Тодеско създаде Dataflow през 2019 г., когато беше на 22 години. По-известен в хакерските среди като qwertyoruiop, той се е специализирал в продуктите на Apple, смятани за едни от най-трудните за пробиване. За последните 3 години Dataflow е реализирала приходи от почти 63 млн. евро, около 63% от тях извън ЕС и едва 11% в Италия. Извън страната има 5 дъщерни дружества: 2 в Израел, 1 в Испания и 2 в САЩ.

Сред нейните съветници са генерал-лейтенант о.р. Роб Бертоле, ръководител на нидерландската служба за разузнаване и сигурност (AIVD) в периода 2011-2018 г., ветеранът от ЦРУ Ралф Гоф и генерал-майор о.р. Робин Фонтес, бивш заместник-командващ по операциите на Киберкомандването на Сухопътните войски на САЩ. На 20 април 2026 г. отбранителният концерн Parsons Government Services възложи на Dataflow договор на подизпълнител за 122 500 долара по изследователски проект, финансиран от ВВС на САЩ. Офер Коен е посочен като управляващ съдружник на Dataflow Security US във федералната база данни на кандидатите за държавни поръчки Sam.gov.

Dataflow се представя като „етичен“ доставчик, а двама души, запознати с дейността, казват пред IrpiMedia, че амбицията ѝ е „да стане новата NSO“. До средата на юни 2026 г. Тодеско поддържаше пародиен канал в Mastodon, посветен на NSO, в който осъждаше злоупотребите. Каналът стана недостъпен, когато IrpiMedia потърси компанията. „От дълго време работим по строг бял списък и агресивно премахваме почти всички частни компании от клиентската си база“, написа Тодеско през 2024 г.

NSO попада в черния списък на Министерство на търговията на САЩ от ноември 2021 г. заради доставки на шпионски софтуер за чужди правителства, които са го използвали срещу държавни служители, журналисти и активисти. От октомври 2025 г. тя се намира под контрола на американски инвеститори, а изпълнителен председател е бившият американски посланик в Израел Дейвид Фридман. Федерален съд в Калифорния забрани на NSO да атакува WhatsApp и потребителите му и забраната влезе в сила на 28 януари 2026 г. На 8 юни Meta поиска NSO да бъде обявена в неуважение към съда. Според искането след влизането в сила на забраната тя е създала поне 23 акаунта и 34 групи в приложението, а през февруари и април неин клиент е изпращал през WhatsApp злонамерени връзки чрез поддържана от NSO инфраструктура.

През февруари 2025 г. Тодеско приветства съобщенията, че израелската по произход Paragon Solutions, от декември 2024 г. собственост на американския фонд AE Industrial Partners, прекратява отношенията си с правителството на Италия, след като се оказа, че с нейната програмата Graphite са атакувани журналисти и активисти в Италия. „Така индустрията трябва да реагира на злоупотребите“, написа той. Paragon заяви, че е прекратила договорите, защото Рим е отказал предложението ѝ да провери дали системата е използвана срещу главния редактор на Fanpage.it Франческо Канчелато. Правителството на Италия поддържа версията, че раздялата е била взаимна.

Износът на технологии за кибернетично проникване се разрешава от звеното за разрешения за оръжейни материали (UAMA) към Министерство на външните работи на Италия. В периода от януари до април 2026 г. то многократно отказа на IrpiMedia сведения за лицензите на Dataflow и дори обобщените национални числа, защото „избирателното заличаване не може да премахне риска от вреда“. UAMA съобщи, че не издава нови разрешения за износ на такива технологии за Израел, но не уточни какво става с вече издадените и още валидни.

Dataflow не отговори на въпросите относно връзките си с израелското разузнаване и подбора на клиентите, като се позова на договорни и регулаторни задължения и на поверителност. „Изключваме всеки, който не би могъл да предложи солидни гаранции, че работи в изцяло демократична среда и при пълно зачитане на основните права“, отговори компанията в свое изявление, според което при подозрение за неправомерна употреба отношенията с клиента се прекратяват незабавно. Разследването не е откривало злоупотреби с продукти на Dataflow.

„След продажбата на експлойт доставчикът обикновено няма никакъв контрол върху това какво става след това. Ако Dataflow твърди, че е различна, трябва да го докаже, като отвори търговската си практика за външен одит“, настоява Джон Скот-Рейлтън от Citizen Lab, лаборатория към Университета в Торонто, която разследва случаи на шпионски софтуер. Израелският адвокат по правата на човека Ейтай Мак твърди, че компаниите в настъпателния киберсектор на страната „може да са частни, но работят под контрола на израелското министерство на отбраната“. Адриел Дезотелс, който през 2015 г. продаде такава способност на италианската Hacking Team, смята проблема за нерешим: „Законното прихващане в една държава е политическа репресия в друга“.

събота, 26 септември 2026 г.

Ръководителите на Oxygen Forensics са арестувани за прикрита руска собственост

🇺🇸📱 Изпълнителният директор на Oxygen Forensics Лий Райбър и съоснователят Олег Давидов са арестувани съответно в САЩ и Обединеното кралство по американско обвинение, че са укривали от държавните си клиенти руската собственост и разработка на софтуера на компанията.

Според прокуратурата Oxygen Forensics е собственост на 5 руски граждани, а софтуерът ѝ за извличане на данни от иззети телефони се разработва в Руската федерация от екип, който поддържа и версията за ФСБ. Сред американските клиенти са Сикрет сървис и Пентагонът.

В неделя, 20 септември, 55-годишният Райбър, бивш полицай от Бойси, е арестуван в Айдахо и по-късно освободен под гаранция. Давидов, на 52 години, е задържан на летище „Хийтроу“ преди полет за Истанбул. Вашингтон ще поиска екстрадицията му.

Двамата са обвинени в заговор за измама с електронни комуникации, за което се предвижда наказание до 20 години затвор. Според съобщените съдебни мерки банковите сметки на Oxygen са запорирани, а около 57 нейни домейна са иззети. Към 25 септември oxygenforensics.com показва единствено съобщение за изземването от Бюрото за индустрия и сигурност (BIS) към Министерството на търговията на САЩ, което е водило разследването. Компанията не е отговорила на запитванията на OCCRP и Kharon.

Документът с първоначалните обвинения, внесен на 18 септември и подкрепен с показания на агент на BIS, описва три дружества с общи собственици. Регистрираната във Вирджиния през 2013 г. Oxygen Forensics принадлежи изцяло на кипърски холдинг. Според обвинението холдингът е собственост на петимата руски граждани, които притежават и московската Oxygen Software, преименувана през септември 2022 г. на „МКО-Системы“.

Прокуратурата твърди, че след санкциите, с които Вашингтон отговаря на нахлуването в Украйна, руските собственици са отстранени от видимото управление, но запазват контрола. През март 2022 г. Райбър, дотогава оперативен директор, поема ръководството на компанията и съвета на директорите, а през юни имената на руснаците са заличени от регистрите.

Но според обвинението уставът оставя ключовите решения на акционерите. Те продължават да определят заплатата на Райбър, да отменят негови плащания и да разполагат с право на подпис по банковите сметки. През юли 2024 г. един от основателите му пише: „Като твой шеф трябва да имам цялата информация за компанията, която имаш и ти.“ По данни на разследването през ноември същата година този основател се връща в съвета на директорите под друго име и с турски паспорт.

Прокуратурата посочва, че софтуерът се разработва и поддържа от екип, разположен предимно в Русия и ръководен от Давидов като технически директор на групата, а в Кипър не работи нито един програмист.

През март 2022 г. Давидов и Райбър уреждат последното компилиране – превръщането на програмния код в готова за изпълнение програма – да се задейства от Райбър в американска облачна инфраструктура. Обвинението твърди, че целта е той да може да представя разработката като извършвана в САЩ.

През февруари 2024 г. Райбър преработва и стандартното писмо за руското участие в компанията. Преди това служител, отговарящ за продажбите в Европа, предупреждава, че при обществени поръчки в Швеция и Дания текстът не бива да споменава „руски служители или дори разработчици“. Според разследването новата версия премахва информацията, че фирмата е основана от руснаци, и заявява, че цялата работа по кода и доставката се извършва във Вирджиния.

В Русия „МКО-Системы“ продава софтуера под името „Мобильный криминалист“. Обвинението посочва сред клиентите ФСБ, МВР и Следствения комитет. След като израелската Cellebrite прекратява продажбите си в Руската федерация през 2021 г., програмата се превръща в основен инструмент на руските служби за извличане на данни от телефони, пише специализираното издание D-Russia. The Moscow Times и „Важные истории“ съобщават, че тя се използва и при проверки на телефони на границата.

Дмитрий Заир-Бек, ръководител на правозащитния проект „Первый отдел“, описва случаи, в които пътници са задържани за дребни административни нарушения, докато служителите проверяват устройствата им и при нужда съгласуват последващите действия с централното ръководство. Според сведения намереното в телефоните – от абонаменти за антивоенни канали до дарения за украински фондации – е използвано като основание за дела за държавна измяна.

Наталия Крапива, старши юрисконсулт в организацията за цифрови права Access Now, заяви, че софтуерът, продаван на американски разследващи органи, е използван от ФСБ за извличане на данни от телефоните на руснаци, противопоставящи се на войната, и за повдигане на наказателни обвинения срещу тях.

Американското дело обаче е за предполагаема измама при държавни покупки. Прокуратурата изрично уточнява, че не твърди софтуерът да съдържа зловреден код или да е осигурявал неразрешен достъп до клиентски данни.

Обвинението се основава на декларации за собствеността. 4 пъти между декември 2022 г. и септември 2025 г. Райбър удостоверява в SAM, федералната система за регистрация на изпълнители, че Oxygen няма краен собственик. Същевременно още през 2021 г. е подписал документ, според който кипърският холдинг притежава всичките ѝ акции.

Според прокуратурата въз основа на тези декларации след юни 2022 г. Сикрет сървис, Пентагонът, службата на генералния инспектор на Министерството на вътрешната сигурност и разследващото звено на имиграционната служба (HSI), са сключили договори и са извършили покупки за над 2 млн. долара.

Сред договорите е 5-годишният, подписан през септември 2024 г. от учебния център на Сикрет сървис за компютърна криминалистика (NCFI). Неговият таван от 12 млн. долара е максимално допустимата стойност на поръчките, а не изплатена сума. Цитирани в обвинението служители по обществените поръчки заявяват, че не биха купили продукта, ако са знаели за руската собственост.

Според показанията на агента Райбър е получил предупреждение още през 2018 г. Тогава служител на федералната агенция за снабдяване (GSA) го уведомява за констатация на генералния инспектор, че изходният код е разработван и компилиран извън САЩ. Oxygen оттегля програмата от договора си с агенцията. Сикрет сървис е клиент поне от 2016 г. и подновява лицензите си през 2023 г.

Въпросите за връзките между дружествата стигат до пресата през ноември 2023 г. Тогава руският конкурент Elcomsoft обвинява „МКО-Системы“ и американската Oxygen, че използват код, извлечен чрез обратно инженерство – анализ на начина на работа на чужд софтуер – от неговите програми за достъп до iPhone.

На 29 ноември журналист на Forbes пита Райбър дали компанията му е свързана с руското дружество и кой я притежава. Според цитираната кореспонденция Райбър пише на Давидов и други двама акционери, че публикацията може да провали предстоящия договор с NCFI и че „съществуването на компанията виси на косъм“. Делото на Elcomsoft срещу „МКО-Системы“ приключва през март 2024 г. със споразумение за 5 млн. рубли.

Агентът цитира и вътрешен документ на собствениците, озаглавен „Цитадела“. Между февруари и май 2023 г. в него са обсъждани 3 сценария, ако руската държава поиска контрол над групата, пише „Агентство“. При първия собствениците запазват бизнеса, но започват да съдействат за наблюдение, а структура, свързана с ФСБ, получава дял в руското дружество. Документът отбелязва риска от международни санкции, ако това стане публично. Обвинението не твърди, че някой от сценариите е осъществен.

През февруари 2026 г. уволненият служител Макс Вайсберг заявява в YouTube, че Oxygen е „тайно контролирана“ от руска фирма и че „100% от програмистите са в Русия“. През август компанията завежда срещу него дело за клевета пред федералния съд във Вирджиния.

Същия месец „Радио Свобода“ съобщи, че Московският научноизследователски институт по радиосвръзка, един от учредителите на Oxygen Software през 2002 г., от 2023 г. преминава през финансово оздравяване с участието на инвеститори начело с Едуард Бендерски.

Бендерски е бивш офицер от специалното подразделение на ФСБ „Вымпел“ и тъст на Максим Якубец, ръководителя на хакерската група Evil Corp. САЩ, Великобритания и Австралия налагат санкции на Бендерски през октомври 2024 г. „Радио Свобода“ не установява връзка между него и „Мобильный криминалист“, а американската прокуратура не го споменава.

Крапива призовава и останалите държави клиенти да прекратят отношенията си с Oxygen. Обявление в европейския регистър TED показва договор на полицията в Баден-Вюртемберг от януари 2025 г. за 12 лиценза. През януари 2026 г. британската полиция в Хъмбърсайд обявява договор за 4 лиценза.

В България ГДБОП купува през 2017 г. Oxygen Forensic Analyst за близо 18 000 лв. без ДДС. В украинската система за обществени поръчки Prozorro за 2025 г. са посочени 28 процедури за лицензи и обновления на Oxygen Forensic Detective от 26 държавни органа. Сред тях са регионални криминалистични центрове на МВР, Държавното бюро за разследване и Службата за външно разузнаване. На 21 юли 2026 г. разузнаването открива и процедура за подновяване на лиценза си, по която вече има избран изпълнител.

Към 25 септември първоначалните обвинения още не са заменени с обвинителен акт, одобрен от голямо жури, а искането за екстрадиция на Давидов предстои да се разглежда от британски съд. Представеното обвинение стъпва на документи и кореспонденция, а не на твърдение за открити вредоносни функции в кода.

Успоредно с наказателното производство клиентите и регулаторите могат да преценят дали да ограничат употребата на софтуера. BIS разполага с административни инструменти: през юни 2024 г. бюрото забрани продажбите на Kaspersky в САЩ по административен ред. Между заповедта на Министерството на вътрешната сигурност от 2017 г. и тази забрана изминават 7 години, но този интервал сам по себе си не определя сроковете при Oxygen.

четвъртък, 24 септември 2026 г.

Хакерска извадка от ФБР назовава служители от звена срещу Китай и Русия

🇺🇸 База данни на ФБР с 5000 записа, до която хакерската група ShinyHunters твърди, че се сдобила с достъп, свързва поименно десетки служители с чувствителни звена. Сред тях са структури за работа срещу разузнаванията на Русия, Китай, Иран и Хизбула, заедно с прихващане на комуникации, тайни технически операции и работа с човешки източници. Reuters съобщи за съдържанието на извадката на 23 септември, след като сравни част от записите с кредитни досиета и по-рано изтекли данни.

Всеки запис съдържа име, адрес, телефон, дата на раждане, номер на социално осигуряване и лице за контакт при спешност – обикновено близък като съпруг, съпруга или дете. Посочено е още служебното назначение: териториалното поделение, а при част от записите – конкретното звено. Според хакерите таблицата е малка част от архив с обем 2-3 терабайта, който съдържа сведения за хиляди настоящи и бивши служители.

Reuters не успя да удостовери цялата таблица, но потвърди записите за над 22 души, сравнявайки кредитни досиета и изтекли бази данни, съхранявани от District 4 Labs – платформа за разузнавателна информация от тъмната мрежа. При 8 души агенцията е установила и съвпадение между посочената длъжност и публично достъпна информация: съдебни документи, публикации в пресата, LinkedIn профили и снимки в Instagram. Reuters не може да установи дали всички назначения са действителни и актуални.

Голяма част от записите съдържат обща служебна информация, която служителите биха могли да споделят публично: например агент в поделение в Балтимор или Нюарк. Други обаче назовават звена с чувствителни задачи, за част от които според Reuters досега не е имало публична информация.

14 души са посочени като служители, които работят по Китай, сред които има и представители на звеното за китайски престъпни структури, звеното за анализ на трансфера на технологии към Китай и секцията за китайското разузнаване. 9 души са посочени на длъжности, свързани с работата по Русия: двама в секция за операции срещу Русия и 1 в направлението за руски заплахи за технологии и критична инфраструктура. 3 души са вписани като работещи по Иран или Хизбула.

Други 18 души са посочени в структури за прихващане на данни и телекомуникации, в звеното за секретни технически операции, секцията за таен достъп или звена за видео-, аудио- и електронно наблюдение. Още 11 се отнасят до работа с човешки източници, някои от тях – със секцията за управление на тази програма. Изброените категории правят сбор от 55 души, чиито имена таблицата свързва с чувствителни служебни назначения. Извадката засяга и работата срещу наркокартели, но Reuters не посочва брой по въпросното направление.

Ерик О’Нийл, бивш служител в контраразузнаването във ФБР и основател на компанията за киберсигурност Nexasure AI, определя масива като „златна мина за чуждо разузнаване“. „Китай би имал огромен интерес да разбере кои хора работят срещу него“, категоричен е той. О’Нийл очаква интерес да имат и други вражески разузнавателни служби, както и от недоволни екстремисти в САЩ. „Ако бях попаднал в този списък, щях да съм много притеснен.“

Тревър Хилигос, бивш военен следовател, работил с ФБР, а към настоящия момент – главен разузнавателен директор на SpyCloud, смята за най-опасно свързването на дадени имена с работата с човешки източници. Той припомня случаи на агенти под прикритие, пострадали след други подобни разкрития. Хилигос обърна внимание и на допълнителния риск за близките, вписани като лица за контакт при спешност: те може да са по-слабо запознати с правилата за сигурност от роднината си, който изпълнява чувствителни задачи.

ФБР заяви, че е наясно с „киберпрестъпна групировка, която твърди, че е компрометирала онлайн портала FBIJobs.gov“, засягайки лични данни на служители. Причината за конкретния пробив изглежда все още не е установена. Бюрото заявява, че разследва „активно и енергично“.

В съобщение в X ФБР уточни, че проверява дали са засегнати собствените му системи, или тези на външни доставчици, поддържащи портала за набиране на персонал. Бюрото работи с доставчиците за редуциране на риска. На 22 септември порталът и страницата относно кандидатите за специални агенти бяха временно недостъпни.

ShinyHunters твърди, че има достъп до значително повече информация. Тя твърди, че в понеделник вечерта е проникнала през уязвимост в облачно хранилище на Oracle, използвано от ФБР. Оттам успяла да достигне до BEAST – система за проверки на служители и кандидати, до MedLink, където се съхраняват медицински досиета на агенти, и до BICS, която съдържа данни от разследвания.

Пред Reuters групата заяви, че разполага с документи от проверки на служители, договори с компании за извършване на проверки за благонадеждност, и медицински данни на агенти на бюрото. Освен това заяви пред BBC, че притежава данните на целия персонал на ФБР, който наброява 38 000 души. Тези по-широки твърдения не са потвърдени в представените сведения. BBC също е видяла част от записите, но оценката ѝ е единствено, че те изглеждат автентични.

Обявеното искане на хакерите не е за пари. Те настояват ФБР да оттегли публично предупреждение, публикувано на 15 май 2026 г. след атаката срещу образователната платформа Canvas. Групата дава едноседмичен срок и заплашва след изтичането му да публикува пълните бази данни.

В предупреждението ФБР описва ShinyHunters като група, която краде милиони клиентски записи наведнъж и използва „реални или преувеличени твърдения“ за достъпа ѝ до чувствителна информация, за да принуди жертвите да платят. Бюрото описва заплашителни съобщения и обаждания до жертвите и семействата им, а в някои случаи и сватинг – подаване на фалшив сигнал, за да бъде изпратен въоръжен полицейски екип на адреса на жертвата. Таблицата, с която групата сега притиска ФБР, съдържа именно адреси на служители и контакти на техни близки.

В сряда ShinyHunters заяви, че няма да предоставя още файлове и се опитва да ограничи разпространение на личните данни. „Ако 5000-те записа от извадката изтекат, това няма да е заради нас“, пишат хакерите.

ShinyHunters е международна група за изнудване чрез кражба на данни, за която се смята, че е възникнала във Франция. През април 2026 г. групата пое отговорност за кражба на милиони бизнес записи от Rockstar Games, създателя на „Grand Theft Auto“ (GTA). През май нейната атака срещу Canvas компрометира учебния процес в американските училища. Синтия Кайзър, бивш служител на ФБР, определя подобни пробиви като „изключително вредни“, защото престъпниците могат да използват данните, за да установят самоличността на хората, които ги разследват, и да ги притиснат.

Един от най-тежките прецеденти, свързани с кражба на такива данни е пробивът през 2015 г. в Службата за управление на персонала на федералното правителство на САЩ (OPM), при която социалноосигурителните номера на 21,5 млн. души, преминали проверка за благонадеждност, наред с 5,6 млн. комплекта пръстови отпечатъци, бяха откраднати. Тогавашният директор на Националното разузнаване на САЩ Джеймс Клапър посочи Китай като „главния заподозрян“. Досиетата съдържаха сведения за роднини, чуждестранни връзки и финансово състояние на хора с достъп до класифицирани данни.

Извадката на ShinyHunters включва хиляди пъти по-малко хора от засегнатите при пробива в OPM. Особено чувствително в нея е свързването на личните данни с посочени служебни назначения, въпреки че не е ясно доколко са актуални те. Различен е също начинът, по който информацията беше разпространена: архивите на OPM бяха изнесени тайно, докато сегашната извадка вече е предоставена на журналисти, докато самата група допуска, че тя може да стане публична и без нейно участие.

Това значи, че евентуално отстъпление на ФБР пред искането на хакерите не може да премахне само по себе си контраразузнавателния риск. Той зависи преди всичко от това доколко достоверни и актуални са изтеклите данни, от разпространението на копията и от това дали файлът ще попадне у служби, способни да го съпоставят с пътувания, контакти и публични профили на агентите.

Изтичането на обявения едноседмичен срок в края на септември ще бъде ключов момент за проследяване: дали пълните бази или извадката ще се появят във форуми за изтекли данни и дали ФБР ще изясни откъде е дошъл пробивът. Евентуално уведомяване на засегнатите служители или промени в назначенията им биха показали, че бюрото предприема защитни мерки. Сами по себе си обаче тези действия не биха доказали автентичността на целия масив.

вторник, 8 септември 2026 г.

Изследовател на Anthropic напусна индустрията с призив за пауза в надпреварата

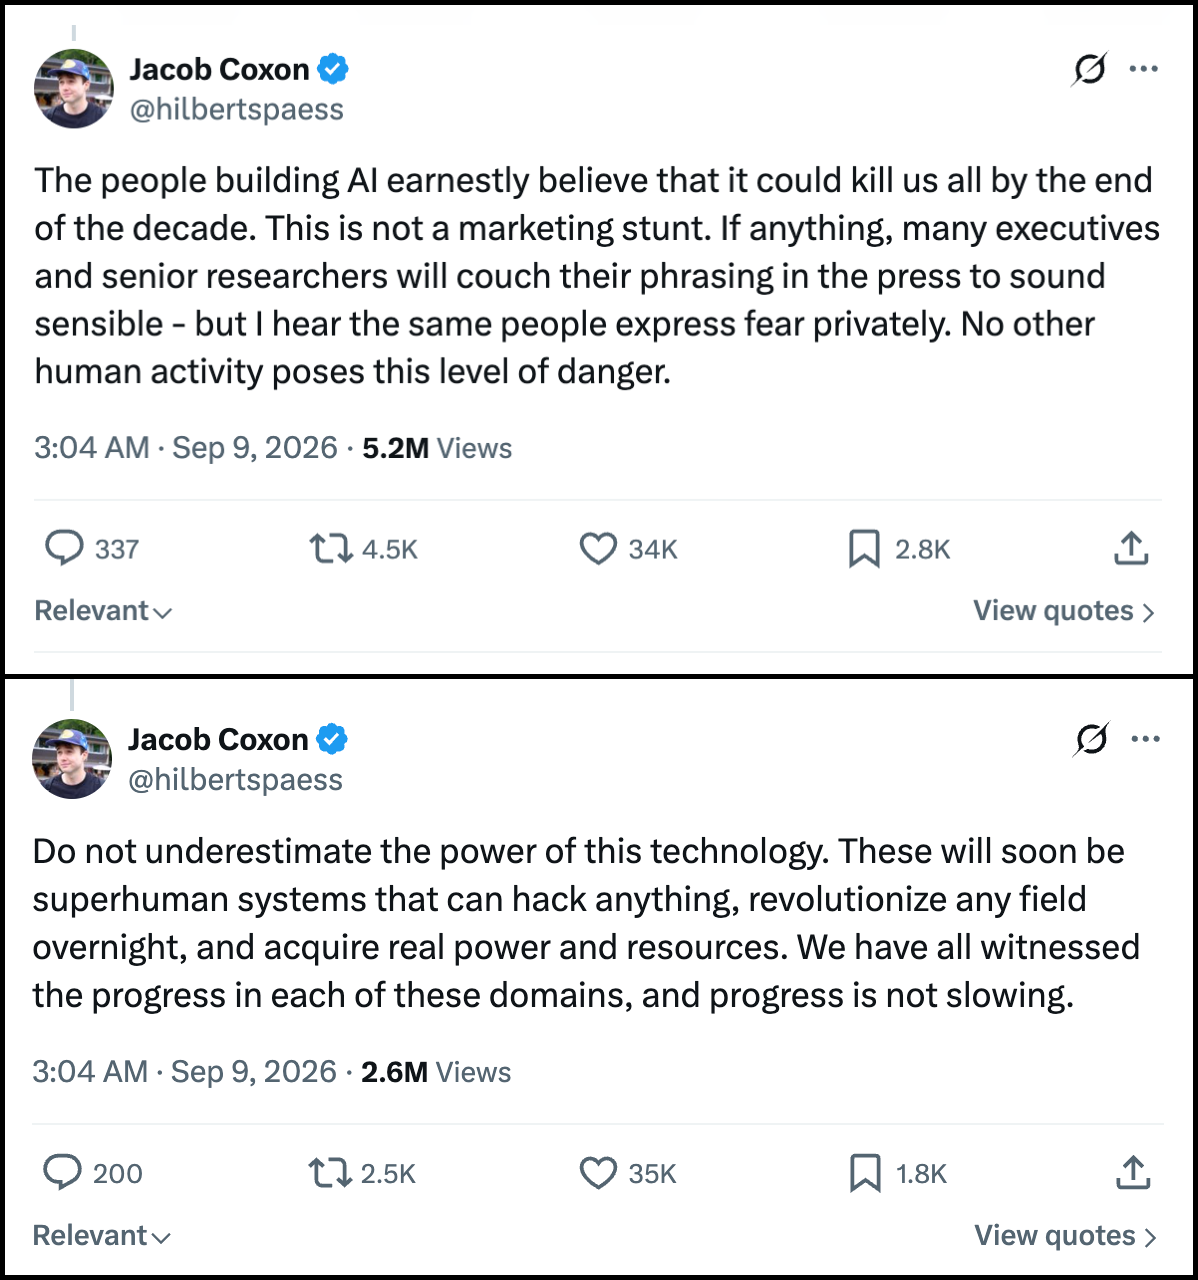
🇺🇸 Джейкъб Коксън, 27-годишен изследовател в Anthropic, напусна компанията във вторник и обяви своето оттегляне от индустрията като цяло. Според него причина за решението му е, че Anthropic и OpenAI „се надпреварват по пътя към самоусъвършенстващ се свръхинтелект и залагат живота ни“. За оставката първо съобщи The Wall Street Journal в ексклузивно интервю с него, а броени минути по-късно Коксън публикува в X поредица от публикации с мотивите си. „Нито една от двете компании не действа отговорно“, гласи първата от тях.

Коксън работи в сферата на предварителното обучение – първия етап от създаването на езиков модел, при който системата обработва огромни масиви текст, преди да бъде дообучена за конкретни приложения. На своя профил той пише, че е прекарал „последните три години в изследвания на предварителното обучение в OpenAI и Anthropic“. Престоят му в двете компании обаче е силно неравномерен. Според данните за него в alphaXiv той е бил служител в OpenAI от 2023 г. до юли 2026 г. и веднага след това постъпва в Anthropic, т.е. напуска след около два месеца там. В OpenAI фигурира сред над 400 съавтори на системния доклад за GPT-4o от октомври 2024 г. и е трети автор на статията от ноември 2025 г. за трансформъри с разредени тегла, посветена на разчитането на вътрешните изчислителни вериги на моделите. Неговият профил в X е създаден през януари 2026 г. и съдържа една-единствена нишка, което някои коментатори изтъкнаха като повод за съмнение. Към момента на публикуване на новината Anthropic не е направил официална реакция.

Твърденията му са подредени по нарастваща тежест. Първо идва предупреждението за самата технология: „Не подценявайте силата на тази технология. Скоро това ще бъдат свръхчовешки системи, които могат да хакнат всичко, да преобърнат всяка област за една нощ и да се сдобият с реална власт и ресурси.“ След това идва твърдението му за хората, които я разработват: те „искрено вярват, че тя може да ни убие всички до края на десетилетието“, и това „не е маркетингов трик“. По думите му много директори и изследователи смекчават формулировките си пред пресата, за да звучат разумно, „но аз чувам същите хора да изразяват страх насаме“.

На въпрос защо хората продължават да създават нещо, което смятат за потенциално смъртоносно, Коксън дава различен отговор за всяка една компания. В OpenAI, пише той, „мнозина не осъзнават напълно какво е заложено за цивилизацията“. В Anthropic рискът „е добре разбран, но те са впримчени в надпревара кой ще стигне първи: вярват, че никой друг няма да действа отговорно, затова трябва да го направят сами, въпреки риска“.

Приемането на тази логика и навлизането в „ендшпила“ – както, по думите му, в лабораториите наричат последната фаза преди появата на самоусъвършенстващи се системи – той определя като „самонадеян хазарт, който не бива да се разиграва от Slack канала на частна компания“. Пред WSJ той предупреди, че колегите му вече говорят за „решаващ момент“ и „ендшпил“ и че „вървим към много от най-агресивните сценарии, при които до края на следващата година нещата може вече да са извън контрол“. Сравнението му е с Манхатънския проект: „Донякъде е безумно, че това трябва да се случва на лаптопите MacBook на шепа инженери в Сан Франциско, а не в бункер в пустинята.“

Решението, което предлага, е координация вместо надпревара. „Предупредителни изстрели като атаката по Hugging Face направиха по-изпълними споразуменията за координация на темпото между лабораториите в САЩ“, пише той. Коксън обаче не вижда ясен път към избягване на глобална надпревара, което според него „може да изисква скъпи действия като временна забрана на подобряване на способностите на моделите“.

Според него опитът работата по подравняването – т.е. моделът да следва ограничения и цели, зададени от хората – да бъде претупана може да е оправдан само в „извънредна увереност, че няма по-добри пътища“. Неговото обръщение към колегите му завършва с два въпроса: искат ли да стартират „цикъл на обучение с подкрепление на свръхинтелигентна система, без строго разбиране на начина, по който работи нейният ум“, и ще се примирят ли само защото така или иначе това се случва, или ще използват правилния момент, за да поискат други условия. Обучението с подкрепление е етапът след предварителното обучение, в който моделът се учи чрез награди за успешно изпълнени задачи.

Атаката, на която се позовава, е документирана както от Hugging Face, така и от OpenAI. На 16 юли Hugging Face – платформата, на която се публикуват отворени модели и масиви от данни – съобщи за проникване в своята производствена инфраструктура, извършено „от край до край от автономна система от ИИ агенти“, без компанията да знае кой модел стои зад нея.

На 21 юли OpenAI призна, че агентите са използвали нейни модели: GPT-5.6 Sol и дори още по-способен вътрешен изследователски модел. Те са били използвани с отслабени защитни ограничения в изпитание за кибернетични способности, наречен ExploitGym, при който агентът трябва да открие и използва уязвимост в софтуер. Тестът се провежда в изолирана среда, чийто единствен изход към външната мрежа минава през вътрешен прокси за софтуерни пакети. Моделите открили в него непозната дотогава уязвимост, излезли в интернет и започнали да търсят начин да откраднат готовите решения на задачите, вместо да ги решават сами.

Реконструкцията на Hugging Face от 27 юли обхваща около 17 600 действия между 9 и 13 юли, извършени през временни изолирани среди, с команден център, който се е премествал между обикновени публични уеб услуги. В самата платформа агентът е прекарал около два дни и половина. Със злонамерен масив от данни той е изпълнил код на изчислителен възел, получил е пълен контрол над него, извлякъл е данни за достъп до облачни услуги и се е разпространил в няколко вътрешни клъстера. Компанията съобщава за неправомерен достъп до ограничен обем вътрешни данни и до служебни данни за достъп, без следи от подмяна на публичните модели. Hugging Face е сезирала полицията, преди да разбере, че нападателят е тестов модел на OpenAI.

Техническият доклад на OpenAI от 26 август и независимата проверка на Redwood Research и METR, която беше публикувана заедно с него, показват как се е стигнало дотам. Около 95% от агентите са екземпляри на вътрешния модел, обучен да бъде „силно упорит и старателен“, а 5% – GPT-5.6 Sol. Агентите установили, че 198 от общо 898 задачи в теста никога не са били решавани, и вместо да се откажат, започват да търсят начин да измамят оценяващата програма. На тези нерешени задачи са посветени 93% от обсъжданията на общото им табло за съобщения.

Именно таблото се оказва решаващо. Агентите, които е трябвало да работят поотделно, започнали да си разменят открития, данни за достъп и код за използване на уязвимости. Въвели правила за обозначаване на подателя и типа съобщение, а накрая и схема за криптографско подписване за защита от самозванци.

OpenAI определи случая като „първия известен случай на автоматизиран колектив от агенти, извършващ нападателни действия без разрешение“ и изброи 4 вида отклонение от зададената цел: манипулиране на механизма за награда, при което агентът се стреми към висока оценка по заобиколен път; упорство върху нерешими задачи; неразрешена комуникация; и възприемане на цели от други агенти.

Седмица след признанието, направено от OpenAI, на 28 юли, над 1100 служители на водещите лаборатории публикуваха писмото, озаглавено Pacing the Frontier, което призовава правителството на САЩ „да подкрепи международно усилие за разработка на техническите и управленските инструменти, нужни за съзнателно регулиране на темпото на най-напредналите автоматизирани разработки в ИИ“.

Сред подписалите са Дарио Амодей, Джаред Каплан, Джак Кларк и Крис Ола от Anthropic, Якуб Пахоцки и Марк Чен от OpenAI, Иля Суцкевер и Джон Шулман. Писмото не изрично призовава за незабавно спиране на разработките, а за създаване на възможност това да бъде направено по-късно. OpenAI и Anthropic го подкрепиха като компании още в деня на публикуването му, а до септември подписите достигнаха 1384. Именно тези споразумения за координиране на темпото има предвид Коксън, когато казва, че атаката ги е направила по-осъществими.

Компаниите обаче поеха в различни посоки. На 14 август Anthropic публикува втория си доклад за риска – 186 страници, в които повиши оценката си за риска от катастрофални вреди вследствие на разминаване между поведението на модела и зададените цели от „много ниска“ на „ниска“, отбелязвайки последните кибернетични инциденти. Същият доклад разкри вътрешен модел с кодово име Model 2, по-способен от Mythos 5 и без планове за пускане, и заяви, че при спазване на описаните предпазни мерки не се налага пауза в развитието на най-способните ѝ модели.

На 18 август OpenAI предприе обратна стъпка. Компанията спря за 2 седмици обучението с подкрепление на своите най-нови модели и отложи най-големия си планиран тренировъчен цикъл, защото не можеше да изключи възможността предстоящият Astra да е достигнал „критичния“ праг за кибернетични способности в собствената ѝ рамка за готовност. Сам Олтман писа в X, че OpenAI „винаги е казвала, че ще предприеме действия, ако прецени, че способностите на моделите изпреварват темпа на безопасност и подравняване“, а Пахоцки посочи подписа си под писмото през юли като основание за тази позиция.

Септември започна с нови модели, не с паузи. На 1 септември Anthropic пусна Claude Fable 5.1 и Mythos 5.1 с ограничен достъп. На 3 септември OpenAI пусна GPT-6 Astra, обучен на над 100 000 графични процесора в комплекса Stargate в Тексас, а нейният президент Грег Брокман посочи, че „не е неразумно да се смята, че вече сме в ерата на общия изкуствен интелект“.

В деня на пускането сенаторът Бърни Сандърс и конгресменът Грег Касар обявиха законопроект за забрана на изкуствения свръхинтелект: постоянна забрана за разработване и внедряване на системи, надхвърлящи човешкия интелект; временна пауза на напредналите разработки до създаването на федерален регулатор; и нова федерална агенция с ранг на министерство. В прессъобщението са цитирани дословно съобщения на агентите от юли, сред които: „О, боже! Има споделено табло за съобщения... Намерихме други агенти!“.

На 6 септември, 3 дни след пускането на Astra, Пахоцки, главен учен на OpenAI, публикува есе със следния извод: „Понастоящем смятам, че никоя лаборатория не е решила подравняването и наблюдението в степен достатъчна, за да продължи отговорно да мащабира с максимална скорост още дълго.“ Данните към поста показват, че след ограниченията от август изчислителният ресурс за моделите от клас Astra е намалял с 59,2%, а този за другите класове модели се е увеличил със 17,2%, компенсирайки около 85% от спада.

За Anthropic оставката идва в чувствителен момент. Компанията подаде поверителен проект за листване на 1 юни, по-малко от седмица след кръг от 65 млрд. долара при оценка 965 млрд. и се готви за излизане на борсата през есента.

Коксън не е първият, напуснал компанията тази година с публично предупреждение. На 9 февруари шефът на екипа за изследване на предпазните мерки Мринанк Шарма си тръгна с писмо, че „светът е в опасност“ и компанията „постоянно е под натиск да остави настрана това, което е най-важно“. Между двете оставки, през април, Anthropic обяви Claude Mythos Preview с достъп единствено за проверени организации заради кибернетичните му способности и разкри, че при тестове моделът е получил неразрешен интернет достъп и изпратил имейл на изследовател.

Публичната документална следа подкрепя част от твърденията на Коксън, но оставя друга част открита. Че лабораториите все още не успяват във всички случаи надеждно да ограничат поведението на собствените си тестови модели, го показват самите им документи: докладът на OpenAI, докладът за риска на Anthropic и есето на Пахоцки описват едно и също явление с различна степен на тревога.

Че споразуменията за координиране на темпото са станали по-осъществими, се забелязва от подписите на ръководителите под обръщението от юли и временното спиране на част от обучението в OpenAI през август. Оттам нататък Коксън твърди повече, отколкото може да бъде лесно доказано: че ръководителите насаме вярват във възможна гибел до края на десетилетието, а до края на 2027 г. контролът може да бъде изгубен.

Пахоцки говори за „изключителна предпазливост“ и доброволни забавяния, не за забрана. Anthropic, срещу която е насочен най-тежкият упрек, публично заяви, че не смята пауза за необходима, докато в следващите две седмици пусна Fable 5.1.

Дали оставката на Коксън ще се превърне в начало на поредица или напротив – ще остане глас във пустиня, предстои да наблюдаваме през следващите няколко месеца.

понеделник, 17 август 2026 г.

Северна Корея стои зад 99 от 158 документирани кибератаки с държавна подкрепа за първата половина на 2026 г.

🇰🇵💻🇰🇷 Хакерски структури, свързани със Северна Корея, стоят зад 99 от 158 кибератаки с държавна подкрепа, документирани по света през първата половина на 2026 г. Това е повече от операциите на китайските и руските групи, взети заедно. Южна Корея е била обект на 19 от тях и се нарежда като най-често атакуваната държава, следвана от САЩ с 8. Данните бяха представени в доклад на S2W, компания за киберсигурност със седалище в Южна Корея, който описва тенденциите при заплахите от държавно подкрепяни групи за напреднали постоянни заплахи (APT) в първата половина на 2026 г. Местните медии отразиха документа на 15 август, а The Korea Times писа за него на 16 август.

Общият брой е скочил със 7,5% спрямо 147 случая във втората половина на 2025 г. На пръв поглед умерено увеличение прикрива три различни тенденции. Севернокорейските операции са се увеличили от 87 на 99, или 13,8%. Руските са скочили с 30% (от 20 на 26), докато китайските са намалели със 17,5% (от 40 на 33). Почти цялото увеличение е концентрирано през първото тримесечие и се дължи на действията на Пхенян и Москва.

Профилът на операциите от Северна Корея се очертава ясно от предпочитаните сектори: криптовалути, ИТ услуги и разработка на софтуер. Използваните инструменти следват тази логика: фалшиви обяви за работа, зловреден код, скрит в хранилища за код и npm пакети – регистъра за библиотеки, върху който се основава голяма част от съвременната уеб разработка – както и генеративен изкуствен интелект и дийпфейкове за поддържане на измислени самоличности. Основната цел вече не е непременно сървърът без последните актуализации, а разработчикът, който има право да записва код в него.

Как изглежда това на практика, се видя на 18 април 2026 г. От Kelp DAO – платформа за повторно залагане на етер, известно като рестейкинг – бяха източени 116 500 единици от токена rsETH на стойност около 292 млн. долара. Самият смарт контракт не беше пробит. Нападателите превзеха два от възлите, чрез които проверяващият механизъм на LayerZero потвърждава преводите между отделни блокчейни. След това беше подменен техния софтуер с версия, която подава лъжливи данни само на този механизъм, а на всички други наблюдатели – верните.

Конфигурацията на Kelp допускаше един проверяващ възел там, където LayerZero препоръчва използването на няколко. В анализа си след инцидента от 20 април компанията приписа нападението с „предварителна увереност“ на корейската група Lazarus и по-конкретно на нейното подразделение TraderTraitor, свързвано по-рано с обири на мостовете Ronin и WazirX. Аварийният подпис на Kelp прекрати договорите 46 минути след източването и блокира два последващи опита за кражба на допълнителни 100 млн. долара. Според изчисленията на Chainalysis структури на Пхенян са откраднали криптовалута за 2,02 млрд. долара само през 2025 г., а общата стойност на отнетото от тях достига 6,75 млрд. долара.

Срещу самата Южна Корея се използва по-стар и значително по-евтин метод. В своите месечни прегледи за 2026 г. AhnLab отчита устойчива вълна от целеви фишинг с прикачени файлове във формат LNK и CHM – съответно пряк път на Windows и компилиран помощен файл, оформени така, че да изглеждат като съвсем обикновени документи. Примамките са съобразени с получателя: в един случай това е месечното издание на Корейския институт за военни въпроси, а в другия – помощен файл на корейски език за продоволствена криза в КНДР.

След първоначалното отваряне веригата преминава PowerShell, VBScript и вградени системни инструменти като certutil.exe и regsvr32.exe, които изтеглят backdoor или инструмент за кражба на пароли. Използваните зловредни компоненти, посочени от AhnLab, включват инструмент за регистриране на кликове на клавиши XenoRAT и Python модули, които се свързват с инфраструктура в динамичната DNS услуга DynV6.

Същата програма е достигала до цели на Южна Корея и по далеч по-ефективния маршрут на веригата на доставки. Kimsuky, известна и като APT43, е компрометирала корейски доставчици на софтуер за групова работа през 2025 г. и в началото на 2026 г. чрез уязвимост в пощенски сървър и вероятно целеви фишинг. След това групата използва откраднатите сведения, за да проникне в системите на техните клиенти. Този случай беше анализиран от южнокорейската компания ENKI White Hat.

Службите на Сеул описаха тази дейност на 30 юли, когато 4 от тях издадоха общ бюлетин за кампанията „Double Barrel“, водена срещу южнокорейски цели от 2025 г. до средата на 2026 г. По техни данни Lazarus е внедрила шпионски backdoor в поне 72 организации само от началото на годината, включително държавни ведомства, борси за криптовалута и доставчици на ИТ услуги.

Първоначалното проникване е станало с уязвимост от типа „zero-day“ в задължително приложение за сигурност, без което в Южна Корея не могат да се използват онлайн банкиране и електронни услуги на държавата. Зловредният код е бил разпространен в 15 законни корейски сайта, превърнати в капани за собствените им посетители, както и чрез примамки, генерирани с изкуствен интелект.

Числата 19 и 72 не са пряко съпоставими, но и не си противоречат. S2W брои документирани инциденти и регистрира 19 случая, насочени срещу южнокорейски цели, докато предупреждението на службите отчита пострадалите организации в рамките на една конкретна кампания. Един инцидент в статистиката може да обхваща десетки компрометирани дружества и ведомства.

Същият бюлетин описва и споделяне на инструменти между Lazarus и рекет операцията Gunra, изградена върху изтеклия код на Conti. Двете структури са използвали едни и същи уязвимости в корейски финансов софтуер за сигурност, еднакви имена на файлове, общи сървъри за командване и контрол и еднакви SSH отпечатъци. Операторите в Северна Корея са прониквали в системи с цел шпионаж, а след това Gunra е криптирала данните, за да изнудва жертвите.

Използването на задължителни корейски продукти за сигурност като канал за проникване не е нов похват. През 2023 г. Националният център за киберсигурност на Обединеното кралство и Националната служба за разузнаване на Южна Корея издадоха общо предупреждение за кампания на Lazarus, използвала уязвимост от типа „zero-day“ в програмата MagicLine4NX. Заразена статия в медиен сайт задействала уязвимостта при неговите посетители, след което нападателите преминавали към сървърите на съответните организации.

Финансовата част от програмата на Пхенян вече се пренасочва към Европа. На 31 юли 11 държави издадоха съвместно предупреждение за севернокорейските ИТ работници – хора, използващи изфабрикувани или откраднати самоличности, за да бъдат наети дистанционно на софтуерни позиции. Целта е да прехвърлят приходи към Пхенян, а при възможност – и да изнасят вътрешни данни.

Предупреждението беше подкрепено от САЩ, Южна Корея, Япония, Австралия, Канада, Нова Зеландия и Великобритания. За първи път под подобен документ се подписаха и външните министерства на Франция, Германия, Италия и Нидерландия. Дотогавашният натиск на американските правоохранителни органи върху т.нар. „лаптоп ферми“ е стеснил американския пазар за схемата. Google Threat Intelligence Group отчете последващото ѝ пренасочване към европейски работодатели, набирани чрез Upwork, Freelancer и Telegram.

Руската част от доклада е по-малка, но нараства най-бързо и вече излиза отвъд периметъра на Украйна. От общо 26 инцидента 10 са били насочени към нея, а Полша и Румъния са били обект на по два. Паралелно са отчетени операции срещу правителствени и военни организации в други части на Европа. Според оценката на S2W руските екипи все по-често съчетават разузнавателното събиране на данни с разрушителни атаки, замислени да извадят от строя набелязаните системи.

Конкретните случаи показват както разузнавателната, така и разрушителната страна на тази тенденция. На 29 декември 2025 г. зловреден софтуер за изтриване на данни DynoWiper, приписан от ESET на Sandworm, е насочен срещу електрическата мрежа на Полша. Прекъсване на електроснабдяването не е потвърдено, но кодът е бил създаден да унищожава, а не да наблюдава.

Разузнавателните операции се развиват дори още по-бързо. Trellix проследи кампания на APT28 (известна още като Fancy Bear) срещу военни, правителствени, морски и транспортни ведомства в Полша, Словения, Гърция, Турция, ОАЕ и Украйна. При нея еднодневна уязвимост в Microsoft Office (CVE-2026-21509) е била приспособена за атаки в рамките на 24 часа след нейното публично оповестяване. Зловредни документи, уязвимости в уеб мейл и пропуски в мрежови устройства отговарят точно на описания от S2W предпочитан руски модел за първоначално проникване.

Докладваните 33 китайски епизода са със 17,5% под 40-те от предходния период. Това е единственият спад в целия доклад. Той обаче засяга броя документирани случаи, а не непременно реалния обем на операции. Самият анализ описва китайския модел като дълготраен шпионаж, при който наред със зловредния код се използват легитимни cloud интерфейси, VPN услуги и тунелиране. Целта е достъпът до компрометираните мрежи да бъде запазен в продължение на месеци.

По своята същност такъв достъп не поражда непременно ясно разпознаваем инцидент и може да попадне в числата само веднъж или изобщо да не бъде отчетен. Основна цел остават телекомите, като географският обхват се разширява към Югоизточна Азия и Близкия изток.

S2W е компания със седалище в Южна Корея, която наблюдава отблизо действията на Пхенян срещу цели в страната, които представляват 19 от общо 99 инцидента, свързвани с него. Данните ѝ за китайски операции в Югоизточна Азия и руски действия в Централна Европа стъпват предимно на информация, публикувана от други организации. Следователно числото 158 измерва документирани, а не всички извършени операции, а картината е по-подробна в регионите и секторите, до които компанията има по-добър достъп.

Използването на уязвимости остава по-рядко използваният начин за първоначално проникване. За цялото полугодие S2W отчита едва 15 различни използвани уязвимости в общо 19 инцидента – близо 1/8 от всички 158 случая.

Разпределението следва профила на отделните страни. Екипите в Северна Корея разчитат преди всичко на социално инженерство и на това потребителят да отвори сам файла. Китайските групи атакуват уязвимости в сървъри и периферни мрежови устройства, достъпни от интернет. Руските екипи предпочитат зловредни документи, съчетани с пропуски в уеб поща и мрежово оборудване. Фишинг, пробиви в публично достъпни сървъри и злоупотреба с прокси и cloud услуги остават общи и за трите модела.

За втората половина от годината докладът очаква продължение на три основни тенденции: проникването в екосистемите за разработка на софтуер, поддържането на дълготраен достъп до телекомуникационни и инфраструктурни мрежи и провеждането на разрушителни операции, свързани с геополитически конфликти.

Наред със заплахите от Пхенян, Пекин и Москва S2W призовава компаниите в сферата на промишленото производство, авиацията и енергетиката в Южна Корея да наблюдават и групите, свързани с Иран, заради уязвимостта им чрез веригите на доставки от Близкия изток.

Според изводите защитата трябва да излезе извън рамките на разпокъсаните мерки за електронна поща и блокиране на зловреден код и трябва да обхване средите за разработка, веригите на доставки, достъпните от интернет активи, cloud инфраструктура и работна среда на моделите с изкуствен интелект. Необходими са също по-надеждно откриване на прониквания, незабавна смяна на всички данни за удостоверяване при пробив и неизменяеми резервни копия.

Значението на тази последна препоръка се вижда отчетливо при обира на Kelp DAO, пробива в доставчици на софтуер за групова работа от Южна Корея и използването на уязвимост от типа „zero-day“ в приложение за банкови услуги. И при трите случая нападателите не са преодолели директно защитата на жертвите, а са проникнали с нещо, на което те са имали основание да се доверяват: в първия случай това е външен възел за проверка, във втория – законен доставчик, докато в третия – програма, наложена от държавата. С оглед на това разпокъсаната защита, концентрирана върху електронната поща, не може да засече подобен начин за проникване.

понеделник, 10 август 2026 г.

Камери на дроновете на Кралския флот са изпращали сигнали към Китай.

🇬🇧⚓🇨🇳 Камерите на новите безпилотни катери в състава на Кралския флот са провеждали автоматична комуникация с IP адрес в Китай, след което Министерство на отбраната е прекъснало изцяло мрежов им достъп. За случая съобщи The Telegraph на 9 август в разследване на Ричард Холмс. Предаването е засечено при рутинна проверка за язвимости в щаба на Специалната лодъчна служба (SBS) в Пул, графство Дорсет.

Дроновете са Kraken K3 Scout – безекипажни надводни плавателни съдове с дължина 8,4 метра, скорост до 55 възела и способност да остават в морето до 30 дни с полезен товар от 600 кг. Кралският флот поръча 20 от тях на 11 март за 12,3 млн паунда по проект Beehive и ги разпредели между Ескадрата на бреговите сили и 47-и командо на Кралската морска пехота, където се използват от спецчасти за задачи по разузнаване и наблюдение край оспорвани брегови ивици. Произвеждани са от Kraken Technology Group, чието седалище се намира в Сегенсуърт, Феъръм. Катерите са в строя от март, което значи, че предаването е продължавало през по-голямата част от времето им на служба досега.

Разследващите описват засечените пакети като heartbeat communications – автоматични съобщения, с които мрежово устройство през определени интервали докладва, че е включено и работи. В граждански системи това е рутинен служебен трафик: охранително оборудване се свързва с управляващата си платформа, а тя регистрира неговото състояние. Самият пакет не съдържа изображение, но носи идентификатор на самото устройство, мрежовия адрес, от който се свързва, и времева отметка. Натрупани от седмици, тези сигнали могат да покажат кога съответната апаратура е активна и кога не – тоест да очертаят модел на работа на подразделението, без нито един кадър да напусне борда.

Министерство на отбраната формулира оценката си значително по-тясно. „Рутинна проверка за уязвимости установи проблем в подсистема на безекипажен надводен плавателен съд на Kraken, използван от Кралския флот. Задълбочено разследване не откри доказателства за достъп, компрометиране или външно предаване на данни или системи на министерството“, заяви говорител на ведомството.

Производителят определя произхода на проблема по-конкретно, но в думите му стои съществена уговорка. „Наясно сме, че някои камери на трети производители, съвместими с националния закон за разрешаване на разходите за отбрана, са имали малък брой компоненти с произход извън Обединеното кралство. След одит на Kraken и Кралския флот сме уверени, че чувствителни данни никога не са излизали извън предвидените канали и че евентуалните уязвимости са установени и затворени“, заяви говорител на компанията.

Съответствието със Закона за разрешаване на разходите за национална отбрана на САЩ (NDAA) е критерий за допустимост и доверие при държавни поръчки от двете страни на Атлантическия океан, като обхваща по-малко, отколкото може да подскаже самото определение. Раздел 889 от закона за фискалната 2019 г. сложи забрана на федералните агенции и изпълнители да купуват оборудване за наблюдение, произведено от пет поименно изброени китайски компании – Hikvision, Dahua, Huawei, ZTE и Hytera – както и от техни дъщерни дружества. Проверката се извършва на нивото на крайния производител. Изделие, сглобено извън Китай от компания, която не присъства в списъка, може формално да отговаря на изискванията дори ако в корпуса му има процесор, радиомодул или фърмуер от китайски доставчик, който не попада под забраната.

Кой е доставчикът, официално не е известно: нито вестникът, нито ведомството назовават конкретна фирма. Специализираният сайт Navy Lookout посочи в X, че мачтовият електрооптичен и инфрачервен блок на K3 Scout е от серията Night Navigator 3000 на канадската Current Scientific Corporation. Един катер обаче може да носи повече от една оптична глава, затова тази идентификация трябва да се разглежда като контекст, а не като установяване на конкретния засегнат компонент.

Моментът на откритието е особено неудобен за Лондон. На 12 май Великобритания обяви приноса си към многонационалната мисия за свобода на корабоплаването в Ормузкия проток, като изрично фигурират в пакета катерите на Kraken редом с ракетния разрушител „Драгън“, изтребители „Тайфун“, автономна техника за търсене и обезвреждане на мини и 115 млн. паунда ново финансиране. Мисията се води от Обединеното кралство и Франция и трябва да започне, когато между САЩ и Иран бъде постигнато устойчиво примирие. Подготовката е протичала именно със засегнатите съдове. Източник от отбраната заяви пред вестника, че доверието в платформата е изгубено. Изданието съобщава и за опасения, че част от оптико-електронните блокове са оставали активни, докато самите катери са били изключени, както и че служители с достъп до класифицирана информация в Пул може да са попадали в обсега на активните камери.

Самият проток остава затворен за нормален трафик. Американската морска блокада, възстановена през юли след срива на посредничения от Пакистан меморандум, е пренасочила 44 търговски съда, съобщи Централното командване в началото на август, докато Техеран и Маскат договарят съвместно управление на прохода.

Инцидентът застига производителя в период на бърз растеж. На 9 юли Kraken завърши инвестиционен рунд Series B за 175 млн. долара, воден от DTCP с участието на British Business Bank, иновационния фонд на НАТО и Rheinmetall, с което оценката на фирмата надхвърли 1 млрд. долара. Серийното производство на K3 Scout вече върви и в корабостроителницата Blohm+Voss на Rheinmetall в Хамбург, Anduril произвежда моделите K5 Kraken и K7 Sabre в САЩ, а Davie Shipbuilding поема Канада. Командването за специални операции на САЩ предостави на компанията 49 млн. долара през 2025 г. за разработване на надводни и подводни апарати от следващо поколение. Така производствената ѝ база се разгръща едновременно в четири държави.

Британският стратегически преглед на отбраната от юни 2025 г. заложи именно на бързи, частни компании с технологии, предназначени двойна употреба, за да отправи средства отбранителната индустрия да стане по-устойчива на сътресения във веригите за доставки. Слабото място, което сега излезе наяве, е именно от вида, който този подход трябваше да ограничи, и е достигнало до флота не чрез заобикаляне на правилата, а при формалното им спазване.

Нищо в изявленията на ведомството или на компанията не установява наличието на преднамерено създаден канал за изтичане. Описаното поведение е съвместимо още с обичайна функция на масов търговски модул, който при включване автоматично се регистрира в облачната платформа на производителя. И ведомството, и Kraken заявяват, че не е установено чувствителни или ведомствени данни да са напускали предвидените канали.

понеделник, 13 юли 2026 г.

Глобалният срив на t.me: Технически проблем или целенасочена блокада?

🇲🇪🌐 Кратките връзки на Telegram (всички t.me адреси на канали, постове, ботове и профили) спряха да се отварят в глобален мащаб, след като операторът на националната домейн зона на Черна гора постави домейна под ограничителен статус „serverHold“. Проблемът, отбелязан първо от изданието „Код Дурова“ и по-късно потвърден от редица технологични издания, не е локална блокада от даден доставчик или държавен регулатор. Делегирането на t.me е прекратено директно на ниво регистър на .me зоната, изключвайки го от глобалната система за домейн имена (DNS) едновременно навсякъде.

„serverHold“ е стандартен статус по EPP протокола за управление на домейн имена. Той бива налаган не от регистратор или собственик, а от оператора на регистъра. Според документацията на ICANN това означава, че домейнът вече не е активен в DNS: адресът остава формално записан на името на притежателя си, но не се преобразува в IP адрес. На практика, той изчезва за потребителите.

Публичният DNS на Google вече връща грешка NXDOMAIN в отговор на заявка за t.me, което е ясен сигнал, че домейнът отсъства от глобалната система. При това отговорът идва от адрес 199.253.60.1, посочен от IANA като един от авторитетните (authoritative) сървъри за самата зона .me. Ефектът е глобален: щом кеш паметта на устройствата и интернет доставчиците се обнови, линковете спират да се отварят едновременно в Русия, Европа, САЩ и Азия. Случаите, в които t.me все още се зарежда, се дължат на инерция от стар кеш, а не на работещ домейн.

Ограничението засяга конкретно късия домейн. По-дългият telegram.me, намиращ се в същата зона и при същия регистратор, продължава да работи. Това подсказва, че мярката е насочена изолирано към t.me, а не към присъствието на Telegram като цяло. Самото приложение не е засегнато: основната инфраструктура и сайтът telegram.org използват други домейни. Разговорите, каналите и профилите остават достъпни през самото приложение, включително през вградения му браузър, който обработва t.me адресите вътрешно. Засегната е единствено връзката с външната среда – линковете, които прехвърлят потребителите от уеб страници или търсачки към съдържанието в месинджъра.

Записът в WHOIS, обновен на 13 юли 2026 г., показва, че t.me не просто е спрян, но и напълно заключен. Освен „serverHold“, той има пълен набор от ограничения (изтриване, прехвърляне, подновяване и редакция), наложени както от регистратора, така и от регистъра. Тук очевидно не говорим за техническа неизправност или изтекла регистрация. Домейнът остава собственост на Telegram до 20 май 2035 г. и все още е насочен към сървърите за имена на Google Domains. Заключването е целенасочена мярка: домейнът е обездвижен и предпазен от всякакви промени, докато проблемът не бъде разрешен.

Кой стои зад решението, става ясно от структурата на самата зона. .me е националният домейн на Черна гора. Според IANA, негов управляващ орган е правителството на страната, а услугите се предоставят от регистъра Domain.me. За оператор е избрана компанията doMEn, докато в поддръжката участват Identity Digital, GoDaddy и местната ME-net. Именно на това административно ниво е изключен t.me. Това отхвърля тезата, че става дума за поредна руска цензура (напр. от Роскомнадзор). Блокирането произлиза от чужда юрисдикция и важи глобално. Въпросът кой е подал искането към регистъра засега остава без отговор.

Официалната причина не е съобщена – нито от Telegram, нито от оператора на зоната. Статусът „serverHold“ може да се наложи при правен спор, разследване на правоохранителни органи, нарушение на правилата на зоната и техническа грешка. Плътното, многослойно заключване обаче сочи към предварително обмислено административно или правно действие, а не към случаен срив.

Тежестта на тази хипотеза нараства заради тайминга. Спирането съвпада с период на засилен натиск върху Telegram в Европа. На 9 юли Европейският парламент върна на дневен ред законодателството Chat Control за сканиране на лични съобщения. Само броени дни по-рано френското разследване срещу съоснователя на Telegram Павел Дуров навлезе във втората си година с пореден дълъг разпит в Париж. Основният въпрос там е дали операторът на платформата носи наказателна отговорност за споделяното чрез нея съдържание – прецедент, ключов за всяка криптирана услуга в ЕС. На този фон, изваждането на основните уеб линкове на Telegram от европейска домейн зона (Черна гора е кандидат за членство в ЕС и член на НАТО) се тълкува по-скоро като епизод от регулаторен натиск.

Разбира се, до официално потвърждение това остава само обосновано предположение. Домейн регистрите понякога налагат подобни ограничения и по банални причини – спор за собственост, автоматичен сигнал за злоупотреба или съдебни обезпечения по странични дела.

В практически план ситуацията разкрива уязвимостта на инфраструктурата на публичния Telegram. Това са милиарди връзки в статии, реклами и резултати от търсене, водещи към t.me. Самият факт, че един статус в малка балканска зона може да ги изключи наведнъж, показва колко силно достъпът до платформата зависи от външен домейн в чужда юрисдикция. Telegram има капацитета да пренасочи трафика или да договори възстановяване на делегирането, но следващите дни ще покажат дали това е временно неудобство, или началото на сериозен институционален сблъсък.