Показват се публикациите с етикет Софтуер. Показване на всички публикации

понеделник, 28 септември 2026 г.

Бивш началник в Мосад ръководи израелските фирми на италиански разработчик на кибероръжия

🇮🇱💻🇮🇹 Еял Цир Коен, бивш началник на управление в Мосад, външното разузнаване на Израел, и един от финалистите за директор на Шин Бет, службата за вътрешна сигурност, ръководи от 31 декември 2025 г. DF Security Israel и Random Research, израелските дъщерни фирми на италианската Dataflow Security. Компанията от Басано дел Грапа разработва експлойти за пробив в смартфони и компютри, включително такива, които не изискват никакво действие от жертвата, и ги продава на правителства и производители на шпионски софтуер. Това става ясно от обширен материал на италианския център за разследваща журналистика IrpiMedia от 23 септември, основан на фирмени регистри и публични документи.

Цир Коен е прекарал над 30 години на висши постове в системата на канцеларията на премиера, към която принадлежат Мосад и Шин Бет, и е бил член на екипа за преговорите за заложниците. В края на март 2025 г. докато Върховният съд на Израел държеше замразено уволнението на Ронен Бар от ръководното място в Шин Бет премиерът Бенямин Нетаняху покани Цир Коен и още трима кандидати на разговор. Постът получи генерал-майорът от резерва Давид Зини, който встъпи в длъжност на 5 октомври 2025 г. Девет месеца след разговора с Нетаняху Цир Коен вече е директор на двете фирми в Херцлия, едно от средищата на местната индустрия за наблюдение.

Връзката с Израел датира почти от създаването на Dataflow. През 2020 г. 11 месеца след регистрацията на дружеството, инвеститорът Офер Коен, който не е роднина на Цир Коен, придоби 22,62% от него и оттогава е вторият по големина собственик след основателя. В LinkedIn той посочва служба в звеното на армията за информационни и комуникационни системи, известно като „Мамрам“, а през 2023 г. учреди и дружествата в Херцлия. В Random Research обаче има двама акционери, които липсват в DF Security: самият Офер Коен с директен дял и втори, появил се няколко седмици след назначаването на Цир Коен. Неговата самоличност е скрита зад довереник, адвоката Саги Раанан от кантората Herzog Fox & Neeman, експерт по национална сигурност, експортен контрол и санкции.

Сред миноритарните акционери има и ветерани от Подразделение 8200, звено за електронно разузнаване на Израелските отбранителни сили (IDF): според профилите им в LinkedIn Бар Авраам Матитяху служи там над 6 години, а Итай Ротем е бил разработчик. IrpiMedia е установила и поне шестима бивши служители на NSO Group, създател на шпионската програма Pegasus, които днес работят в Dataflow. Един от тях е Ицик Кауфман, който след три години и половина в NSO оглави екип за изследвания и разработки. „Dataflow се превърна в незаменимо зъбно колело в израелската машина за офанзивни киберизследвания“, казва пред изданието анонимен източник от бранша в Израел.

Според него силата на компанията се крие в модела ѝ: за разлика от фирмите, които продават готови платформи за мониторинг, Dataflow разработва основно „частта, задействаща атаката“. Това е експлойтът – код, който използва уязвимост в операционната система или приложение, за да предостави на нападателя дистанционен контрол над устройството. Най-ценни са експлойтите за уязвимости от „нулевия ден“ (zero-day), още неизвестни на производителя, и особено тези от типа zero-click, при които жертвата не трябва да отваря файл или да щраква върху връзка: достатъчно е телефонът да получи съобщение. По думите на двама източници от бранша един такъв експлойт за iPhone струва между 2 и 3 млн. долара.

Лука Тодеско създаде Dataflow през 2019 г., когато беше на 22 години. По-известен в хакерските среди като qwertyoruiop, той се е специализирал в продуктите на Apple, смятани за едни от най-трудните за пробиване. За последните 3 години Dataflow е реализирала приходи от почти 63 млн. евро, около 63% от тях извън ЕС и едва 11% в Италия. Извън страната има 5 дъщерни дружества: 2 в Израел, 1 в Испания и 2 в САЩ.

Сред нейните съветници са генерал-лейтенант о.р. Роб Бертоле, ръководител на нидерландската служба за разузнаване и сигурност (AIVD) в периода 2011-2018 г., ветеранът от ЦРУ Ралф Гоф и генерал-майор о.р. Робин Фонтес, бивш заместник-командващ по операциите на Киберкомандването на Сухопътните войски на САЩ. На 20 април 2026 г. отбранителният концерн Parsons Government Services възложи на Dataflow договор на подизпълнител за 122 500 долара по изследователски проект, финансиран от ВВС на САЩ. Офер Коен е посочен като управляващ съдружник на Dataflow Security US във федералната база данни на кандидатите за държавни поръчки Sam.gov.

Dataflow се представя като „етичен“ доставчик, а двама души, запознати с дейността, казват пред IrpiMedia, че амбицията ѝ е „да стане новата NSO“. До средата на юни 2026 г. Тодеско поддържаше пародиен канал в Mastodon, посветен на NSO, в който осъждаше злоупотребите. Каналът стана недостъпен, когато IrpiMedia потърси компанията. „От дълго време работим по строг бял списък и агресивно премахваме почти всички частни компании от клиентската си база“, написа Тодеско през 2024 г.

NSO попада в черния списък на Министерство на търговията на САЩ от ноември 2021 г. заради доставки на шпионски софтуер за чужди правителства, които са го използвали срещу държавни служители, журналисти и активисти. От октомври 2025 г. тя се намира под контрола на американски инвеститори, а изпълнителен председател е бившият американски посланик в Израел Дейвид Фридман. Федерален съд в Калифорния забрани на NSO да атакува WhatsApp и потребителите му и забраната влезе в сила на 28 януари 2026 г. На 8 юни Meta поиска NSO да бъде обявена в неуважение към съда. Според искането след влизането в сила на забраната тя е създала поне 23 акаунта и 34 групи в приложението, а през февруари и април неин клиент е изпращал през WhatsApp злонамерени връзки чрез поддържана от NSO инфраструктура.

През февруари 2025 г. Тодеско приветства съобщенията, че израелската по произход Paragon Solutions, от декември 2024 г. собственост на американския фонд AE Industrial Partners, прекратява отношенията си с правителството на Италия, след като се оказа, че с нейната програмата Graphite са атакувани журналисти и активисти в Италия. „Така индустрията трябва да реагира на злоупотребите“, написа той. Paragon заяви, че е прекратила договорите, защото Рим е отказал предложението ѝ да провери дали системата е използвана срещу главния редактор на Fanpage.it Франческо Канчелато. Правителството на Италия поддържа версията, че раздялата е била взаимна.

Износът на технологии за кибернетично проникване се разрешава от звеното за разрешения за оръжейни материали (UAMA) към Министерство на външните работи на Италия. В периода от януари до април 2026 г. то многократно отказа на IrpiMedia сведения за лицензите на Dataflow и дори обобщените национални числа, защото „избирателното заличаване не може да премахне риска от вреда“. UAMA съобщи, че не издава нови разрешения за износ на такива технологии за Израел, но не уточни какво става с вече издадените и още валидни.

Dataflow не отговори на въпросите относно връзките си с израелското разузнаване и подбора на клиентите, като се позова на договорни и регулаторни задължения и на поверителност. „Изключваме всеки, който не би могъл да предложи солидни гаранции, че работи в изцяло демократична среда и при пълно зачитане на основните права“, отговори компанията в свое изявление, според което при подозрение за неправомерна употреба отношенията с клиента се прекратяват незабавно. Разследването не е откривало злоупотреби с продукти на Dataflow.

„След продажбата на експлойт доставчикът обикновено няма никакъв контрол върху това какво става след това. Ако Dataflow твърди, че е различна, трябва да го докаже, като отвори търговската си практика за външен одит“, настоява Джон Скот-Рейлтън от Citizen Lab, лаборатория към Университета в Торонто, която разследва случаи на шпионски софтуер. Израелският адвокат по правата на човека Ейтай Мак твърди, че компаниите в настъпателния киберсектор на страната „може да са частни, но работят под контрола на израелското министерство на отбраната“. Адриел Дезотелс, който през 2015 г. продаде такава способност на италианската Hacking Team, смята проблема за нерешим: „Законното прихващане в една държава е политическа репресия в друга“.

четвъртък, 4 юни 2026 г.

Apple премахна руския държавен месинджър Max от App Store.

🇷🇺📱 Apple премахна подкрепяното от руската държава приложение за съобщения Max от платформата App Store, спирайки възможността за нови изтегляния на създадения по поръчка на Кремъл софтуер, съобщи The Moscow Times.

VK, разработчик на държавното приложение, потвърди информацията в сряда вечерта. „MAX потвърждава, че приложението за съобщения в момента е недостъпно в App Store“, заяви компанията. „Приложението, което вече е инсталирано на телефоните на потребителите, ще продължи да функционира нормално.“

Разработчиците поискаха разяснение от Apple и посочиха, че работят по бързо разрешаване на ситуацията. Освен това те посъветваха потребителите да изтеглят Max от други магазини за приложения или официалния му уебсайт.

В края на април хостинг доставчикът Cloudflare определи домейна на Max като шпионски софтуер, въпреки че това обозначение беше премахнато на 1 май. Той базира решението си на 9 от 10 проверки на URL адреси и 4 докладвани пропуски в сигурността, отбеляза технологичното издание Tech Talk. Пресслужбата на Max отдаде маркирането на погрешно тълкуване на заглавните части (headers) на заявките, изпращани към обикновени услуги за уеб анализи.

Премахването на втора услуга, свързана с VK, посочва засилващото се напрежение между международните технологични компании и сектора в Русия. В началото на април Apple премахна Telega, клонинг на Telegram на Павел Дуров, пренасочен през инфраструктура на VK, след като Cloudflare маркира два от неговите домейни като шпионски софтуер, но впоследствие оттегли етикета след оплакване от страна на разработчиците.

Подозренията, че Max е инструмент за наблюдение, датират отпреди неговото заличаване от App Store. По-рано независим технически анализ на кода на приложението документира над дузина скрити механизми като дистанционно активиране на микрофона, събиране на контакти от указателя, откриване на VPN и изтриване на съобщения от телефоните на потребителите.

Max е предварително инсталиран на всеки нов смартфон, продаван на руския пазар от септември 2025 г., и се рекламира усилено като суверенна алтернатива, след като WhatsApp беше блокиран през февруари 2026 г.

петък, 15 май 2026 г.

В търсене на дигитален суверенитет: Германското разузнаване заменя Palantir с френски AI.

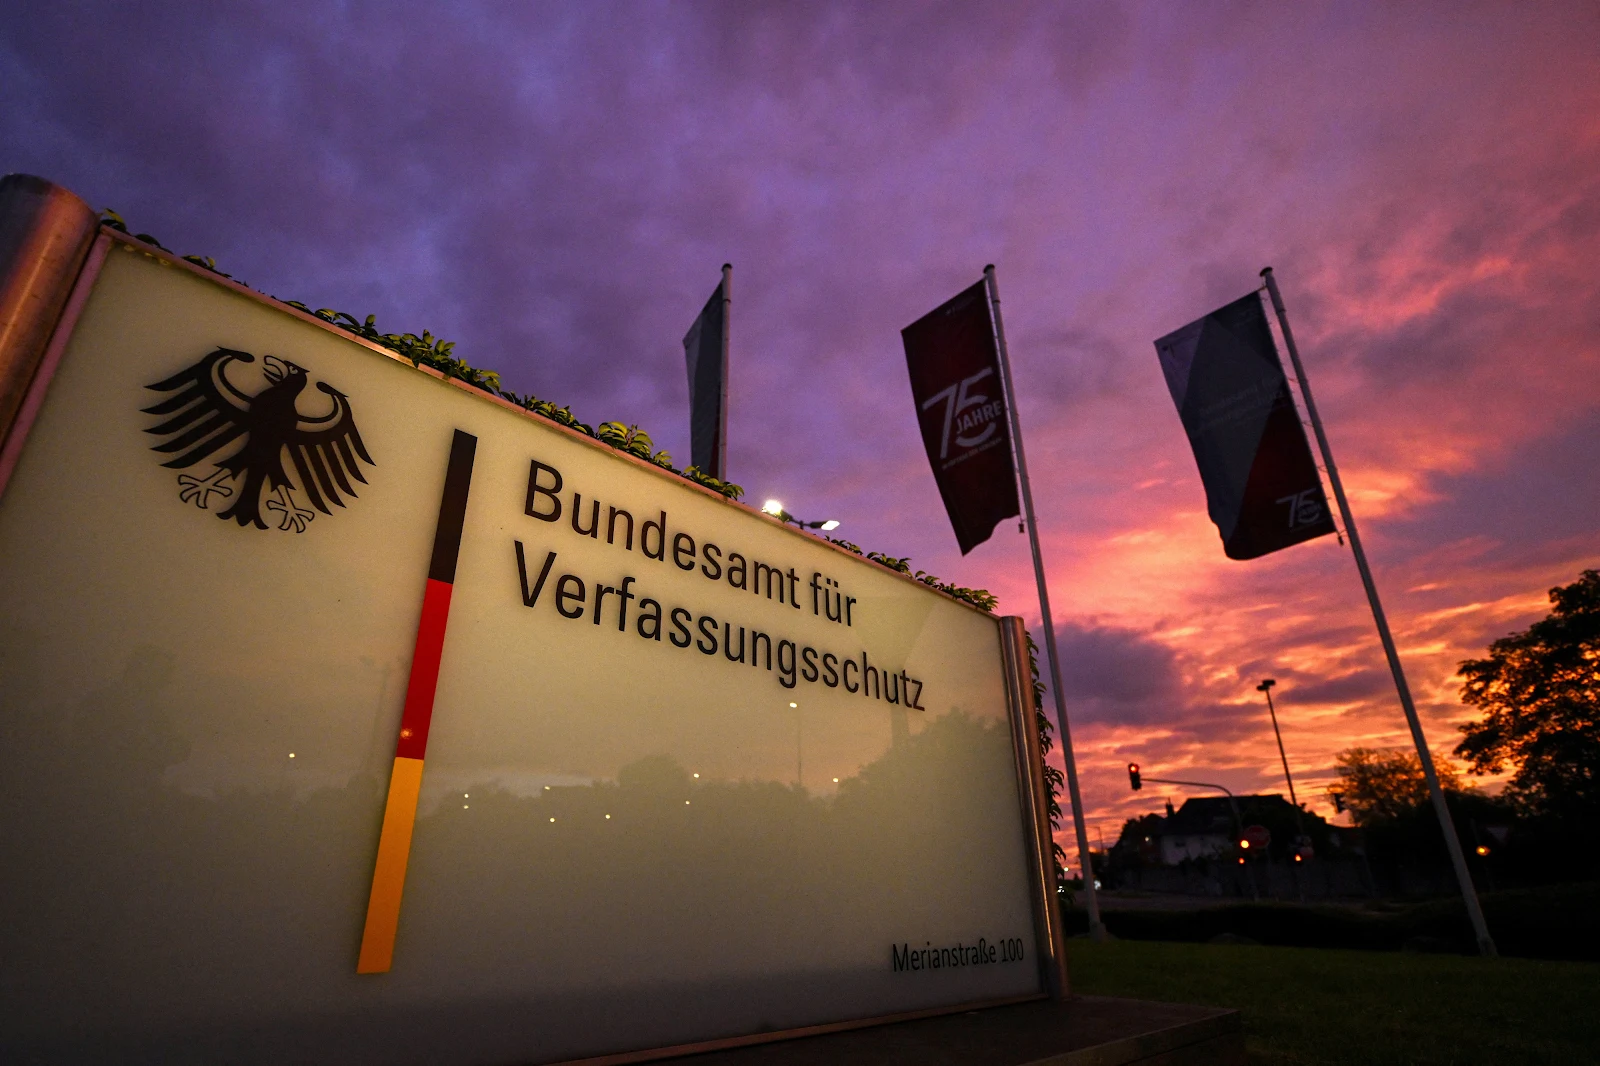
🇩🇪🤝🇫🇷 Федералната служба за защита на конституцията (BfV), отговорна за вътрешното разузнаване на Германия, избра френската технологична компания ChapsVision за управление на своите информационни системи.

Ведомството ще използва софтуера ArgonOS вместо системите, предоставяни от американската корпорация Palantir. Това решение демонстрира стремежа на германските власти да използват европейски технологии за инфраструктура на своята национална сигурност, пише POLITICO.

BfV планира да използва платформата ArgonOS за обработка както на структурирани, така и на неструктурирани данни за своите анализатори. Този ход следва изявления на директора на BfV Синан Селен от декември, в които той отбеляза приоритета на службата към европейски решения.

Софтуерът вече беше въведена от няколко държавни органа във Франция, сред които службата за вътрешно разузнаване (DGSI).

Марк Хайнрихман, председател на комисията за контрол на разузнаването в германския парламент, отбеляза, че изборът на ArgonOS е израз на европейския дигитален суверенитет.

„С избора на ArgonOS BfV изпраща ясен сигнал относно дигиталния суверенитет на Европа. Дали ArgonOS ще успее да се задържи на повърхността в дългосрочен план, трябва да се докаже от практическата му употреба. Ефективността трябва да остане основен критерий, а не просто произходът“, каза Хайнрихман.

Решението беше направено в период на дебати относно присъствието на Palantir в Германия. Въпреки че част от местните полицейски сили използват Palantir, а Министерство на вътрешните работи обмисля внедряването му за федералните сили, критиците изразяват опасения във връзка със защитата на данните и зависимостта му от американски доставчици.

Главният изпълнителен директор на Palantir Алекс Карп защити технологията на своята компания пред BILD, като заяви, че тя се използва „на всяко сериозно бойно поле по света“. Той допълни, че макар да разбира желанието за независими системи, се съмнява дали Германия може да си позволи отказа от възможностите на Palantir.

Пълното внедряване на ArgonOS зависи от предстоящите законодателни реформи в Германия. Очаква се тези промени да разширят цифровите правомощия на BfV и да актуализират регулациите за начина, по който биват споделяни и съхранявани личните данни. Докато тези реформи не бъдат приети, новата система не може да се разгърне напълно.

По време на посещението си в Киев на 12 май Алекс Карп се срещна с президента Володимир Зеленски, за да обсъдят засилването на сътрудничеството в сферата на отбраната между Украйна и нейните партньори.

Palantir разработва софтуер, който помага на правителства, въоръжени сили и компании да осмислят огромни обеми от фрагментирани данни. В Украйна неговите инструменти с изкуствен интелект се използват от армията за подпомагане анализа на бойното поле, прехващане на цели и ускоряване на процеса по вземане на решения. Ролята на компанията е да превърне разпокъсаната информация в нещо, благодарение на което държавите и техните институции могат да действат бързо.

събота, 14 март 2026 г.

Израелски софтуер за видеоанализ е открит в руските системи за наблюдение

🇮🇱🇷🇺 Израелски софтуер за видеоанализ е открит да работи в руските системи за наблюдение, съобщи The Moscow Times. Според информацията, същата технология е била използвана от разузнавателните служби за проследяването и ликвидирането на иранския върховен лидер аятолах Али Хаменей.

Софтуерът, известен като BriefCam, е проектиран за бърз анализ на масивни потоци от видео, търсене на конкретни събития в архиви и идентифициране на целеви човешки действия и превозни средства. Според руска държавна медия, цитирана от The Moscow Times, платформата в момента е активна в няколко ключови руски обекта, включително Института по теоретична и експериментална биофизика към Руската академия на науките, небостъргача „Евразия“ в бизнес района „Москва Сити“ и културния център „Зотов“.

BriefCam беше придобит от японската корпорация Canon през 2018 г. и интегриран в система за управление на видео XProtect, разработена от датската компания Milestone Systems. Въпреки че тя официално се изтегли от руския пазар през 2022 г. след началото на пълномащабната война срещу Украйна, технологията остава дълбоко вкоренена в страната.

Източници от индустрията споделиха пред The Moscow Times, че местни дистрибутори продължават да доставят и поддържат продуктите чрез незаконни схеми за сив внос или чрез инсталиране на кракнати, пиратски версии на софтуера.

Наличието на този софтуер предизвиква сериозни опасения за сигурността в Москва, предвид неговите възможности. По-рано беше съобщено, че израелското разузнаване успешно е хакнало камерите за трафик и наблюдение в Техеран, за да събере критични разузнавателни данни за движенията на висши служители на иранския режим.

Използвайки напреднали алгоритми с изкуствен интелект за идентифициране на поведенчески модели и специфични цели, криптираните потоци от видео са били предавани директно към сървъри в Тел Авив и Южен Израел.

Тази дигитална инфилтрация се оказа решаващ елемент в скорошния удар срещу иранското ръководство. Хакването на камерите е позволило на израелските агенти да картографират „слепите петна“, да наблюдават навиците при паркиране пред резиденцията на Хаменей на улица „Пастьор“ и да проучат в детайли всичките протоколи за сигурност на комплекса.

За да се гарантира успехът на удара, кулите за мобилни комуникации около комплекса са деактивирани едновременно, което напълно парализира способността на иранската охрана да споделя информация и да извърши координиран отговор.

Откриването на този израелски софтуер в руски сървъри подчертава много по-голям и систематичен провал в спирането на теча на чувствителни технологии през мрежата от международни санкции. Русия продължава да заобикаля агресивно експортния контрол, използвайки мрежа от посредници, фиктивни компании, както и дистрибутори в трети страни, действащи от юрисдикции като Китай, Хонконг и ОАЕ.

Тази сложна верига за сиви доставки не пренася само граждански софтуер; тя осигурява критичен хардуер, нужен за поддържане на военните усилия на Москва. Разследващи по-рано установиха, че от 1119 отделни компонента, открити в най-модерните руски изтребители Су-34 и Су-35, поразителните 1115 са произведени от компании със седалища в САЩ, Европа и съюзнически държави.

Точно както местните дистрибутори поддържат системи като BriefCam в работно състояние чрез пиратски версии и нелегален внос, така и руският военно-промишлен комплекс остава силно зависим от паралелните мрежи за поддържане на своите способности за разузнаване и прецизни удари.

сряда, 11 март 2026 г.

Украйна добави карта на въздушните заплахи в реално време на DELTA Mobile

🇺🇦 Министерството на отбраната на Украйна внедри нов радарен инструмент в мобилното приложение DELTA, който ще изпраща предупреждения на военнослужещите за наближаващи въздушни заплахи и ще ги визуализира на карта. Това става ясно от официално изявление на ведомството от 10 март.

Новата функция е разработена с цел да осигури на отделните военни части директни предупреждения за опасности от въздуха в избран от тях район. От ведомството уточняват, че инструментът изпраща известия при приближаване на заплаха и показва движението на вражеските въздушни обекти върху карта.

Потребителите могат да регулират радиуса на предупреждение и да избират формата на известяване – звук или гласов сигнал. Целта на инструмента е да осигури възможно най-пълна картина на въздушните заплахи, без да се налага потребителите да превключват между различни услуги.

От ведомството посочват, че на следващ етап към радарния инструмент ще се интегрират още източници на данни, което ще разшири неговите възможности за откриване и предупреждение.

Приложението DELTA Mobile е част от екосистемата за ситуационна осведоменост DELTA, която предоставя на потребителите ключови сведения на картографска основа и сигнали за опасност на смартфони и таблети. Системата е достъпна за всеки украински военнослужещ.

Тя може да функционира и без връзка с интернет. DELTA Mobile работи в защитена среда, а актуализациите и контролът на версиите се управляват централно чрез система за управление на мобилни устройства (MDM).

Разработката идва на фона на проект на НАТО за класифицирана облачна инфраструктура, предназначена да съхранява и обработва данни от бойното поле в Украйна. Част от тези данни се интегрира и в системата DELTA, а платформата трябва да позволи по-тясно споделяне на данни между Киев и съюзниците.

Представителят на НАТО Том Гофус заяви, че Украйна планира да маршрутизира класифицирани данни чрез съвместен учебен център в Полша. По думите му оставащите пречки са основно процедурни – най-вече как системата да бъде сертифицирана и призната като надеждна от гледна точка сигурност.

Гофус допълни, че НАТО постепенно преминава от модел на „мрежово-центрична“ към „облачно-центрична“ сигурност. Вместо да разшири наличните мрежи, алиансът създава нова платформа с отворена архитектура, където ще изпълнява ролята на „пазител“ на споделен общ слой от данни.

петък, 20 февруари 2026 г.

Новата чат платформа MAX среща съпротива сред руските войски на фронта.

🇷🇺 Руски военнослужещи в окупираната Донецка област масово оказват съпротива на заповедите за инсталация на MAX, новата чат платформа, контролирана от Кремъл. Това съобщават агенти на партизанското движение „АТЕШ“, действащи в 27-а и 144-та мотострелкови дивизии към 2-ра общовойскова армия на Сухопътните войски на Руската федерация.

Според информацията, руското командване е разпоредило на целия личен състав да премине към MAX до 18 февруари, като е забранило използването на всички други платформи за комуникация. Директивата е довела до открито изразено недоволство сред редовите войници и част от офицерите.

Ситуацията се е влошила след скорошното прекъсване на услугите на Starlink, което доведе до колпас на руските структури за командване и контрол. Според информаторите това е довело до загуби в жива сила и принудително изтегляне от вече превзети позиции в района на Гуляйполе.

„Редовите войници и част от офицерския корпус активно търсят начин да избегнат инсталация на руския държавен месинджър MAX – на практика софтуер за шпионаж, контролиран изцяло от службите за сигурност“, посочват от движението. Смята се, че много военнослужещи планират да закупят втори телефон специално за проверки, на който да бъде инсталиран MAX, докато в същото време се твърди, че офицерите са склонни да си затварят очите за случващото се.

От АТЕШ твърдят, че много руски войници вярват, че употребата на държавния месинджър в крайна сметка може да доведе до наказателни или дисциплинарни дела срещу тях.

„Всички военнослужещи са убедени, че използването на държавното приложение рано или късно ще доведе до обвинения, тъй като е невъзможно да се води война в стриктно съответствие с наличните закони и заповеди“, допълват от движението.

Вътрешната съпротива срещу новата платформа идва на фона на сериозен срив в комуникациите на предно разположени руски войски.

The Moscow Times цитира висш служител на НАТО, според когото украинските въоръжени сили водят настъпление в Запорожка област, след като руските сили останаха без сателитен интернет. Говорейки при условие за анонимност, служителят посочи, че прекъсването е отслабило значително оперативните способности за командване и контрол на руските войски, добавяйки, че е малко вероятно алтернативна система, въведена от Москва, да достигне ефективността на Starlink.

По-рано руски военни военни блогъри алармираха, че спирането на Starlink ще наруши сериозно координацията на фронта, като някои описаха системата като незаменима за комуникациите и контрола на бойното поле.

The Moscow Times уточни, че Starlink терминалите, използвани от руската страна, на практика са били незаконни. Твърди се, че устройствата са били внесени контрабандно в Русия и активирани, защото технически са били регистрирани като намиращи се във временно окупираните украински територии.

По-рано въпросът беше повдигнат в дискусии между Пентагона и SpaceX. Въпреки че стотици неоторизирани терминали бяха деактивирани през лятото на 2024 г. по-сериозният проблем не беше изцяло разрешен, което позволи на някои руски части да продължат да разчитат на системата до последните докладвани прекъсвания.

По-рано свещеник от Руската православна църква призова енориашите да се помолят за възстановяване на Telegram, след като държавният медиен регулатор „Роскомнадзор“ му наложи още по-строги ограничения.

Александър Микушин, който служи в Покровския събор в Барнаул, призова руските миряни да „помолят Бог“ да даде „мъдрост“ на служителите в Роскомнадзор, отговорни за това решение. Той заяви, че Telegram не е просто приложение за съобщения, а също така пространство „за молитва, сърдечен разговор и помощ на ближния“.

събота, 2 август 2025 г.

Palantir с договор за 10 милиарда долара за въвеждане на AI в операциите на американската армия.

🇺🇸 Американската армия сключи договор със софтуерната компания Палантир на стойност 10 милиарда долара, насочен към консолидиране и разширяване на ролята й в отбранителните програми, свързани с изкуствен интелект, интеграция на данни и дигитални бойни системи.

Договорът с фиксирана стойност беше сключен на 31 юли от Командването за договори на армията в Арсенала Рок Айлънд, Илинойс, с номер на покана W519TC-25-D-0039, обединявайки настоящите договори с участието на компанията като главен изпълнител или подизпълнител в единна структура. Според Министерството на отбраната договорът ще бъде активен в следващите 10 години, а местата на изпълнение и финансирането ще се определят индивидуално за всяка отделна задача.

Палантир е софтуерна компания със седалище в Пало Алто, Калифорния, известна с интегрирането на големи обеми от секретни и публични данни за подпомагане на процеса по вземане на решения в бойни и антитерористични мисии. Инструментите на компанията се използват широко в сферата на отбраната и сигурността, сред които ЦРУ, АНБ, ФБР, Министерството на вътрешната сигурност, Корпуса на морската пехота, Военновъздушните сили, Командването за специални операции и Военната академия на САЩ в Уест Пойнт.

Палантир ще работи в координация с редица партньори в сферата на отбраната за предоставяне на възможности, подпомагани от изкуствен интелект (AI). Обхватът на корпоративното споразумение включва интегрирането на AI в планиране на мисии, логистика, анализ на разузнавателни данни и тактически операции. AI платформите на компанията са предназначени да подобрят насочването, базирано на данни, да ускорят вземането на решения, подобрявайки ефективността и оцеляемостта на разположените единици.

Освен това технологиите на Палантир се използват от Украйна в нейните усилия за посрещане на продължаващата руска офанзива. Силите на Киев използват системите за моделиране на бойното поле на Палантир, за да увеличат прецизността и ефективността на артилерийския огън. Според украински служители софтуерът ускорява циклите на насочване и подобрява координацията на ударите, интегрирайки данни от сензори в реално време с геопространствено разузнаване.

Освен поддръжката на бойното поле, Службата на главния прокурор на Украйна използва софтуера на Палантир за събиране на дигитални доказателства за руските военни престъпления, позволяващ на следователите да обработват големи обеми от визуални данни и метаданни за документиране на потенциални нарушения на международното право.

Платформите на компанията са създадени да функционират с различни нива на сигурност и често се адаптират към оперативните нужди на крайните потребители. Инструментите на Палантир са били използвани в бойни зони, операции за вътрешна сигурност и хуманитарни мисии.