Показват се публикациите с етикет Теч на данни. Показване на всички публикации

четвъртък, 24 септември 2026 г.

Хакерска извадка от ФБР назовава служители от звена срещу Китай и Русия

🇺🇸 База данни на ФБР с 5000 записа, до която хакерската група ShinyHunters твърди, че се сдобила с достъп, свързва поименно десетки служители с чувствителни звена. Сред тях са структури за работа срещу разузнаванията на Русия, Китай, Иран и Хизбула, заедно с прихващане на комуникации, тайни технически операции и работа с човешки източници. Reuters съобщи за съдържанието на извадката на 23 септември, след като сравни част от записите с кредитни досиета и по-рано изтекли данни.

Всеки запис съдържа име, адрес, телефон, дата на раждане, номер на социално осигуряване и лице за контакт при спешност – обикновено близък като съпруг, съпруга или дете. Посочено е още служебното назначение: териториалното поделение, а при част от записите – конкретното звено. Според хакерите таблицата е малка част от архив с обем 2-3 терабайта, който съдържа сведения за хиляди настоящи и бивши служители.

Reuters не успя да удостовери цялата таблица, но потвърди записите за над 22 души, сравнявайки кредитни досиета и изтекли бази данни, съхранявани от District 4 Labs – платформа за разузнавателна информация от тъмната мрежа. При 8 души агенцията е установила и съвпадение между посочената длъжност и публично достъпна информация: съдебни документи, публикации в пресата, LinkedIn профили и снимки в Instagram. Reuters не може да установи дали всички назначения са действителни и актуални.

Голяма част от записите съдържат обща служебна информация, която служителите биха могли да споделят публично: например агент в поделение в Балтимор или Нюарк. Други обаче назовават звена с чувствителни задачи, за част от които според Reuters досега не е имало публична информация.

14 души са посочени като служители, които работят по Китай, сред които има и представители на звеното за китайски престъпни структури, звеното за анализ на трансфера на технологии към Китай и секцията за китайското разузнаване. 9 души са посочени на длъжности, свързани с работата по Русия: двама в секция за операции срещу Русия и 1 в направлението за руски заплахи за технологии и критична инфраструктура. 3 души са вписани като работещи по Иран или Хизбула.

Други 18 души са посочени в структури за прихващане на данни и телекомуникации, в звеното за секретни технически операции, секцията за таен достъп или звена за видео-, аудио- и електронно наблюдение. Още 11 се отнасят до работа с човешки източници, някои от тях – със секцията за управление на тази програма. Изброените категории правят сбор от 55 души, чиито имена таблицата свързва с чувствителни служебни назначения. Извадката засяга и работата срещу наркокартели, но Reuters не посочва брой по въпросното направление.

Ерик О’Нийл, бивш служител в контраразузнаването във ФБР и основател на компанията за киберсигурност Nexasure AI, определя масива като „златна мина за чуждо разузнаване“. „Китай би имал огромен интерес да разбере кои хора работят срещу него“, категоричен е той. О’Нийл очаква интерес да имат и други вражески разузнавателни служби, както и от недоволни екстремисти в САЩ. „Ако бях попаднал в този списък, щях да съм много притеснен.“

Тревър Хилигос, бивш военен следовател, работил с ФБР, а към настоящия момент – главен разузнавателен директор на SpyCloud, смята за най-опасно свързването на дадени имена с работата с човешки източници. Той припомня случаи на агенти под прикритие, пострадали след други подобни разкрития. Хилигос обърна внимание и на допълнителния риск за близките, вписани като лица за контакт при спешност: те може да са по-слабо запознати с правилата за сигурност от роднината си, който изпълнява чувствителни задачи.

ФБР заяви, че е наясно с „киберпрестъпна групировка, която твърди, че е компрометирала онлайн портала FBIJobs.gov“, засягайки лични данни на служители. Причината за конкретния пробив изглежда все още не е установена. Бюрото заявява, че разследва „активно и енергично“.

В съобщение в X ФБР уточни, че проверява дали са засегнати собствените му системи, или тези на външни доставчици, поддържащи портала за набиране на персонал. Бюрото работи с доставчиците за редуциране на риска. На 22 септември порталът и страницата относно кандидатите за специални агенти бяха временно недостъпни.

ShinyHunters твърди, че има достъп до значително повече информация. Тя твърди, че в понеделник вечерта е проникнала през уязвимост в облачно хранилище на Oracle, използвано от ФБР. Оттам успяла да достигне до BEAST – система за проверки на служители и кандидати, до MedLink, където се съхраняват медицински досиета на агенти, и до BICS, която съдържа данни от разследвания.

Пред Reuters групата заяви, че разполага с документи от проверки на служители, договори с компании за извършване на проверки за благонадеждност, и медицински данни на агенти на бюрото. Освен това заяви пред BBC, че притежава данните на целия персонал на ФБР, който наброява 38 000 души. Тези по-широки твърдения не са потвърдени в представените сведения. BBC също е видяла част от записите, но оценката ѝ е единствено, че те изглеждат автентични.

Обявеното искане на хакерите не е за пари. Те настояват ФБР да оттегли публично предупреждение, публикувано на 15 май 2026 г. след атаката срещу образователната платформа Canvas. Групата дава едноседмичен срок и заплашва след изтичането му да публикува пълните бази данни.

В предупреждението ФБР описва ShinyHunters като група, която краде милиони клиентски записи наведнъж и използва „реални или преувеличени твърдения“ за достъпа ѝ до чувствителна информация, за да принуди жертвите да платят. Бюрото описва заплашителни съобщения и обаждания до жертвите и семействата им, а в някои случаи и сватинг – подаване на фалшив сигнал, за да бъде изпратен въоръжен полицейски екип на адреса на жертвата. Таблицата, с която групата сега притиска ФБР, съдържа именно адреси на служители и контакти на техни близки.

В сряда ShinyHunters заяви, че няма да предоставя още файлове и се опитва да ограничи разпространение на личните данни. „Ако 5000-те записа от извадката изтекат, това няма да е заради нас“, пишат хакерите.

ShinyHunters е международна група за изнудване чрез кражба на данни, за която се смята, че е възникнала във Франция. През април 2026 г. групата пое отговорност за кражба на милиони бизнес записи от Rockstar Games, създателя на „Grand Theft Auto“ (GTA). През май нейната атака срещу Canvas компрометира учебния процес в американските училища. Синтия Кайзър, бивш служител на ФБР, определя подобни пробиви като „изключително вредни“, защото престъпниците могат да използват данните, за да установят самоличността на хората, които ги разследват, и да ги притиснат.

Един от най-тежките прецеденти, свързани с кражба на такива данни е пробивът през 2015 г. в Службата за управление на персонала на федералното правителство на САЩ (OPM), при която социалноосигурителните номера на 21,5 млн. души, преминали проверка за благонадеждност, наред с 5,6 млн. комплекта пръстови отпечатъци, бяха откраднати. Тогавашният директор на Националното разузнаване на САЩ Джеймс Клапър посочи Китай като „главния заподозрян“. Досиетата съдържаха сведения за роднини, чуждестранни връзки и финансово състояние на хора с достъп до класифицирани данни.

Извадката на ShinyHunters включва хиляди пъти по-малко хора от засегнатите при пробива в OPM. Особено чувствително в нея е свързването на личните данни с посочени служебни назначения, въпреки че не е ясно доколко са актуални те. Различен е също начинът, по който информацията беше разпространена: архивите на OPM бяха изнесени тайно, докато сегашната извадка вече е предоставена на журналисти, докато самата група допуска, че тя може да стане публична и без нейно участие.

Това значи, че евентуално отстъпление на ФБР пред искането на хакерите не може да премахне само по себе си контраразузнавателния риск. Той зависи преди всичко от това доколко достоверни и актуални са изтеклите данни, от разпространението на копията и от това дали файлът ще попадне у служби, способни да го съпоставят с пътувания, контакти и публични профили на агентите.

Изтичането на обявения едноседмичен срок в края на септември ще бъде ключов момент за проследяване: дали пълните бази или извадката ще се появят във форуми за изтекли данни и дали ФБР ще изясни откъде е дошъл пробивът. Евентуално уведомяване на засегнатите служители или промени в назначенията им биха показали, че бюрото предприема защитни мерки. Сами по себе си обаче тези действия не биха доказали автентичността на целия масив.

неделя, 5 юли 2026 г.

Британското външно министерство сред жертвите на пробива FortiBleed.

🇷🇺🇬🇧 Личните данни на служители от външно министерство и местни власти в Обединеното кралство са били откраднати при мащабна кибероперация срещу защитните стени на компанията Fortinet – пробив, изложил правителствени акаунти на продажба в dark web и отворил път към чувствителни системи в Уайтхол.

Списък с компрометирани профили, до който се е добрал The Telegraph, показва изложени данните на задграничен персонал на Форин Офис, сред който присъстват IT-специалисти в британските посолства в Тайланд и Мавриций, както и на служители в графство Дербишър и лондонския район Уолтъм Форест.

Кампанията, наречена от разследващите FortiBleed, е компрометирала 80 000 защитни стени, доставяни от Fortinet – американска компания за киберсигурност, чиито устройства пазят голяма част от критичната инфраструктура на страната. Операцията е далеч по-широка от британския ѝ отрязък: по оценка на изследователите е засегнала над 86 000 устройства FortiGate в 194 държави, като е активна поне от февруари 2026 г., а целите ѝ клонят подчертано към държави и организации от НАТО. Използвайки уязвимост в системите заедно с планини от откраднати по-рано пароли, нападателите заобикалят охранителни бариери, замислени да пазят най-чувствителната инфраструктура на кралството, и се сдобиват с валидни данни за вход, следователно с достъп до имейлите и вътрешните мрежи на служители от правителството.

Пробивът включва двойки от имейл адрес и съвпадаща парола – комбинация, която дава на хакерите и на всеки, готов да им плати, реалната възможност да проникнат в системи на Уайтхол. Във форуми в dark web достъпът до тези данни се търгува за суми до 60 000 долара. Механизмът е двустъпков и коварно прост: първо нападателите изпробват денонощно срещу изложените в интернет устройства пароли, събрани от по-ранни пробиви и заразени с зловреден софтуер машини; щом влязат в дадено устройство, го трансформират в пост за подслушване, който наблюдава преминаващия трафик през защитената връзка и жъне нови данни.

Атаката, първоначално разкрита от киберекспета Володимир Дяченко в средата на юни, остава активна. По думите му пробивът дава достъп до „основни мрежи“ в британското външно министерство и заплашва да засегне и други ведомства. Националният център за киберсигурност (NCSC) издаде спешно предупреждение, което потвърждава атаката с изчерпателно подбиране на пароли (brute force) срещу системи на Fortinet, и нареди на организациите да проверят своите мрежи и незабавно да изолират всяко компрометирано устройство. Предупреждението дойде на 18 юни успоредно с аналогично известие на Агенцията за киберсигурност и сигурност на инфраструктурата (CISA) на САЩ. И двете сочат многофакторното удостоверяване като единствената най-ефективна защита срещу точно този вид атака – защита, каквато липсва на заразените устройства.

Че заплахата не е абстрактна, личи от вече документираните жертви извън Острова. Изследователите проследяват милиард и повече опити за влизане с крадени пароли срещу стотици хиляди устройства FortiGate по света, а сред напълно пробитите организации е турски отбранителен изпълнител, работещ с НАТО, от чиито мрежи са изнесени класифицирани документи. Именно този профил на кампанията – търпелив брокер, който трупа достъп и после го препродава – прави британските правителствени акаунти особено ценна стока: купувачът невинаги е този, който пробива, а следващият, който плати.

Обхватът на пробива не се ограничава до дипломацията. Сред продаваните акаунти има данни за вход за обширен кръг от доставчици на критични услуги – Национална здравна служба (NHS), енергийни компании и снабдители на лекарства в цялата страна. Д-р Саиф Абед, бивш лекар в NHS и днес експерт по киберсигурност, алармира, че този пробив може да отключи „катастрофален“ инцидент за пациентската безопасност.

„Организациите на NHS, аптеките, лабораториите и техните доставчици зависят силно от продукти като пробитите от FortiBleed. Точно такъв пробив е първата стъпка към опустошителни атаки с изнудващ софтуер, които могат да застрашат безопасността на пациентите в цялата страна“, заяви той. Заплахата не е хипотетична. През юни 2024 г. нападатели, за които се предполага, че действат с руска подкрепа, парализираха IT системите на патологичната лаборатория Synnovis – удар, който доведе до отмяната на повече от 1000 планови операции и 2000 прегледа и показа колко бързо атака срещу доставчик може да блокира работата на болниците.

Кодът на самата атака, анализиран от The Telegraph, е написан на руски, а операторът, който предлага откраднати данни под псевдонима „SantaAd“, действа от рускоезична среда; подозиран негов профил в Telegram не отговори на искане за коментар. Официално няма доказателства за пряко държавно участие. Границата обаче, която дели руската престъпна екосистема от държавата, изтънява от години – и точно това превръща подобен пробив в нещо повече от криминален епизод. Хакерите, действащи от територията на Русия, отдавна се възприемат като удобен инструмент за глобален смут, за който Кремъл охотно си затваря очите. През май 2024 г. директорът на Службата за комуникационно разузнаване на Обединеното кралство (GCHQ) Ан Кийст-Бътлър предупреди в първата голяма реч начело на агенцията, че Москва все по-системно насочва хакери към удари по британски цели. „Преди Русия просто създаваше подходящата среда за тези групи да действат, но сега тя ги подхранва и вдъхновява“, заяви тя, говорейки за „растящите връзки“ между руските разузнавателни служби и подставени хакерски групи. Уговорката е добре позната: хакерите се радват на убежище в Русия, откъдето извършват атаките си, стига да не прекрачват червените линии на Москва и да не предизвикват прекалено дипломатическо напрежение.

сряда, 25 февруари 2026 г.

От инженерите в Калашников до конструкторите в Камов - 1,2 млн руски работници току-що загубиха анонимността си.

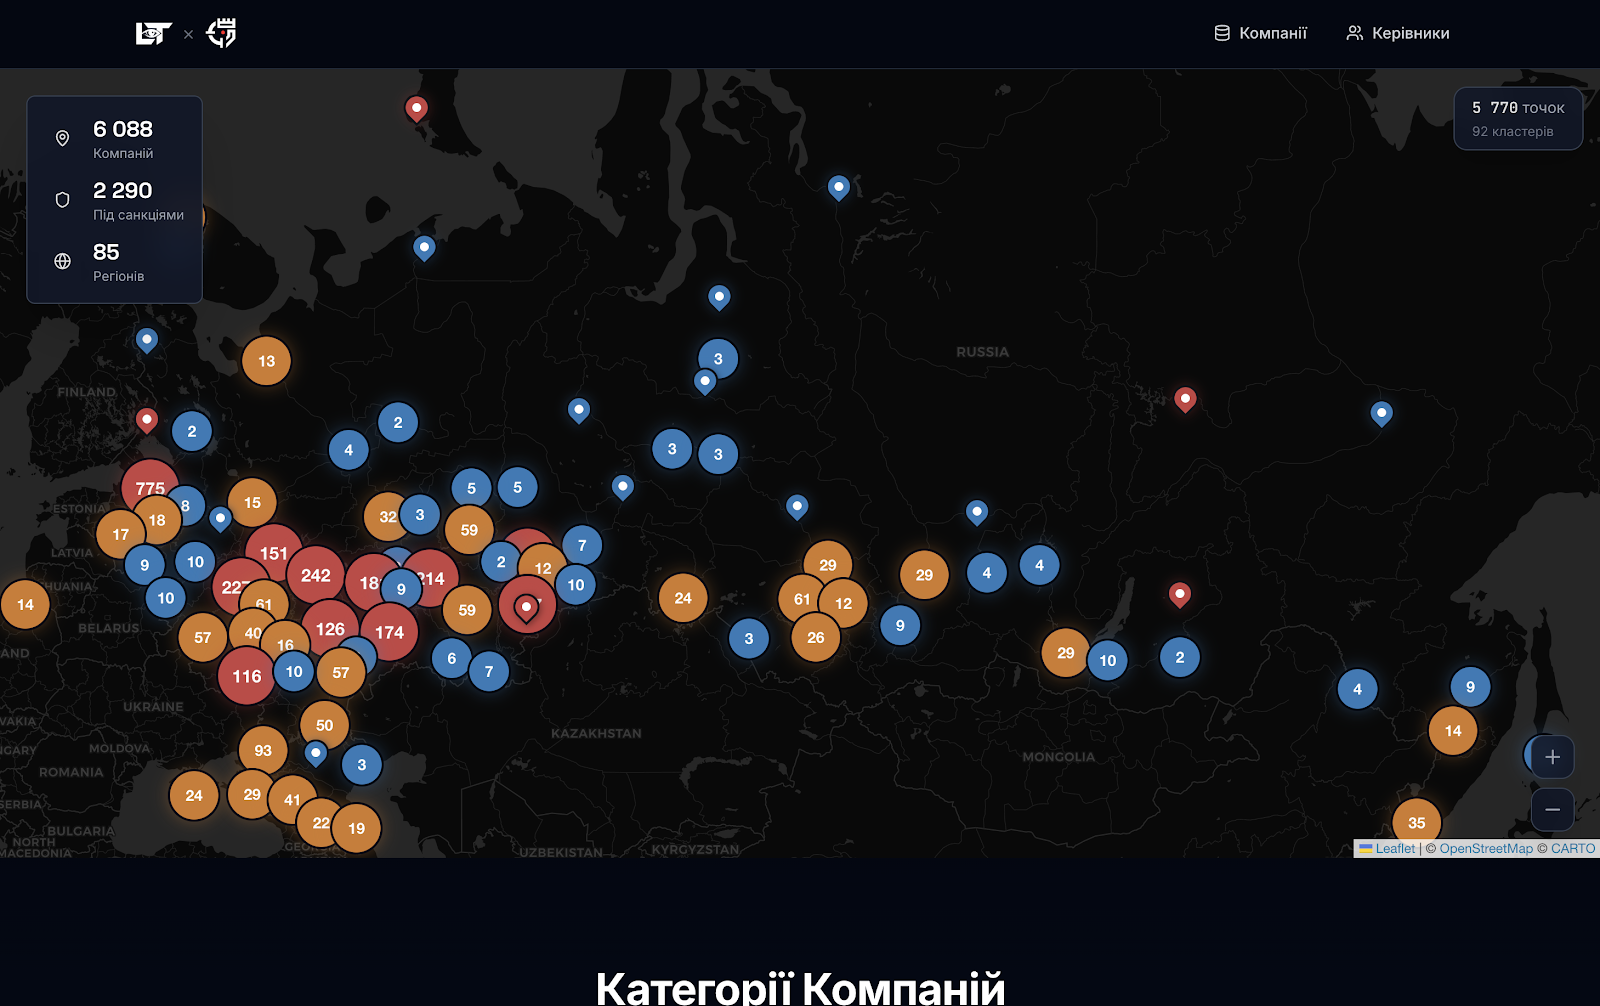
🔍 Украинските OSINT общности Lex Talionis и OsintVarta публикуваха интерактивна карта с над 6000 обекта от военно-промишления комплекс на Руската федерация заедно с личните данни на 1,2 милиона служители, съобщава Militarnyi. Ден след четвъртата годишнина от началото на пълномащабната война, публикацията е кулминация на многоетапна разузнавателна операция, насочена към гръбнака на руската военна машина.

Докато Русия разширява своето производство, за да поддържа войната в Украйна, хакерски групи работят усилено на паралелен фронт, премахвайки систематично тайните, предпазващи военно-промишления комплекс на врага от налагането на санкции и разузнавателно насочване.

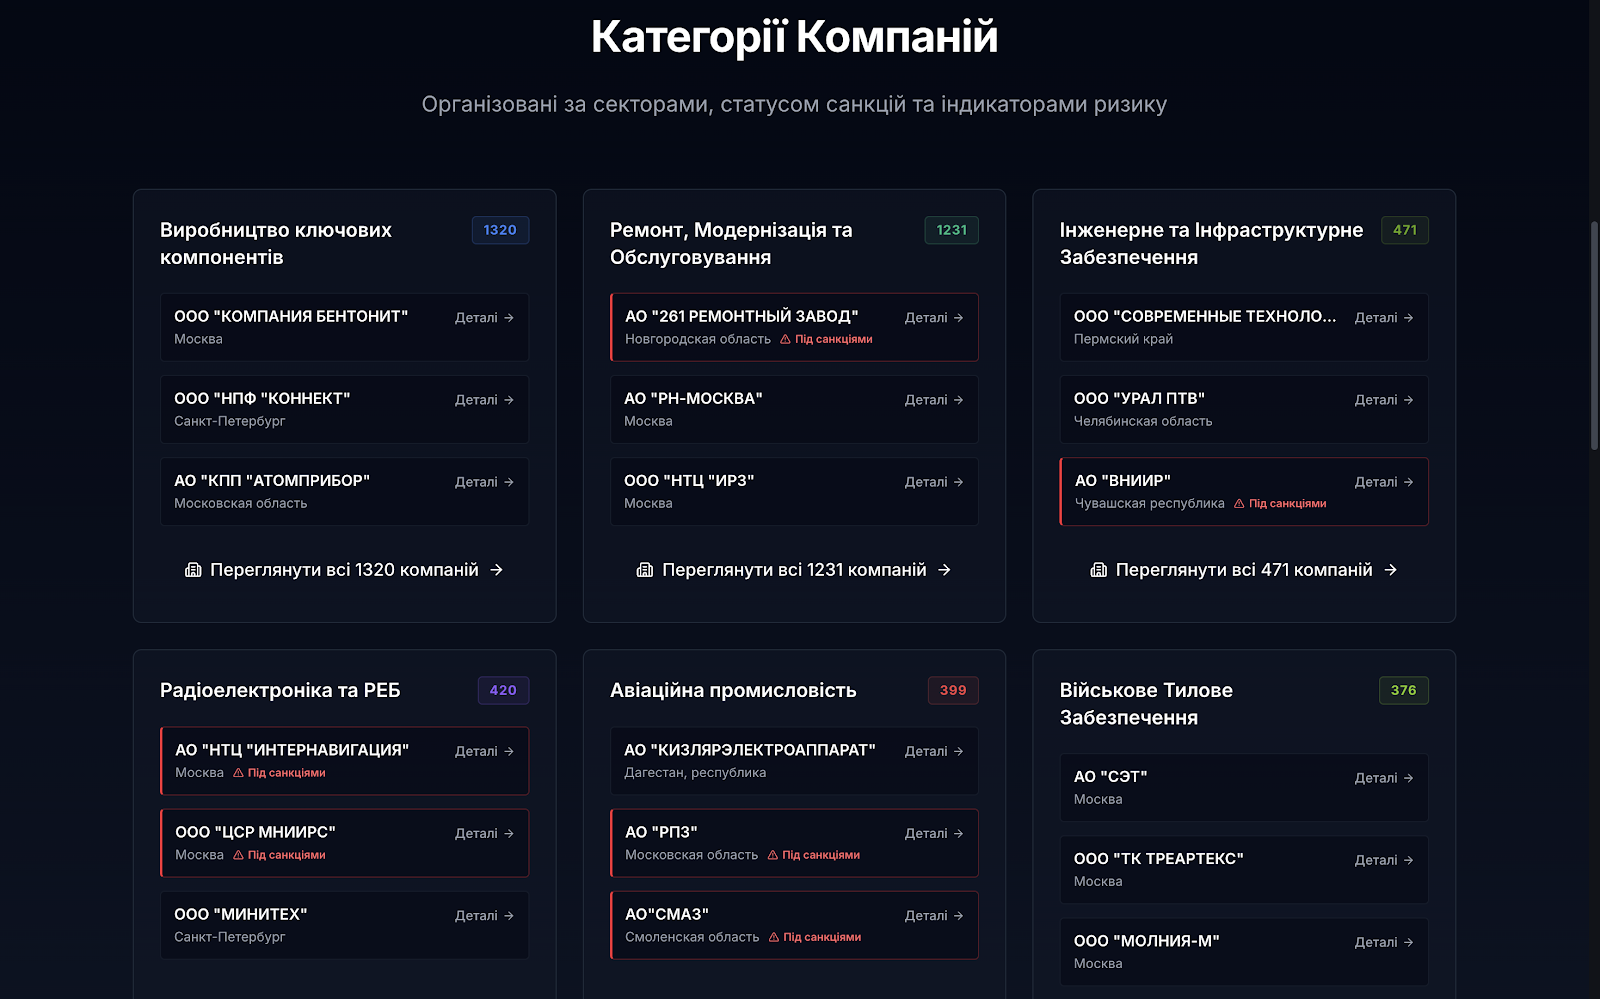
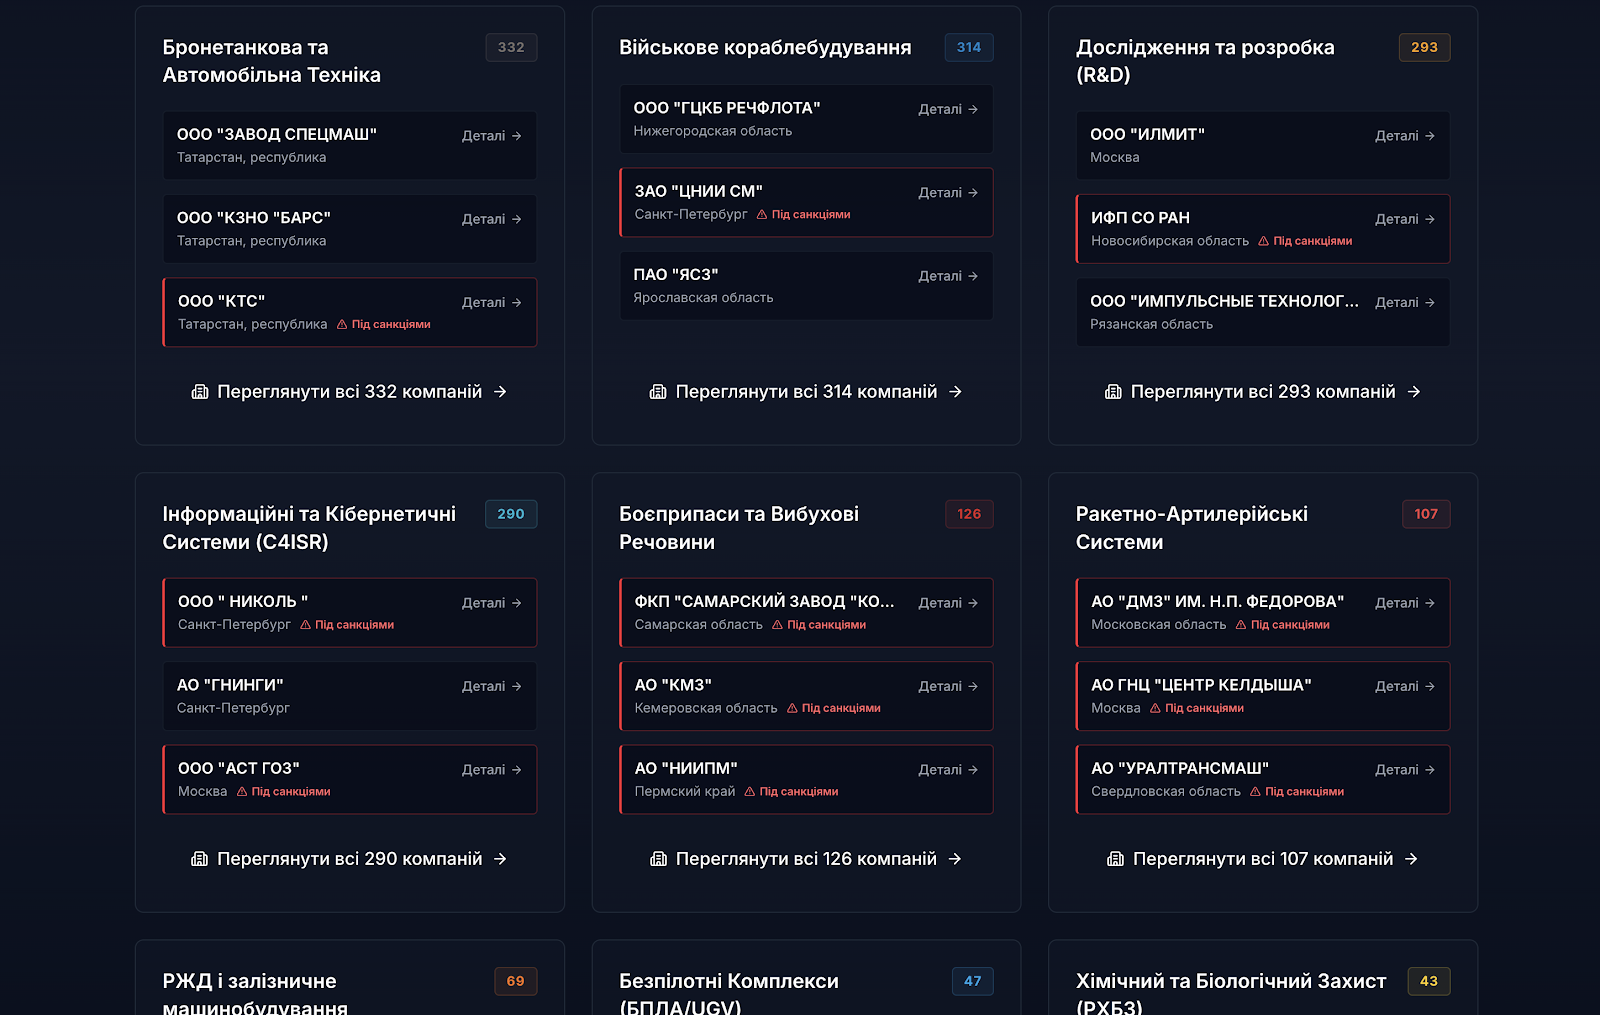
Интерактивната база данни съдържа 6088 предприятия в 85 руски региона от Калининград до Владивосток. Всяка фабрика има профил с описание на дейността, специфични оръжия и системи, които разработва, и категоризация в 16 производствени сектора: от производство на ключови компоненти (1320 обекта) и ремонтни обекти (1231) до радио комуникации и електронна война (420), авиация (399), бронирана техника (332), корабостроене (314), ракетни и артилерийски системи (107), боеприпаси и експлозиви (126), дронове (47) и т.н.

От общо 6088 отбелязани предприятия, 2290 вече са обект на международни санкции. Другите 3798 все още не са, което илюстрира пропуските в обхвата на западните санкции спрямо руския военно-промишлен комплекс.

Базата данни надхвърля прости координати на заводите. Хакерите са публикували личните досиета на 1,2 милиона служители във военната промишленост, вклюващи паспортни данни, телефонни номера и имейл адреси на редица позиции – инженери, дизайнери и мениджъри.

Служители в големи производители на оръжие като концерна „Калашников“ и „ОДК-Сатурн“ (реактивни двигатели за руската военна авиация) загубиха анонимността си за една нощ, отбелязва Militarnyi.

Дълбочината на базата данни е видима от нейната структура: всеки един от общо 6088 записа съдържа описание на дейностите, лицензи от Министерство на отбраната и пълен списък на служителите с техните паспортни данни, данъчни номера, телефони и домашни адреси.

Например един случаен запис, прегледан от Euromaidan Press, фирмата за авионика АО „Бета ИР“ със седалище в Таганрог, изброява над 200 служители заедно с лицензи за производство на оръжия и боеприпаси. Подобни данни са налични за Националния център по хеликоптеростроене „Мил и Камов“ с 3888 изброени служители, както и за хиляди други предприятия.

Авторите на проекта заявиха, че са потвърдили данните преди публикуването им, което позволява на анализатори и специалисти да проследят как Руската федерация развива военните си технологии. Базата данни за служителите е свободно достъпна за изтегляне за аналитични или оперативни цели.

Lex Talionis и OsintVarta не спират дотук и обявиха, че са в активно търсене на допълнителни класифицирани данни за руския сектор на отбраната. Те поканиха хакери и анализатори от целия свят да предоставят полезни масиви от данни, достъп до вътрешни мрежи и критични документи за руската военна индустрия срещу заплащане.

Групите съобщиха, че планират бъдещи актуализации с нови обекти и подобрения на системата. Публикацията им беше предшествана от поредица кибероперации на украински групи, които разкриха уязвимости в промишлената база на Руската федерация. Украинските хакери засилиха своите операции срещу руската военна инфраструктура в хода на войната.

  • През февруари 2026 г. украински хакери създадоха фалшиви канали за активиране на Starlink, събирали разузнавателни данни за руски части, а същевременно прибираха плащанията им в криптовалута.
  • В края на януари Militarnyi съобщи, че руски журналисти са се сдобили с голям масив от вътрешни данни от Балтийския корабостроителен завод „Янтар“ в Калининград.
  • През декември 2025 г. киберотряд към Главно управление на разузнаването (ГРУ) на Украйна и екипът на BO Team изтриха 165 терабайта данни от логистичната фирма Елтранс+, отговорна за трансфер на електроника от Китай към санкционирани руски ракетни заводи.
  • През ноември 2025 г. InformNapalm разкри класифицирани документи от руската програма за стратегически бомбардировачи от ново поколение, показващи, че западните санкции на практика са спрели разработката.
  • През юли 2025 г. оперативни лица на ГРУ изтеглиха 100 терабайта класифицирани данни на руската армия от окупирания Крим, преди да унищожат оригиналите.
  • През юни 2025 г. InformNapalm и Militant Intelligence разпространиха вътрешни договори на АО „Вертолеты России“, които разкриват чуждестранни пътища за доставка през Египет, Индия и България.