Показват се публикациите с етикет Наблюдение. Показване на всички публикации

понеделник, 26 октомври 2026 г.

Четвърт век от приемането на USA PATRIOT Act: два раздела изтекоха, обменът между службите остана

🇺🇸⚖️ Преди 25 години, на 26 октомври 2001 г. президентът Джордж Буш-младши подписа в Източната зала на Белия дом USA PATRIOT Act – закона в отговор на атентатите от 11 септември, който разшири правомощията на службите да подслушват, да изискват записи и да обменят сведения помежду си. Четвърт век по-късно законът остава в сила, но два от разделите му за наблюдение – за подслушване на цел, която сменя телефоните си, и за достъп до „всякакви материални неща“ – не са действащи от 15 март 2020 г. Трайно се запазиха други разпоредби: обменът между разузнаването и следователи, финансовите мерки срещу пране на пари и разширените правомощия на ФБР да изисква документи без съдия.

Окончателният текст, H.R. 3162, обедини два варианта, които камарите по-рано бяха приели: Сенатът на 11 октомври, а Камарата на представителите на 12 октомври. Внесен на 23 октомври, той беше приет още на следващия ден от Камарата с 357 на 66 гласа по процедура, която изисква мнозинство от две трети. На 25 октомври Сенатът гласува с 98 на 1. Единственият глас против беше Ръс Файнголд, сенатор от Уисконсин. „Опазването на свободата ни е една от основните причини да водим тази нова война срещу тероризма. Ще загубим тази война, без да е изстрелян и един куршум, ако пожертваме свободите на американския народ“, предупреди той в залата преди гласуването. Името на закона е акроним: Uniting and Strengthening America by Providing Appropriate Tools Required to Intercept and Obstruct Terrorism, т.е. „Обединяване и укрепване на Америка чрез осигуряване на подходящите средства, необходими за прихващане и възпрепятстване на тероризма“.

Буш подписа закона три дни след внасянето на окончателния текст. В речта си той се спря на атентатите и на атаките с антракс по пощата, в които загинаха пощенските служители Томас Морис и Джоузеф Кърсийн. „Съществуващият закон е писан в ерата на телефоните с шайба. Новият закон, който подписвам днес, ще позволи наблюдение на всички комуникации, използвани от терористите, включително имейлите, интернет и мобилните телефони“, заяви президентът. Още по-широко беше обещанието за взаимодействие между агенциите: „От днес променяме законите, които уреждат обмена на информация. И, което е не по-малко важно, променяме културата на различните ни агенции, които се борят с тероризма.“

Пример за новите инструменти е раздел 206. Той изменя Закона от 1978 г. за наблюдение с цел външно разузнаване (FISA), по който специален съд (FISC) разрешава подслушването на чужди държави и техни агенти. Дотогава заповедта на съда посочваше конкретния оператор, който трябва да съдейства. След изменението в закона, когато съдът установи, че действията на целта могат да осуетят идентификацията ѝ, заповедта задължава и неуточнени „други лица“. Така наблюдението следва човека, когато смени апарата или доставчика, вместо да остава обвързано с едно устройство. В наказателните дела такова подслушване е разрешено от 1986 г. – раздел 206 въведе тази възможност и за разузнаването.

По-малко видни, но трайни се оказаха текстовете за обмена на сведения. Раздел 203 позволи материалите от разследванията на голямото жури (съставът, който решава дали да има обвинение) и от подслушванията по наказателни дела да стигат до разузнавателните служби. Раздел 218 замени една дума във FISA: външното разузнаване вече не трябваше да е „целта“ на наблюдението, а „съществена цел“. Така заповед по FISA стана възможна и когато главната цел е наказателно преследване, стига външно разузнаване да бъде съществена цел. Буш описа същата промяна с думите, че разузнаването и наказателното преследване получават „възможност да работят не по отделни коловози, а да споделят жизненоважната информация“.

Раздел 215 разшири кръга документи, които ФБР може да изисква от FISC. Дотогава заповедта включваше само превозвачи, хотели, складове и фирми за коли под наем и изискваше конкретни факти, че конкретното лице е агент на чужда сила. След промяната тя можеше да обхване „всички материални неща (включително книги, записи, документи и други предмети)“, стига да служат на разследване за защита от международен тероризъм или тайна разузнавателна дейност.

Същото понижаване на изискванията обхвана и писмата за национална сигурност – искания, които ФБР издава само, без съдия, до телефонни компании, банки и кредитни бюра. Раздел 505 замени изискването за конкретни факти с изискване за връзка с разрешено разследване и позволи писмата да се подписват и от началниците на териториални служби на бюрото. Главният инспектор на Министерство на правосъдието провери тяхната употреба през март 2007 г. Според данни на самото ФБР, които инспекторът определи като значително занижени, исканията са били около 8500 през 2000 г. За 2003–2005 г. базата на бюрото отчита общо 143 074. Най-високият брой през 2004 г. се дължи на 9 писма по едно-единствено разследване, които са поискали информация за абонатите на 11 100 телефонни номера. Инспекторът описа и поне 739 „спешни писма“ до три телефонни компании за около 3000 номера, подписани от служители без право да издават писма за национална сигурност.

Третият дял, оформен като самостоятелен закон срещу прането на пари и финансирането на тероризма, предостави на Министерството на финансите правомощията по раздел 311. С него ведомството може да обяви чуждестранна банка или цяла юрисдикция за основен източник на риск от изпиране на пари и да прекъсне достъпа ѝ до кореспондентски сметки, с които чуждестранните банки се свързват с финансовата система на САЩ. През септември 2005 г. за такъв източник на риск беше обявена Banco Delta Asia в Макао, която по данни на ведомството над 20 години е обслужвала държавни агенции и фирми паравани от КНДР. През октомври 2025 г. FinCEN, американското звено за финансово разузнаване, изключи по същия раздел камбоджанската Huione Group, която определи като възел за изпиране на пари от киберобири на Северна Корея и от инвестиционни измами с криптовалута в Югоизточна Азия. PATRIOT Act въведе и дефиниция за вътрешен тероризъм, удължи давността за престъпленията с тероризъм и увеличи наказанията.

Повечето разпоредби за наблюдение, поместени във втория дял бяха приети с ограничен срок на действие до 31 декември 2005 г. Законът за подновяването, подписан на 9 март 2006 г., направи постоянни 14 от 16-те временни раздела, сред тях и текстовете за обмен на сведения. За 206 и 215 той определи нов срок до края на 2009 г. След това Конгресът удължаваше действието им за кратки периоди до 1 юни 2015 г.

През юни 2013 г. The Guardian публикува секретна заповед на FISC, която задължава Verizon „на постоянна, ежедневна основа“ да предава на Агенцията за национална сигурност (NSA) данните за всички разговори в системите си, включително тези в рамките на САЩ. Правното основание на програмата беше раздел 215. Три дни по-късно вестникът назова източника на разкритията – Едуард Сноудън, служител на фирмата изпълнител Booz Allen Hamilton, работил за NSA чрез външни фирми. На 23 януари 2014 г. Надзорният съвет за неприкосновеност на личния живот и гражданските свободи (PCLOB), стигна до извода, че не е открил „нито един случай, свързан със заплаха за САЩ, в който програмата да е имала конкретно значение за изхода на антитерористично разследване“. Двама от петимата членове на съвета приложиха отделни становища.

На 7 май 2015 г. апелативният съд за Втори окръг постанови, че раздел 215 не разрешава масово събиране. Сенатът не прие временно удължаване и на 1 юни срокът на действие на раздели 206 и 215 приключи. Още на следващия ден президентът Барак Обама подписа USA FREEDOM Act, приет в Сената с 67 на 32 гласа. USA FREEDOM забрани масовото събиране и възстанови действието на раздели 206 и 215 до 15 декември 2019 г. Новата програма, при която NSA получава записите на разговорите от операторите, струва около 100 млн. долара. Според данни на PCLOB от февруари 2020 г. тя е довела до 15 разузнавателни доклада, от които само два са дали на ФБР сведения, каквито бюрото не е имало. NSA я прекрати в началото на 2019 г. заради преоценка на разузнавателната ѝ стойност, разходите и проблемите със спазването на правилата и с целостта на данните.

В края на 2019 г. Конгресът удължи срока им до 15 март 2020 г. На 11 март Камарата прие законопроект с реформи, Сенатът го прие с поправки на 14 май, но двете камари така и не стигнаха до общ текст. Срокът на действие на разпоредбите изтече и към октомври 2026 г. не са подновени. Според изследователската служба на Конгреса (CRS) текстът на FISA се е върнал към вида си от 25 октомври 2001 г. Съдът вече не може да задължи неуточнени лица да съдействат при подслушване, а заповедите за записи отново само засягат превозвачи, хотели, складове и фирми за коли под наем. Разследванията, започнали преди теча, продължават по старите правила.

В Европа се води сходен спор за същия вид данни – кой с кого, кога и откъде говори. Директива 2006/24/ЕО, приета на 15 март 2006 г., задължи мобилните оператори да пазят данните за трафика и локацията, без съдържание на разговорите, за да са на разположение при борбата с тежки престъпления като тероризма и организираната престъпност. Срокът на съхранение беше от 6 до 24 месеца. На 8 април 2014 г. Съдът на ЕС я обяви за невалидна от деня на нейното влизане в сила, тъй като е „широкообхватна и особено сериозна намеса“ в правото на личен живот и на защита на личните данни, която не се ограничава до необходимото. На 12 март 2015 г., по искане на омбудсмана, Конституционният съд на България обяви текстове на Закона за електронните съобщения, с които директивата беше въведена, за противоконституционни. Съдът прие, че самото съхраняване на данните противоречи на конституцията. Един от мотивите беше отпадането на съдебния контрол върху исканията на разследващите за достъп до тях.

В САЩ спорът продължи по друг закон. Раздел 702, добавен към FISA през 2008 г., позволява на службите без индивидуална съдебна заповед да събират чрез местните доставчици съобщенията на чужденци, за които се смята, че са извън страната. На 11 юни 2026 г. Камарата отхвърли с 198 на 218 гласа удължаване до 2 юли и в полунощ на 12 юни разделът изтече за първи път от приемането си, както съобщи NBC News. Годишните разрешения, които FISC одобри през март 2026 г., обаче позволяват събирането да продължи до 17 март 2027 г. Според публикация на Brennan Center от 16 октомври Конгресът още не е подновил текста.

Четвърт век след подписването разделите с ограничен и с неограничен срок на действие имат различна съдба. Разпоредбите, за които Конгресът определи срок, трябваше да бъдат подлагани на нови гласувания и две от тях отпаднаха. Онези без ограничен срок или станали постоянни още през 2006 г. – обменът между службите, писмата на ФБР, финансовият дял – останаха част от правото. Изтичането на 206 и 215 вероятно промени по-малко, отколкото подсказва датата. Самата NSA беше спряла програмата за телефонни записи година по-рано. Делата, образувани преди март 2020 г., продължават по старите правила, а подслушване, което следва човека, остава разрешено в наказателните дела, както е от 1986 г.

Следващият срок е 17 март 2027 г. Според Brennan Center дотогава Конгресът трябва да поднови 702, за да не спре събирането, а администрацията опитва да включи подновяването в закона за разходите за отбрана. Разделът е подновяван през 2012, 2018 и 2024 г., затова по-вероятно е ново подновяване, отколкото трайно отпадане. Законът за отбраната ще покаже дали то ще е придружено от нови ограничения, или не. Законът, с който Буш обеща да изведе наблюдението от „ерата на телефоните с шайба“, днес е без двата си раздела, които позволяваха на службите да проследяват сменените телефони и да получават записи на разговорите. Текстовете, с които президентът обеща да промени културата на агенциите, са постоянна част от законодателството.

четвъртък, 1 октомври 2026 г.

Израелско министерство публикува прогнози за протести с координати и оценки на риска

🇮🇱🌍 Израелското министерство по въпросите на диаспората и борбата с антисемитизма публикува седмични прогнози за „антиизраелски“ протести по света с дата, местен час и оценка на риска, а за събитията над най-ниското ниво – координати и разстояние до обект, свързан с Израел. Документите са озаглавени „седмичен доклад с ограничен достъп“, но са публично достъпни на правителствения портал gov.il и всеки може да ги изтегли.

Първата прогноза в архива на ведомството обхваща седмицата от 19 декември 2024 г. Оттогава са излезли над 50 седмични броя и десетки отделни доклади за единични акции, насочени срещу мачове на израелски футболни отбори, гостувания на израелски политици и акостиране на круизни кораби с израелски туристи в гръцки пристанища. Поредицата стана широко известна на 25 септември, когато изследователски профил в социалната мрежа Х подреди около 2000 записа от нея в 4 инфографики. Публикацията събра над 300 000 прегледа за по-малко от 48 часа.

От края на 2022 г. начело на министерството е Амихай Чикли. Прогнозите се публикуват в раздела J-SOC с доклади заедно с двуседмични обзори на антисемитски инциденти и ретроспективни доклади за нападения срещу евреи в чужбина.

Последният брой се отнася до периода 24 септември–1 октомври и включва 29 събития в 14 страни. Първи ред в таблицата с по-сериозните оценки е демонстрация в Цюрих на 25 септември от 17:00 ч. при павилион в парка Платцшпиц. Координатите са отбелязани до стотна от секундата, а близостта е изчислена като 230 метра до хотел Marriott. В следващите колони стоят 5 групи организатори, сред които градска климатична стачка, броят последователи на всяка от тях в социалните мрежи, харесвания на публикацията и описание на събитието на английски и иврит. Нивото на риска е средно.

Обектите, до които се измерва разстоянието, не са само посолства и консулства. Протест в Рим от същата седмица е отбелязан на 1,89 км от хотел на веригата NH, а специалният доклад за дните около 7 октомври посочва, че демонстрациите на амстердамския площад „Дам“ ще се проведат на 220 метра от хотел, „често използван от израелски летателни екипажи“. Разстоянието се измерва и при случаите на акция пред мисия на друга държава: протестът в подкрепа на т.нар. „Четирима от Сумуд“, задържани в Тунис от над половин година, която ще се проведе пред тунизийското консулство в Монреал, е описана като провеждаща се на 700 метра от израелското консулство.

Скалата е обяснена в самия край на всяко издание. Нисък риск е „възможност за незначителни смущения или медийно отразяване“, среден е „възможност за незначително насилие или сериозни смущения“, висок значи, че „вероятно ще има насилие“, а много висок предвижда „значително насилие със сериозни травми“. Оценката отбелязва „потенциалната вреда за еврейски и израелски общности и обекти“ и сред факторите изброява близост до такива обекти, разположение в голям град, предишни случаи на насилие, свързани с организатора, тон на реториката около протеста и активност на потребителите в социалните мрежи, като „например харесванията на публикациите“. Ведомството използва своите доклади за предупреждения, отправени към сънародниците си в чужбина: през август то предупреди израелците в Гърция за серия от пропалестински протести из страната.

Най-сериозната оценка за „висок риск“ от последния брой е за Букурещ. На 26 септември в 14:30 ч. пред Националния театър беше насрочено шествие на колектива Solidaritate România-Palestina, чиято страница има 20 518 последователи. Началният час съвпада с обявата на организаторите в местната преса; самата колона трябваше да тръгне в 16:00 ч. по булевардите „Николае Бълческу“ и „Георге Магеру“ към площад „Виктория“. Министерството описва събитието като „публични събрания и шествие“ относно хуманитарното положение на палестинците. От изброените в методиката фактори в записа се открояват два: разстоянието от 1,23 км до израелското посолство и 3231 харесвания, най-много в таблицата.

Под заглавието „антиизраелски протести“ в същия брой стоят и събития с по-широк предмет. Шествието в Цюрих е обявено и като климатична стачка. В Лайпциг като „среден риск“ е оценена демонстрация, чиито организатори са ученическа стачка срещу наборната служба, младежката организация SDAJ и Германската комунистическа партия. Описанието започва с „пропалестински протестиращи“, но без да спомене Израел, а изброява социалните съкращения, милитаризацията и войната. Демонстрация в Ливърпул пред конгреса на Лейбъристката партия, организирана от Кампанията за ядрено разоръжаване (CND), Palestine Solidarity Campaign, Мюсюлманската асоциация на Великобритания и коалицията Stop the War, също е обозначена със среден риск, както и шествие в Лайден и демонстрация в Бари с публикации с по 3 харесвания.

Записите с нисък риск са по-кратки: включват само дата, час, място и държава, без описание и сведения за организатора. В подобен вид в поредицата попада и България. Прогнозата за седмицата 6–13 март 2025 г. съдържа два български записа за 8 март – Съдебна палата в София в 16:00 ч. и Централна поща в Пловдив в 18:00 ч. На същите места за същите часове са били обявени шествията за Международния ден на жената. Софийското под надслов „Феминизъм, а не милитаризъм“ беше организирано от неформалния колектив „Феминистки мобилизации“ с искания за мерки срещу домашното насилие, равенство между половете на работното място и достъп до социални услуги. Пловдивското беше организирано от фондация „Поглед“ и феминистката инициатива „Люта хала“. Прогнозата не посочва защо двете шествия са в нея.

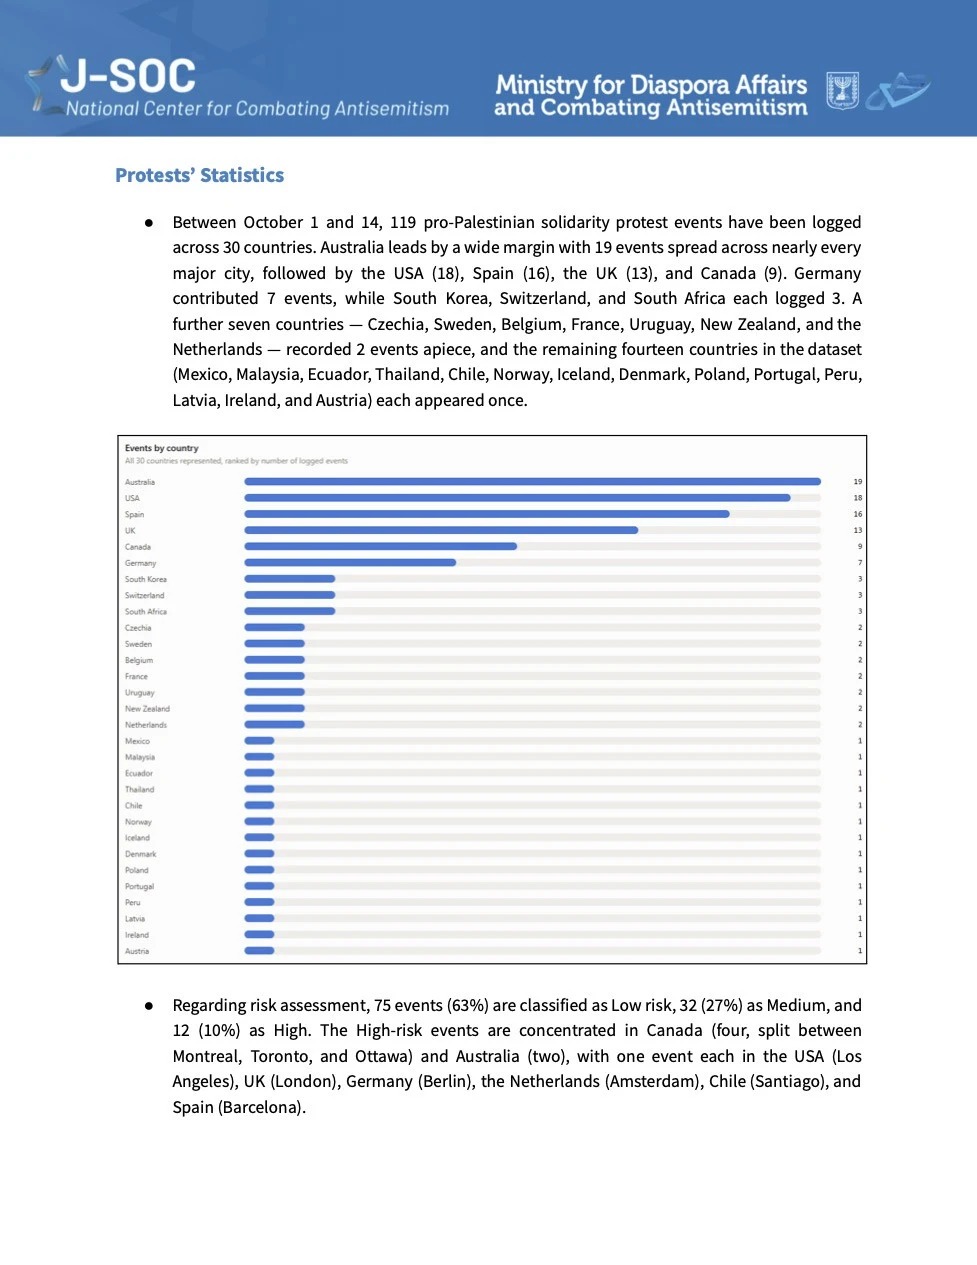
Паралелно министерството публикува специален доклад за протестите около 7 октомври, три години след терористичното нападение на Хамас в южен Израел. Към 24 септември то включва 119 събития в 30 страни, всички насрочени за първите две седмици на октомври – 75 с ниска, 32 със средна и 12 с висока степен на риск. Събитията в радиус от 2,5 км от посолство, консулство или друг обект, свързан с Израел, общо 18, са отбелязани с бели маркери на карта на концентрацията на събитията. Най-много са обявени в Австралия, САЩ, Испания и Обединеното кралство, а България и Румъния не фигурират в списъка.

Източници на данните не са назовани: докладите говорят за протести, „установени от нашите източници“. Колоните с последователи и харесвания обаче показват, че поне част от данните идват от публикации на организаторите. Профилът S.B.S представя поредицата като част от по-широко усилие на Израел да пази международния си образ, докато един от отговорите под него таблиците са наречени „транснационално набелязване“ на чуждестранни активисти.

Министерството поддържа публично достъпна база с данни за протести в чужбина, обновявана почти всяка седмица. За събитията над най-ниското равнище на риск тя включва час, координати и организатори. 12-те протеста около 7 октомври, посочени като „висок риск“, ще позволят съпоставка на прогнозите и реалните събития. Но липсата на сблъсъци сама по себе си няма да докаже, че скалата измерва единствено близост до израелски обекти или популярност на публикациите. За оценка на тяхната надеждност са необходими по-пълни данни за използваните фактори и резултатите от наблюдаваните протести.

понеделник, 28 септември 2026 г.

Бивш началник в Мосад ръководи израелските фирми на италиански разработчик на кибероръжия

🇮🇱💻🇮🇹 Еял Цир Коен, бивш началник на управление в Мосад, външното разузнаване на Израел, и един от финалистите за директор на Шин Бет, службата за вътрешна сигурност, ръководи от 31 декември 2025 г. DF Security Israel и Random Research, израелските дъщерни фирми на италианската Dataflow Security. Компанията от Басано дел Грапа разработва експлойти за пробив в смартфони и компютри, включително такива, които не изискват никакво действие от жертвата, и ги продава на правителства и производители на шпионски софтуер. Това става ясно от обширен материал на италианския център за разследваща журналистика IrpiMedia от 23 септември, основан на фирмени регистри и публични документи.

Цир Коен е прекарал над 30 години на висши постове в системата на канцеларията на премиера, към която принадлежат Мосад и Шин Бет, и е бил член на екипа за преговорите за заложниците. В края на март 2025 г. докато Върховният съд на Израел държеше замразено уволнението на Ронен Бар от ръководното място в Шин Бет премиерът Бенямин Нетаняху покани Цир Коен и още трима кандидати на разговор. Постът получи генерал-майорът от резерва Давид Зини, който встъпи в длъжност на 5 октомври 2025 г. Девет месеца след разговора с Нетаняху Цир Коен вече е директор на двете фирми в Херцлия, едно от средищата на местната индустрия за наблюдение.

Връзката с Израел датира почти от създаването на Dataflow. През 2020 г. 11 месеца след регистрацията на дружеството, инвеститорът Офер Коен, който не е роднина на Цир Коен, придоби 22,62% от него и оттогава е вторият по големина собственик след основателя. В LinkedIn той посочва служба в звеното на армията за информационни и комуникационни системи, известно като „Мамрам“, а през 2023 г. учреди и дружествата в Херцлия. В Random Research обаче има двама акционери, които липсват в DF Security: самият Офер Коен с директен дял и втори, появил се няколко седмици след назначаването на Цир Коен. Неговата самоличност е скрита зад довереник, адвоката Саги Раанан от кантората Herzog Fox & Neeman, експерт по национална сигурност, експортен контрол и санкции.

Сред миноритарните акционери има и ветерани от Подразделение 8200, звено за електронно разузнаване на Израелските отбранителни сили (IDF): според профилите им в LinkedIn Бар Авраам Матитяху служи там над 6 години, а Итай Ротем е бил разработчик. IrpiMedia е установила и поне шестима бивши служители на NSO Group, създател на шпионската програма Pegasus, които днес работят в Dataflow. Един от тях е Ицик Кауфман, който след три години и половина в NSO оглави екип за изследвания и разработки. „Dataflow се превърна в незаменимо зъбно колело в израелската машина за офанзивни киберизследвания“, казва пред изданието анонимен източник от бранша в Израел.

Според него силата на компанията се крие в модела ѝ: за разлика от фирмите, които продават готови платформи за мониторинг, Dataflow разработва основно „частта, задействаща атаката“. Това е експлойтът – код, който използва уязвимост в операционната система или приложение, за да предостави на нападателя дистанционен контрол над устройството. Най-ценни са експлойтите за уязвимости от „нулевия ден“ (zero-day), още неизвестни на производителя, и особено тези от типа zero-click, при които жертвата не трябва да отваря файл или да щраква върху връзка: достатъчно е телефонът да получи съобщение. По думите на двама източници от бранша един такъв експлойт за iPhone струва между 2 и 3 млн. долара.

Лука Тодеско създаде Dataflow през 2019 г., когато беше на 22 години. По-известен в хакерските среди като qwertyoruiop, той се е специализирал в продуктите на Apple, смятани за едни от най-трудните за пробиване. За последните 3 години Dataflow е реализирала приходи от почти 63 млн. евро, около 63% от тях извън ЕС и едва 11% в Италия. Извън страната има 5 дъщерни дружества: 2 в Израел, 1 в Испания и 2 в САЩ.

Сред нейните съветници са генерал-лейтенант о.р. Роб Бертоле, ръководител на нидерландската служба за разузнаване и сигурност (AIVD) в периода 2011-2018 г., ветеранът от ЦРУ Ралф Гоф и генерал-майор о.р. Робин Фонтес, бивш заместник-командващ по операциите на Киберкомандването на Сухопътните войски на САЩ. На 20 април 2026 г. отбранителният концерн Parsons Government Services възложи на Dataflow договор на подизпълнител за 122 500 долара по изследователски проект, финансиран от ВВС на САЩ. Офер Коен е посочен като управляващ съдружник на Dataflow Security US във федералната база данни на кандидатите за държавни поръчки Sam.gov.

Dataflow се представя като „етичен“ доставчик, а двама души, запознати с дейността, казват пред IrpiMedia, че амбицията ѝ е „да стане новата NSO“. До средата на юни 2026 г. Тодеско поддържаше пародиен канал в Mastodon, посветен на NSO, в който осъждаше злоупотребите. Каналът стана недостъпен, когато IrpiMedia потърси компанията. „От дълго време работим по строг бял списък и агресивно премахваме почти всички частни компании от клиентската си база“, написа Тодеско през 2024 г.

NSO попада в черния списък на Министерство на търговията на САЩ от ноември 2021 г. заради доставки на шпионски софтуер за чужди правителства, които са го използвали срещу държавни служители, журналисти и активисти. От октомври 2025 г. тя се намира под контрола на американски инвеститори, а изпълнителен председател е бившият американски посланик в Израел Дейвид Фридман. Федерален съд в Калифорния забрани на NSO да атакува WhatsApp и потребителите му и забраната влезе в сила на 28 януари 2026 г. На 8 юни Meta поиска NSO да бъде обявена в неуважение към съда. Според искането след влизането в сила на забраната тя е създала поне 23 акаунта и 34 групи в приложението, а през февруари и април неин клиент е изпращал през WhatsApp злонамерени връзки чрез поддържана от NSO инфраструктура.

През февруари 2025 г. Тодеско приветства съобщенията, че израелската по произход Paragon Solutions, от декември 2024 г. собственост на американския фонд AE Industrial Partners, прекратява отношенията си с правителството на Италия, след като се оказа, че с нейната програмата Graphite са атакувани журналисти и активисти в Италия. „Така индустрията трябва да реагира на злоупотребите“, написа той. Paragon заяви, че е прекратила договорите, защото Рим е отказал предложението ѝ да провери дали системата е използвана срещу главния редактор на Fanpage.it Франческо Канчелато. Правителството на Италия поддържа версията, че раздялата е била взаимна.

Износът на технологии за кибернетично проникване се разрешава от звеното за разрешения за оръжейни материали (UAMA) към Министерство на външните работи на Италия. В периода от януари до април 2026 г. то многократно отказа на IrpiMedia сведения за лицензите на Dataflow и дори обобщените национални числа, защото „избирателното заличаване не може да премахне риска от вреда“. UAMA съобщи, че не издава нови разрешения за износ на такива технологии за Израел, но не уточни какво става с вече издадените и още валидни.

Dataflow не отговори на въпросите относно връзките си с израелското разузнаване и подбора на клиентите, като се позова на договорни и регулаторни задължения и на поверителност. „Изключваме всеки, който не би могъл да предложи солидни гаранции, че работи в изцяло демократична среда и при пълно зачитане на основните права“, отговори компанията в свое изявление, според което при подозрение за неправомерна употреба отношенията с клиента се прекратяват незабавно. Разследването не е откривало злоупотреби с продукти на Dataflow.

„След продажбата на експлойт доставчикът обикновено няма никакъв контрол върху това какво става след това. Ако Dataflow твърди, че е различна, трябва да го докаже, като отвори търговската си практика за външен одит“, настоява Джон Скот-Рейлтън от Citizen Lab, лаборатория към Университета в Торонто, която разследва случаи на шпионски софтуер. Израелският адвокат по правата на човека Ейтай Мак твърди, че компаниите в настъпателния киберсектор на страната „може да са частни, но работят под контрола на израелското министерство на отбраната“. Адриел Дезотелс, който през 2015 г. продаде такава способност на италианската Hacking Team, смята проблема за нерешим: „Законното прихващане в една държава е политическа репресия в друга“.

вторник, 15 септември 2026 г.

Анализ: ФСБ и технократите се борят за дигиталния апарат на Москва

🇷🇺👁 В руската държава се води борба за контрол върху дигиталната инфраструктура, която съчетава удобни обществени услуги с мащабно наблюдение на населението. Така беше описана ситуацията от руски служител, участвал в нейното изграждане, говорил с условие за анонимност пред The New York Times. По думите му технократите от Министерството на дигиталното развитие създават системите, а Федералната служба за сигурност (ФСБ) ги използва, но е готова да прекъсне тяхната работа винаги, когато сметне, че съществува заплаха за сигурността.

Мащабите обясняват залога. Според описанието на репортажа в Москва работят около 300 000 камери за видеонаблюдение, свързани с биометрични бази данни. Покритието прави придвижването през града, без човек да бъде заснет, практически невъзможно. Камерите, използвани за преминаване през турникетите на метрото чрез лицево разпознаване, служат и за издирване на хора. Предоставянето на биометрични данни формално е доброволно, но се рекламира широко, а част от възможностите за ползване на градски услуги зависят от него. Към юли 2026 г. 10 милиона руски граждани използват под някаква форма приложения с биометрично разпознаване. Кремъл иска технологията да бъде въведена и на всички летища. Московската управа пък обяви, че системата ще разпознава пътниците в автобусите и трамваите и ще удържа цената на пътуването след потвърждение в приложението.

Тези системи не обслужват само борбата с престъпността. Сравнението на заснетите лица с биометрични бази данни позволява на властите да издирват критици на правителството след протести. В репортажа това е противопоставено на възможността преследвани хора да се укриват в отдалечени градове по времето на сталинските чистки – възможност, която днешното наблюдение силно ограничава. Други големи градове в Европа също разполагат с обширни мрежи от камери – най-известният пример за такъв е Лондон. Според описаното сравнение обаче системата в Москва е по-централизирана и работи при по-малко ограничения върху биометричното разпознаване.

Практическите ползи също са важна част от картината. Използването на технологии в полицейската работа съпътства промяната на Москва спрямо периода на улични грабежи и убийства отпреди 25 години, въпреки че само по себе си това не показва какъв дял от подобрението се дължи на наблюдението. Биометричното удостоверяване се използва за дейности от плащане на билет за метро до сделки с апартаменти. Рисковете се проявяват и при грешки в разпознаването. През април полицията задържа руски рок музикант на гара в Санкт Петербург, след като системата го обърква с издирван украински общественик с подобна външност. При проверката полицаите дърпат косата му, за да установят дали носи перука, след което го освобождават.

Дигитализацията променя и начина, по който държавата призовава хора за военна служба. След като през 2022 г. хиляди руснаци напуснаха страната, за да избегнат мобилизацията, властите въведоха електронни повиквателни със същата правна тежест като хартиените. В репортажа механизмът е описан с „Госуслуги“ – централния онлайн портал за държавни услуги, здравна информация и удостоверяване на самоличност. Електронното връчване е обвързано със забрана за напускане на страната, която може да влезе в действие, преди получателят да е реагирал. През есента на 2025 г. Москва и други три региона проведоха призива за наборна служба изцяло с електронни повиквателни.

През март 28-годишният фотограф Влад получава повиквателна за задължителен медицински преглед във военното окръжие и научава за забраната да напуска страната, когато отваря портала. Той не се явява и не разкрива фамилията си поради страх от репресии. Възприема повиквателната като първа стъпка към това да бъде изпратен на фронта. Признава, че заради камерите е престанал да използва метрото.

Наборната служба и мобилизацията обаче са различни механизми. Описаното използване на електронния регистър се отнася до наборната служба, докато слуховете, разпространявани из Русия, говорят за втора мащабна вълна на мобилизация след тази през септември 2022 г. Аргументът, че тя не изисква нов указ, се основава на обстоятелството, че тогавашният указ не е отменен. Според публикация на The Economist от 30 август регионалните власти оказват натиск за набиране на хора, така че недоволството да остава на местно ниво, а подходът се изпитва в Пензенска област, откъдето през изминалото лято пристигнаха десетки видеа от насилствено събиране на хора от улиците. Установените инструменти за регистрация и проследяване са способни да подпомагат и процеса по мобилизация, но това не означава, че процедурите са еднакви или че регистърът вече се използва по този начин.

Именно около контрола върху посочените инструменти анонимен служител пред The New York Times вижда институционален конфликт. По думите му технократските ведомства влизат в сблъсък с ФСБ и конкретно с нейното звено, отговорно за политическия надзор. Службата се възползва от готовите системи, но винаги е предпочитала традиционните способи за наблюдение и контрол, дори когато решенията ѝ създават пречка на технологии, в които са вложени милиарди. Източникът обяснява това с борба за самосъхранение: според него изкуственият интелект поставя под въпрос нуждата от обширна агентурна мрежа.

Правомощията на ФСБ имат и законова опора. През февруари Путин подписа акт, задължаващ телекомите да прекъсват услугите на абонати по искане на службата. ФСБ го представи като инструмент за сигурност и борба с тероризма. През март мобилният интернет в голяма част от центъра на Москва спря за повече от две седмици и наруши работата на дигиталните услуги. Според оценките, цитирани от The Moscow Times, бизнесът в столицата е загубил между 3 и 5 млрд. рубли само през първите 5 дни. Най-тежко са засегнати куриерските служби, такситата и търговията на дребно. Прекъсванията засегнаха и държавни институции: говорителят на Кремъл Дмитрий Песков призна, че президентската администрация е преминала изцяло на стационарни телефони, а Държавната дума остана без интернет и мобилна връзка.

Случаят не е изолиран. Human Rights Watch описа март като месец на рязко зачестяване на прекъсванията в цяла Русия. Центърът за източни изследвания (OSW) отчете същото повишение, докато Chatham House го разглежда като затягане на контрола на Кремъл върху руското интернет пространство. Според цитираната оценка на Top10VPN Рускта федерация се намира на първо място в света по брой прекъсвания през 2025 г. Мониторинг група „На связи“ е регистрирала ограничения в поне 63 региона. Връзката в столицата беше възстановена в края на март, но практиката на прекъсвания продължи.

Едно от обясненията, приведени в материала, свързва прекъсването през март с паника в руския държавен апарат след съобщеното убийство на иранския върховен лидер Али Хаменей на 28 февруари в съвместните въздушни удари на САЩ и Израел. Според Financial Times израелското разузнаване е проникнало в мрежата от пътни камери в Техеран, от която в продължение на години е получавало кадрите директно до собствени сървъри. Това му е дало възможност да проследи навиците и движенията на охраната на Хаменей, което от своя страна е подпомогнало подготовката на удара. Така инфраструктурата за вътрешно наблюдение стана основния инструмент за обезглавяване на иранския режим. Официалното обяснение е противодействие на украинските дронове: според властите прекъсването на мобилните мрежи цели да затрудни навигацията и комуникациите им. Мартенският епизод е част от поредица ограничения, продължила и след това.

Двете обяснения не се изключват непременно, но наличните данни не дават да се установи относителната им тежест. По-ясна са практическите последствия: решенията за сигурност могат да прекъснат услуги, от които един мегаполис вече изцяло зависи. Етнографът Джереми Морис, представен като един от малкото западни изследователи, които продължават да работят на терен в Русия, сравнява посоката с процеса на неравномерна глобализация преди 25 години – силно свързани технологични средища съществуват заедно с места, където икономиката функционира без подобна инфраструктура.

И дигиталното министерство, и службата за сигурност търсят подкрепата на Путин. Той от своя страна иска от правителството паралелно да развива изкуствения интелект и да ограничава зависимостта му от Запада. През април, на широко огласена конференция в Кремъл, той представи задачата като въпрос на оцеляване за държавата. По думите му суверенитетът на Русия в близко бъдеще и самото съществуване на държавата зависят от успеха в изкуствения интелект, дигиталните платформи и автономните системи.

Амбицията обаче се сблъсква с ограничения достъп до нужния хардуер. Западните санкции затрудняват сериозно придобиването на най-модерните чипове, а много водещи специалисти в областта емигрираха след началото на пълномащабната инвазия в Украйна. Според репортажа водещите руски езикови модели – на най-голямата държавна банка и на водещата технологична компания – са вдъхновени от китайски такива с отворен код или използват съществени техни разработки. През май ръководителят на „Сбербанк“ Герман Греф заяви, че се надява GigaChat да заработи с китайски ускорители – специални чипове за изчислителни задачи, включително изкуствен интелект. Като най-вероятен вариант е посочена серията Ascend на Huawei. За тези чипове се конкурират и ByteDance, Alibaba и Tencent, което поставя руското търсене в конкуренция с големи китайски купувачи, без само по себе си да показва кой има предимство при доставките.

Успоредно с това Руската федерация развива свои собствени средства за достъп до дигитални услуги. На 8 септември „Комерсант“ съобщи, че „КриптоПро“, санкционирана от САЩ компания, разработва браузър с вградена криптография по руските стандарти ГОСТ. Посоченият повод е премахването на разширението на компанията от магазина на Chrome през февруари 2025 г. при прехода към новия стандарт за разширения Manifest V3. Това е затруднило използването на руски електронни подписи чрез засегнатото разширение. Според публикацията ФСБ вече е дала зелена светлина, а след сертификация от Федералната служба за технически и експортен контрол се очаква браузърът да се превърне в задължителен за всички държавни институции в рамките на 1-2 години. Московският политически анализатор Иля Гращенков описва общата посока като опит за съчетаване на привидно несъвместими цели: дигитална граница, която отделя Русия от света, и ускорена дигитализация вътре в нея.

Защитниците на модела се позовават на реалните удобства за гражданите. Близки до Кремъл анализатори твърдят, че приложенията и събирането на данни позволяват бърз отговор на обществените нужди, какъвто западните демокрации не предлагат. Според тях смяната на управлението силно затруднява дългосрочното планиране, а защитата на личната неприкосновеност понякога ограничава развитието на дигитални услуги. Глеб Кузнецов, политически анализатор, работил в един от водещите мозъчни тръстове, близки до Кремъл, представя Москва при Сергей Собянин и Шънджън в Китай като градски модели, превъзхождащи западните столици. Той обяснява високото одобрение за московския кмет с работата му в интерес на жителите, като отхвърля обяснението с липсата на изборна конкуренция.

Тази защита на модела се опира на спада в престъпността и работещите услуги. Полезността им обаче не решава въпроса за границите на държавния достъп до личните данни. В репортажа китайската система за социален кредит е представена като модел за оценка на поведението и налагане на ограничения, от който Русия все още изостава, но който привлича руските технократи. Самото сравнение очертава ясно посоката на техния интерес. Влад от своя страна би предпочел свободата пред всяко удобство на дигитална услуга. Той сравнява живота в днешна Русия с живот с кислородна маска.

понеделник, 8 юни 2026 г.

Спецслужби на Кремъл са деактивирали система за наблюдение на Москва след ликвидирането на Али Хаменей.

🇷🇺🔍 Руските служби за сигурност са деактивирали елементи от системата за наблюдение, проектирана да защитава президента Владимир Путин и неговия най-вътрешен кръг. Решението е взето в отговор на опасения, настъпили след ликвидирането на иранския върховен лидер аятолах Али Хаменей, доказало способностите на изкуственият интелект да издирва мишени по видеозаписи.

Financial Times съобщи за това решение в свой материал, публикуван 8 юни, който цитира двама служители на Кремъл, запознати с въпроса.

Защитената мрежа, която е отделена от близо 300 000 камери, които следят жителите на столицата Москва, е била включена повторно едва след като инженерите са опитали да я изолират напълно от глобалната мрежа, обясни един от източниците.

Предпазните мерки са взети след доказателства, че израелското разузнаване е събирало записи от камерите за управление на пътния трафик в Техеран, които са били използвани от анализатори, за да установят точното място и време на срещата на висши ръководни кадри на 28 февруари, в която аятолах Али Хаменей и десетки висши фигури на режима бяха убити в първоначалната вълна от въздъшни удари на САЩ и Израел.

Епизодът отразява засилената тревога по високите етажи на Кремъл. Александър Бортников, ръководител на Федералната служба за сигурност (ФСБ) на Руската федерация, предупреди шефовете на регионални клонове на службите за сигурност, че обширният апарат за наблюдение се е превърнал в уязвимост – инструмент за следене на собственото ѝ население, който противниците вече могат да експлоатират.

Руски държавни медии съобщиха, че Бортников е определил успеха на обезглавяващия удар срещу иранския режим като „ясен предупредителем знак“, отчасти приписвайки разкриването им на „задни врати“ (backdoors) във софтуера на пътните камери в Техеран.

Технологията зад тази заплаха бележи сериозен напредък в разпознаването на лица. Модерните инструменти дават възможност на анализатори да претърсват огромни обеми от архивни кадри с текстови заявки на базов език, търсейки не просто обекти, а сложни поведенчески модели – например човек, който често сменя своето облекло, или наскоро пребоядисано превозно средство.

По коридорите на Кремъл отдавна не се гледа на опасността само като на хипотетична. Служители на апарата за сигурност отдавна са тревожат за безопасността на Путин, най-вече от страна на украинското разузнаване, което често прониква в камери за автомобилния трафик в руски градове, като при някои от случаите използва данните за местоположение на мобилни телефони, за да съдейства за атентати срещу висши руски офицери, отговорни за военни престъпления в Украйна.

Въпреки последното въвеждане на защитни мерки, независими украински хакери твърдят, че камерите в цяла Москва, и дори в непосредствена близост до Кремъл, остават активни и редовно достъпът до тях подлежи на компрометиране.

Страхът на руския диктатор за собствения му живот преформатира движенията му от месеци. От началото на март Путин прекрати престоя си в обичайните резиденции край Москва и във Валдай и вместо това се твърди, че работи от силно укрепени и модернизирани бункери, разположени в Краснодарския край.

🔙 Frontline Monitor припомня: Федералната служба за охрана (ФСО) разширила своя списък за приоритетна защита, към който бяха добавени поне 10 фигури от висшето военно командване.

сряда, 15 април 2026 г.

Иран е придобил тайно шпионски спътник от Китай, помогнал за удари по американски бази.

🇮🇷🛰️🇨🇳 Иран е придобил тайно шпионски спътник от Китай, който му е предоставил нови възможности за поразяване на американски военни бази в Близкия изток по време на последната война през март, сочи разследване на Financial Times.

Теч на секретни ирански военни документи показват, че спътникът, известен като TEE-01B, е бил придобит от Аерокосмическите сили на Корпуса на гвардейците на ислямската революция (IRGC) в края на 2024 г. след като е бил изстрелян в космоса от Китай.

Списъци с координати, сателитни снимки и орбитален анализ показват, че иранските командири по-късно са поставили на спътника задачи да наблюдава ключови военни обекти на САЩ. Изображенията са били заснети през март, преди и след атаки с дронове и ракети срещу тези локации.

TEE-01B е построен и изстрелян от Earth Eye Co, китайска компания, която предлага „доставка в орбита“. Това е малко известен модел на износ, при който изстреляни от Китай космически апарати се прехвърлят директно чуждестранни клиенти след достигане на орбита.

Като част от споразумението, IRGC е получил достъп до търговски наземни станции, управлявани от Emposat, китайски доставчик на услуги за сателитен контрол и данни с глобална мрежа, която обхваща Азия, Латинска Америка и други региони.

Използването на китайски спътник от IRGC по време на война, в която Иран многократно атакува съседите си, вероятно ще бъде силно чувствителна тема в региона. Китай е най-големият търговски партньор на страните от Залива и най-големият клиент на техния петрол.

Данните показват, че сателитът е заснел авиобаза „Принц Султан“ в Саудитска Арабия на 13, 14 и 15 март. На 14 март президентът на САЩ Доналд Тръмп потвърди, че американски самолети в базата са били ударени, при което бяха повредени пет въздушни-танкера KC-135R Stratotanker на ВВС на САЩ.

Спътникът е извършвал наблюдение също така на авиобаза „Муафак Салти“ в Йордания, цели близо до базата на Пети американски флот в Бахрейн, и летището в Ербил, Иракски Кюрдистан, около времето на ударите по тези райони, за които IRGC пое отговорност.

Други наблюдавани зони включват лагер „Бюринг“ и авиобаза „Али Ал Салем“ в Кувейт, американската база „Лемоние“ в Джибути и международното летище Дукм в Оман. Наблюдаваната гражданска инфраструктура в Персийския залив включва пристанището за контейнери Хор Факан, централа за опресняване на вода Кидфа в ОАЕ, както и съоръжението Alba в Бахрейн – една от най-големите алуминиеви топилни в света.

„Този спътник очевидно се използва за военни цели, тъй като се управлява от Аерокосмическите сили на IRGC, а не от цивилната космическа програма на Иран“, заяви Никол Граевски, експерт по Иран в Парижкия университет по политически науки. „Иран наистина се нуждае от тази предоставена от чужбина способност по време на тази война, тъй като тя позволява на IRGC да идентифицира цели предварително и да проверява успеха на своите удари“, добави тя.

TEE-01B е способен да заснема изображения с разделителна способност от половин метър, съпоставима с качествените снимки от западни търговски сателити. Това е значителен ъпгрейд в сравнение с вътрешните възможности на Ислямската република и позволява идентифицирането на самолети, превозни средства и промени в инфраструктурата.

За сравнение, предишният най-модерен военен спътник на IRGC „Нур-3“ заснемаше снимки с разделителна способност около 5 метра. Въпреки че това беше подобрение спрямо 12-15-метра на „Нур-2“, той все още е около 10 пъти по-слабо прецизен от китайския спътник и недостатъчен за наблюдение на дейността в базите.

Earth Eye Co посочва на уебсайта си, че е извършила един трансфер „в орбита“ на неназована държава, част от китайската инициатива „Един пояс, един път“. Иран се включи към инициативата през 2021 г. Компанията твърди, че сателитът се използва за „земеделие, морски мониторинг, управление на извънредни ситуации и градски транспорт“.

През септември 2024 г. Аерокосмическите сили на IRGC са се съгласили да платят около 250 милиона юана (36,6 млн. долара) за контрол над сателитната система, според документите, видени от FT. Споразумението, подписано от бригаден генерал от IRGC, включва разходи за спътника, ракетата-носител, техническа поддръжка и услуги от „чуждестранен съконтрагент“.

Според договора Emposat предоставя на IRGC софтуера и наземната мрежа за управление на спътника през целия му жизнен цикъл. Това позволява на IRGC да насочва операциите от всяка точка на света.

„Това представлява стратегия за дисперсия на иранските космически активи“, отбеляза Джим Ламсън, бивш анализатор на ЦРУ. „Иранските наземни станции, ударени през 2025 и 2026 г. са лесна мишена. Но не можете просто да ударите китайска наземна станция, разположена в друга държава.“

Израелската армия заяви, че е поразила редица цели, свързани с космоса и сателитите в Иран в рамките на настоящия конфликт, сред които главния изследователски център на Иранската космическа агенция в средата на март.

Ламсън добави, че TEE-01B разширява значително възможностите на Иран. Комбинирането на такъв сателит с човешко разузнаване и руски сателитни данни е „мощен инструмент“ за иранските военни плановици.

Все по-широката употреба на чужди сателити от страна на Иран се случва на фона на задълбочаващо се сътрудничество с Русия. В същото време Китай се опитва да представи търговския си космически сектор като цивилен, въпреки че технологиите му все по-често се използват с двойно предназначение.

Американски служители следят отблизо китайски компании, за които се предполага, че подкрепят участници в Близкия изток, които са заплаха за сигурността на САЩ. Миналата година FT заяви, че Chang Guang Satellite Technology е предоставяла изображения на йеменските хути за насочване на атаки срещу кораби в Червено море.

Emposat е спомената в доклад на комисията по въпросите на Китай към Камарата на представителите на САЩ като компания с тесни връзки с аерокосмическите сили на китайската армия. Въпреки че е търговска фирма, тя е основана от ветерани от държавната космическа програма на Китай.

Разкритието за договора идва в момент, когато САЩ са сериозно обезпокоени от китайската помощ за Иран. Денис Уайлдър, бивш анализатор в ЦРУ, отбелязва, че Китай има история в доставките на оръжие за Иран като прагматична стратегия за влияние.

Източник, запознат със ситуацията, твърди, че САЩ са видели индикации, че Китай обмисля да предостави на Иран преносими зенитно-ракетни комплекси, с каквито Иран наскоро свали американски изтребител F-15. ЦРУ отказа коментар по темата, съобщена първо от CNN.

Експерти подчертават, че нито една китайска компания не би могла да извърши подобно изстрелване без одобрение от държавната администрация. Белият дом не коментира конкретно връзката Emposat–IRGC, но говорител припомни предупреждение, отправено от президента Доналд Тръмп, според което Китай ще се изправи пред „големи проблеми“, ако предостави системи за ПВО на Иран.

Китайското посолство във Вашингтон отхвърли обвиненията като „спекулативна дезинформация“ и заяви, че Китай поддържа обективна позиция и се стреми към мирни преговори.

събота, 14 март 2026 г.

Израелски софтуер за видеоанализ е открит в руските системи за наблюдение

🇮🇱🇷🇺 Израелски софтуер за видеоанализ е открит да работи в руските системи за наблюдение, съобщи The Moscow Times. Според информацията, същата технология е била използвана от разузнавателните служби за проследяването и ликвидирането на иранския върховен лидер аятолах Али Хаменей.

Софтуерът, известен като BriefCam, е проектиран за бърз анализ на масивни потоци от видео, търсене на конкретни събития в архиви и идентифициране на целеви човешки действия и превозни средства. Според руска държавна медия, цитирана от The Moscow Times, платформата в момента е активна в няколко ключови руски обекта, включително Института по теоретична и експериментална биофизика към Руската академия на науките, небостъргача „Евразия“ в бизнес района „Москва Сити“ и културния център „Зотов“.

BriefCam беше придобит от японската корпорация Canon през 2018 г. и интегриран в система за управление на видео XProtect, разработена от датската компания Milestone Systems. Въпреки че тя официално се изтегли от руския пазар през 2022 г. след началото на пълномащабната война срещу Украйна, технологията остава дълбоко вкоренена в страната.

Източници от индустрията споделиха пред The Moscow Times, че местни дистрибутори продължават да доставят и поддържат продуктите чрез незаконни схеми за сив внос или чрез инсталиране на кракнати, пиратски версии на софтуера.

Наличието на този софтуер предизвиква сериозни опасения за сигурността в Москва, предвид неговите възможности. По-рано беше съобщено, че израелското разузнаване успешно е хакнало камерите за трафик и наблюдение в Техеран, за да събере критични разузнавателни данни за движенията на висши служители на иранския режим.

Използвайки напреднали алгоритми с изкуствен интелект за идентифициране на поведенчески модели и специфични цели, криптираните потоци от видео са били предавани директно към сървъри в Тел Авив и Южен Израел.

Тази дигитална инфилтрация се оказа решаващ елемент в скорошния удар срещу иранското ръководство. Хакването на камерите е позволило на израелските агенти да картографират „слепите петна“, да наблюдават навиците при паркиране пред резиденцията на Хаменей на улица „Пастьор“ и да проучат в детайли всичките протоколи за сигурност на комплекса.

За да се гарантира успехът на удара, кулите за мобилни комуникации около комплекса са деактивирани едновременно, което напълно парализира способността на иранската охрана да споделя информация и да извърши координиран отговор.

Откриването на този израелски софтуер в руски сървъри подчертава много по-голям и систематичен провал в спирането на теча на чувствителни технологии през мрежата от международни санкции. Русия продължава да заобикаля агресивно експортния контрол, използвайки мрежа от посредници, фиктивни компании, както и дистрибутори в трети страни, действащи от юрисдикции като Китай, Хонконг и ОАЕ.

Тази сложна верига за сиви доставки не пренася само граждански софтуер; тя осигурява критичен хардуер, нужен за поддържане на военните усилия на Москва. Разследващи по-рано установиха, че от 1119 отделни компонента, открити в най-модерните руски изтребители Су-34 и Су-35, поразителните 1115 са произведени от компании със седалища в САЩ, Европа и съюзнически държави.

Точно както местните дистрибутори поддържат системи като BriefCam в работно състояние чрез пиратски версии и нелегален внос, така и руският военно-промишлен комплекс остава силно зависим от паралелните мрежи за поддържане на своите способности за разузнаване и прецизни удари.

неделя, 30 ноември 2025 г.

Най-зловещият ръст на китайския износ – системата за сигурност на ККП

🇨🇳👮🌍 „Срещнах най-милите хора по улиците на Сърбия – китайски полицаи!“, възкликна развълнуван китайски турист в статия, публикувана от един от полицейските университети в родината му. В нея се разказва за съвместните патрули със сръбската полиция в Белград. „Чувствах се толкова щастлив, в безопасност и горд“, споделя той.

Пропагандната публикация пасва идеално на визията на Китай за глобална сигурност, в която той „поддържа световния мир и сигурност“, а в същото време спазва „ненамеса във вътрешни работи“, за разлика от западната „едностранчивост“ и „блоково противопоставяне“. Поне така самият Си Дзинпин описа Глобалната инициатива за сигурност (GSI), когато я обяви през 2022 г.

Оттогава Китай разширява бързо своята задгранична дейност в сферата на сигурността: предлага полицейско обучение и технологии за наблюдение на чужди правителства, като набляга върху вътрешната стабилност. Пекин помага не само в борбата с престъпността, но и с контрола над гражданите и запазването на властта – и това се оказва изключително популярно.

GSI, както и трите други глобални инициативи на Си, на първо място цели да изгради нови мрежи на международно влияние с център Китай. Затова малък регионален полицейски форум се превърна в най-голямото международно събитие по сигурността, организирано от Пекин – Глобален форум за сътрудничество в обществената сигурност. Делегати от над 120 държави идват, за да обсъждат сътрудничество и да се възхищават на китайски полицейски технологии – например кучета-роботи.

Миналата година организаторите пуснаха „Глобален индекс за обществена сигурност“, който класира държавите по привидно произволни показатели – престъпления с оръжие, пътни инциденти, тероризъм. На първо място естествено е Китай. САЩ умишлено са поставени под средното ниво. „Това е опит да се пренастроят стандартите какво означава сигурност и как трябва да изглежда“, коментира Шийна Грейтънс от Тексаския университет – и да се покаже „правилният пример за подражание“.

Влиянието на Китай в обществената сигурност се разпространява и практически. Износът на технологии за наблюдение скача главоломно. Двете китайски компании Hikvision и Dahua са най-големите производители на камери в света с общо 40% пазарен дял. Huawei доставя системите си „Безопасен град“ в над 100 държави. Наскоро разследване на мрежата за цифрова криминалистика InterSecLab установи, че частната китайска фирма Geedge Networks е доставила технологии за контрол на интернет на правителствата на Етиопия, Казахстан, Мианмар и Пакистан, помагайки им да цензурират и шпионират гражданите си.

От 2000 г. насам Китай е провел близо 900 програми за обучение за полицията и силите за вътрешна сигурност на 138 държави, показва ново проучване на Шийна Грейтънс, Айзък Кардън и Камерън Уолц от Carnegie Endowment for International Peace. Броят на курсовете се увеличава почти 10 пъти през първото десетилетие на управлението на Си – от 14 през 2010 г. до 138 през 2019 г. По време на COVID-19 пандемията те намаляват и все още не са се възстановили напълно.

Повечето програми се провеждат в полицейски колежи в Китай: чуждестранни групи (обикновено по няколко десетки души) остават седмици или месеци. Учат китайската система за правоприлагане, ходят на терен в местни полицейски управления, взимат специални курсове по граничен контрол или железопътна сигурност. Често снимат как ръководителите на групите получават книгата на Си „Управлението на Китай“. Понякога правят тай чи или калиграфия в свободното време. Китайски полицаи се внедряват и в чужбина – тази година група съветници отиде в Соломоновите острови, за да популяризира „модела Фънцяо“ от епохата на Мао, при който селяните се шпионират взаимно.

Най-много обучение получават съседите на Китай, особено в Централна и Югоизточна Азия. В Централна Азия акцентът е върху борбата с тероризма, в Югоизточна – върху измамите и трафика на хора. Африканските държави също са сред основните участници, вероятно заради китайския интерес да защитава огромните си инвестиции по „Един пояс, един път“.

По-любопитно е с какви режими работи Китай. Кръстосахме данните на Carnegie с демократичния индекс на EIU и установихме, че 82% от всички авторитарни режими са получавали китайско полицейско обучение. Почти една трета от пълните демокрации също, макар според авторите става дума за повърхностни курсове – например учат европейски полицаи на мандарин, за да общуват със своите китайски колеги.

Голяма част от обучението е за общи умения – киберпрестъпност, борба с наркотиците. Това не се различава много от американските програми с Международните академии за правоприлагане в Ботсвана, Ел Салвадор, Гана, Унгария и Тайланд, които имат над 70 000 възпитаници от 1995 г. Разликата е, че американската помощ цели насърчаване на демокрацията и не може да отива при нарушители на правата на човека (макар правилата не винаги да се спазват, а програмите за демокрация да бяха орязани при Тръмп).

Китай обаче твърди, че помощта му е без условия. Това го прави предпочитан от авторитарни, несъвършени и хибридни режими. Обучение са получавали 75% от несъвършените демокрации и 86% от хибридните.

Това не означава непременно, че Китай ги учи да стават по-авторитарни, макар да има курсове по защита на ВИП-персони и контрол на безредици – в тях участват предимно полицаи от ЦАР, Мианмар, Гвинея. Макар официално да няма условия, на практика се очаква получателите да подкрепят китайските териториални претенции към Тайван и други.

Дали китайската ангажираност кара правителствата да стават по-авторитарни? Зависи от нагласите им. Проучване на Ерин и Брет Картър от Университета на Южна Калифорния показва, че вносът на технологии на Huawei увеличава дигиталната репресия в авторитарните държави, но няма ефект в демократичните. „Китай предоставя обществено благо и едновременно създава потенциал за репресии“, казва Грейтънс.

За режими, които клонят към авторитаризъм, Китай е подстрекател и вдъхновение. След безредиците през 2022 г. Казахстан покри улиците на Алмати с хиляди китайски камери. Според експерта по дигитални права Дана Маликова местните служби вероятно се учат от системите в Синдзян, където изкуственият интелект идентифицира „подозрителни“ лица“ и им налага ограничения, дори без да са извършили престъпление. През юни активистът Санжар Бокаев беше спрян на летището в Алмати, защото лицето му задействало сигнал в базата данни за издирвани.

Китайската подкрепа невинаги води до по-голяма стабилност. Етиопия става все по-наблюдавана и репресивна с помощта на Китай – обучение и системи за цензура, но държавата е на ръба на хаоса: бунтове в най-населените региони, етнически напрежения, заплаха от нова война с Еритрея. Това едва ли е мирът, който Си Дзинпин обещава.

Най-хитрото в китайската стратегия е, че овластява авторитарните лидери, без да пропагандира открито авторитаризъм. Пекин се представя като доставчик на инструменти, които клиентите използват както намерят за добре. В Сърбия е добър пример: след срутването на покрив на гарата в Нови Сад, построен от китайци миналия ноември, довел до 16 жертви, избухнаха протести, които разклащат страната почти година. Студентите са бесни на ЕС, че не ги подкрепя, но 81% от сърбите имат положително отношение към Китай – въпреки обучението на полицията и шпионската техника на правителството, за която активистите смятат, че се използва срещу тях. Китай не се бърка във вътрешните работи на Сърбия и не проповядва ценности – за разлика от Запада.

Тази „безценностна“ дипломация на сигурността е трудна за конкуриране. Най-видимо е в островите от Тихия океан. След китайско обучение полицията в Соломоновите острови премина към култура на защита на държавата, а не на гражданите, казва Михай Сора от Lowy Institute. Австралия може да се състезава само като предлага повече техника и помощ с по-малко условия. Наскоро властите в Хониара заговориха за създаване на собствени въоръжени сили – „никой не смята, че е добра идея“, казва Сора, но Канбера може да я подкрепи, само и само Соломоновите острови да не потърсят помощта на Китай.

Китай дава възможност на срени сили като Виетнам или ОАЕ да получават едновременно китайска вътрешна сигурност и американска отбрана. Светът навлиза в „непознати води“ с две различни, припокриващи се системи на сигурност, водени от различни играчи, обобщи Грейтънс. Свят по-циничен и трансакционен, в който държавите са по-силни, а гражданите – по-слаби.

четвъртък, 21 август 2025 г.

САЩ разполагат усъвършенствани системи за наблюдение по границата с Мексико

🇺🇸 Пентагонът разположи усъвършенствани оптични и наблюдателни системи по границата с Мексико, насочени към подобряване на откриването и мониторинга в подкрепа на Службата за митническа и гранична защита на САЩ.

Ground-Based Operational Surveillance System–Expeditionary (GBOSS-E), Long Range Advanced Scout Surveillance System (LRAS3) и Common Remotely Operated Weapon Station (CROWS) вече се използват от военнослужещи, назначени в Съвместната оперативна група за южната граница.

Според Пентагона, тези платформи – независимо дали са монтирани на кули, скрити в терена или интегрирани в бронирани машини – са предназначени да осигурят постоянно покритие на големи пустинни и планински райони. Заедно образуват многопластова мрежа за мониторинг и откриване на незаконни набези и укрепване на периметровата сигурност в координация с агентите на CBP.

Системата за наземно оперативно наблюдение – експедиционна е един от най-способните активи за мониторинг от стационарните средства в инвентара на армията. Монтирана на телескопични мачти или постоянни кули, GBOSS-E комбинира електрооптични и инфрачервени камери, радар и лазерно определяне на разстояние, за да осигури непрекъснато покритие на големи площи.

„Интегрирането на системата GBOSS-E в нашите мисии подобри способността на нашите войници да откриват заплахи от разстояние. Тези системи позволяват на войниците да улавят движение и топлинни сигнатури с радарни и камерни възможности, подобряващи усилията за мониторинг, особено през нощта и от разстояние. В сурова среда като Юма, където пустинята се простира на километри, GBOSS-E е умножител на силите, който ни позволява да използваме терена в наша полза“, заяви сержант първи клас Шон Маршал от 759-и батальон на военната полиция.

Системата за напреднало разузнаване на дълги разстояния, монтирана на мобилни платформи като бронирания автомобил Stryker, комбинира термовизионни изображения, дневна оптика, лазерен далекомер и GPS. Първоначално разузнавателен актив за кавалерийските части, сега LRAS3 поддържа пехотните формирования и е адаптиран за мисии за вътрешна сигурност.

„Тази система позволява на Stryker с монтиран LRAS3 да даде на Граничния патрул на САЩ информацията и местоположението, необходими за осуетяване навлизането на предполагаеми незаконни имигранти. Използва се в райони със значителни възможности за наблюдение, за да подпомогне способностите за откриване на системата и да позволи на Граничния патрул да извърши арести“, обясни първи лейтенант Елиас Стивънсън от 2-ри батальон, 12-и пехотен полк.

Общата дистанционно управлявана оръжейна станция, първоначално проектирана за монтиране на оръжия за екипажи, е адаптирана за мисии само за наблюдение по южната граница. Стабилизирани оптики, термовизионни камери и лазерен далекомер предоставят на войниците възможности за наблюдение и откриване, докато остават в бронирана защита.

„Общата дистанционно управлявана оръжейна станция (CROWS) е дистанционна камерна система на Stryker, която обикновено се използва за насочване в бой на картечницата на Stryker“, отбеляза Стивънсън. „За мисията по южната граница нямаме монтирани оръжия, така че тя е преработена, за да удължи продължителността за откриване и мониторинг, което позволява на командирите на нашите автомобили да откриват лица на по-големи разстояния и да подпомагат задържанията по границата.“

Заедно GBOSS-E, LRAS3 и CROWS илюстрират солиден набор от инструменти за наблюдение на военните, адаптирани за мисии за вътрешна сигурност. Пентагонът заяви, че тяхната интеграция демонстрира както гъвкавост, така и тясно сътрудничество между Министерството на отбраната и Министерството на вътрешната сигурност в защита на националния суверенитет.

Комбинирайки повдигнати кули, мобилни разузнавателни платформи и дистанционно управляема оптика, военнослужещи и агентите на граничната служба могат да наблюдават големи райони от иначе недостъпен терен. Системите са предназначени да откриват движение, проследяват дейност и предоставят приложима информация на правоприлагащите органи за задържане.

Докато разполагането продължава в рамките на Съвместна оперативна група за южната граница, Пентагонът подчерта, че мисията подобрява както сигурността на границата, така и готовността на военните, които получават реално обучение в сурови среди, докато граничната служба ползва усъвършенствани възможности за наблюдение в критични сектори по южната граница.

понеделник, 31 март 2025 г.

AI-базирана система за наблюдение беше разположена по границата между САЩ и Мексико.

🇺🇸🇲🇽 Американската компания Skylark Labs обяви внедряването на усъвършенстваната си система за наблюдение Scout MK II по границата между Съединените щати и Мексико.

Платформата вече е въведена в експлоатация и се оценява в реални условия от крайни потребители, потвърди компанията в свое официално изявление. Този ход идва в отговор на приоритизирането на граничната сигурност от страна на президента на страната Доналд Тръмп, който въведе национално извънредно положение по южната граница в първия си ден на поста на 20 януари 2025 г.

Scout MK II предлага AI-базирано мобилно решение, предназначено да отговори на развиващите се предизвикателства в граничното наблюдение. Както отбелязва компанията, системата може да бъде преместена бързо при изместване на граничния трафик, тъй като разгръщането ѝ изисква екип от не повече от трима души, в сравнение с шест или повече служители, обикновено необходими за други системи. Платформата разполага с вграден двигател, базиран на изкуствен интелект, наречен Kepler, който е способен да открива заплахи в реално време, сред които хора, животни, превозни средства, дронове и други обекти от оперативен интерес.

Освен това системата е оборудвана с интегрирани слънчеви панели, позволяващи ѝ да работи извън мрежата, което свежда до минимум нейната зависимост от фиксирана инфраструктура. Skylark Labs посочва, че това превръща Scout MK II в много подходяща за продължителна употреба в отдалечени или пресечени терени.

В изявление компанията описва продукта си като решение, „предназначено за динамични гранични среди, осигуряващо непрекъснато наблюдение и бърза реакция“. Възможностите за самообучение на платформата й позволяват да открива и да се адаптира към нововъзникнали заплахи директно на устройството, елиминирайки нуждата от чести актуализации на софтуера или преконфигуриране с отдалечен достъп.

Производителят подчертава рентабилността на системата, посочвайки както намалените изисквания за работна сила, така и енергийната ефективност, описвайки я като интелигентен избор за справяне със съвременните предизвикателства пред сигурността, особено в сектори от границата, в които се наблюдава висок трафик или затруднени условия за наблюдение.