Показват се публикациите с етикет Подводни кабели. Показване на всички публикации

вторник, 8 септември 2026 г.

Анализ: Подслушаният кабел до Троицк и служителят, който го издаде

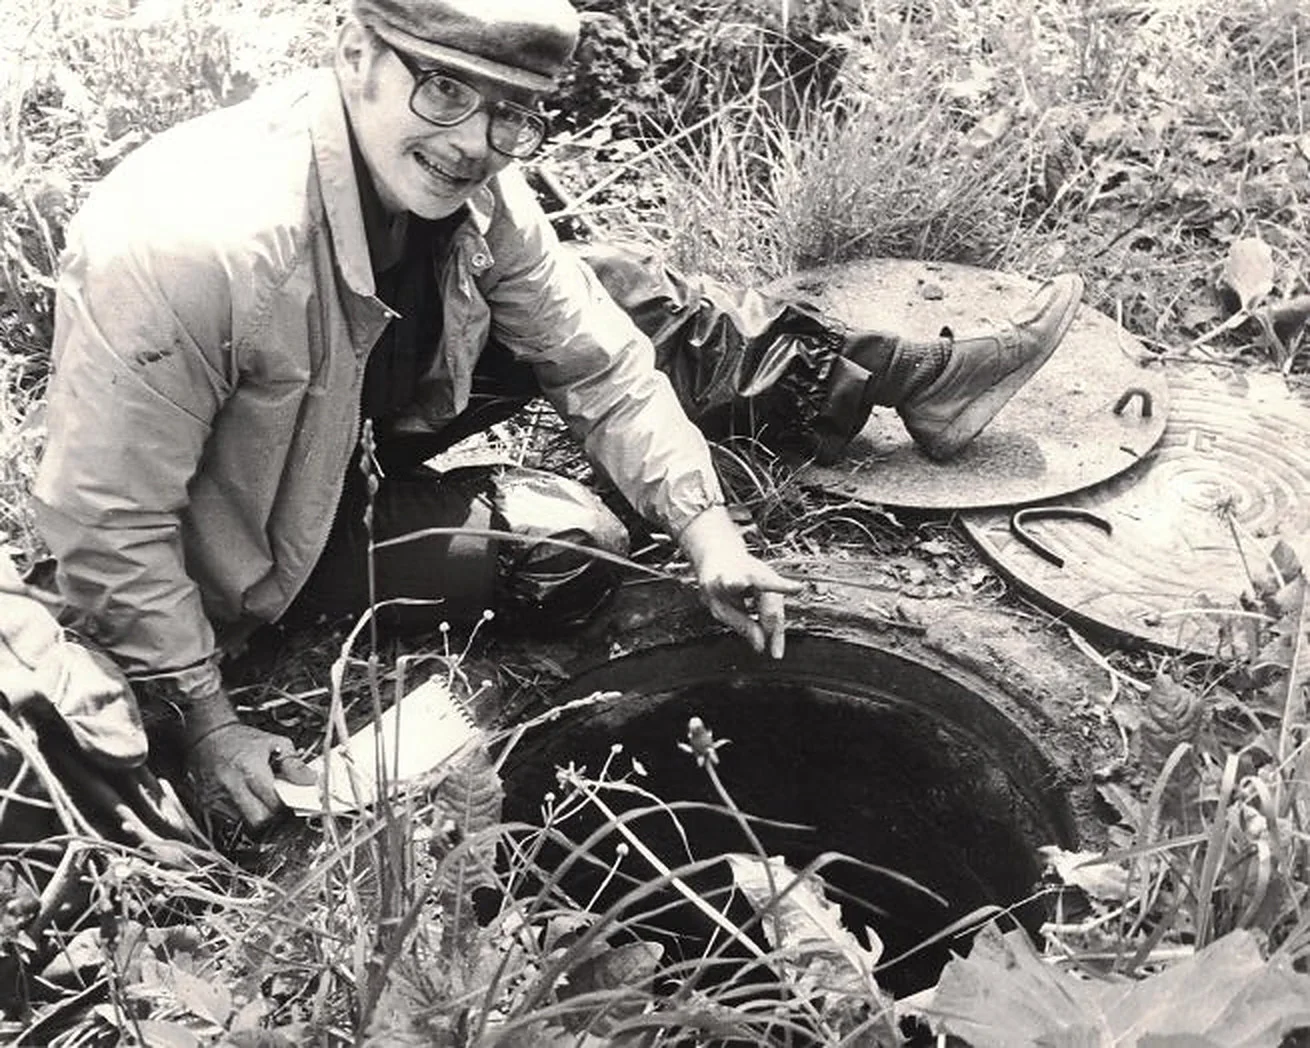
🇷🇺📼 Един съботен следобед през 1985 г. оперативният служител на ЦРУ Джийн Койл и съпругата му Джан изкопаха дупка в гориста местност край Калужко шосе в южните подстъпи на Москва, смениха ролките в заровеното записващо устройство и отново засипаха с пръст прикритото оборудване. Тази система прихващаше сигнала от подземна линия, по която Министерство на отбраната на Съветския съюз обменяше данни по телефон и телеграф със секретен научен център, разположен в околностите на руската столица. Койл разказа подробно за този оперативен ход в епизод на подкаста Spycraft 101, публикуван на 7 септември 2026 г.

Линията се превърна в ключова цел на ЦРУ, след като откритият ефир спря да носи търсената информация. Към средата на 70-те години американските служби прихващаха пренос на данни в микровълновия обхват, който в даден момент изчезна от ефира: чувствителните съобщения бяха прехвърлени към подземен кабел с оловна обвивка. Другият край на трасето водеше към Троицк, тогава закрит град в южните покрайнини на Москва, където работеше институт, описван в западни източници като център за изследвания в областта на ядрените въоръжения. Руските го сочеха като лаборатория по лазерна тематика и филиал на Курчатовския институт. Днес той работи под името ТРИНИТИ. Разработването на техническото решение беше одобрено през 1977 г. Подготовката в Москва започна две години по-късно, а самото устройство е инсталирано през пролетта на 1981 г.

В американски документи случаят може да се срещне под две различни обозначения: CKTAW в по-ранните сведения и GTTAW в разказа на Койл. Не става дума за две различни операции. CK и GT са последователни префикси с две букви, с които Лангли обозначава съветското направление, а тяхната смяна е рутинна мярка срещу компрометиране. В съветското контраразузнаване същата операция става известна под собственото кодово название БИЛЯРДНА ТОПКА.

Системата използва индуктивно прихващане – снемане на сигнала от електромагнитното поле около самия проводник, без целостта на кабела да бъде нарушена. Около екранирания сноп се поставя сензорна муфта, която не пробива обвивката и затова не оставя видима следа при рутинната проверка на линията. Сигналът постъпва от нея към метална кутия, заровена на около метър и половина от шахтата. Там има магнетофони с висок капацитет, приемо-предавател, управляваща електроника и собствено захранване, предвидено да работи между 4 и 6 месеца. Комплектът включва и датчик за намеса, който изпраща дистанционен сигнал при отваряне на укритието.

Преди това обаче е трябвало да се установи коя точно линия носи търсения трафик. Подземният колектор събира снопове от кабели с диаметър между 5 и 13 см, без външни белези, по които да се разбере какво пренася всеки един от тях. Първото проникване през 1981 г. е било разузнавателно: офицер слязъл през тесния вертикален вход, дълбок около 6 метра, свързал преносим анализатор с тегло от 11 кг и направил пробни записи от няколко линии. Материалът бил изпратен за обработка, а решението коя линия да бъде обхваната от муфтата е взето няколко месеца по-късно. Процедурата на място отнемала около един час и половина.

Мащабът на проекта личи от товара, който оперативният служител е трябвало да носи до шахтата. Раницата с оборудването е тежала 36 кг и според Робърт Уолъс и Кийт Мелтън, първият от които ръководи Службата за технически средства на ЦРУ, струвала близо 20 млн. долара – повече от 500 хил. долара / кг. По думите на Койл разработката на цялата система поглъща 40 млн. долара. Също толкова сериозна е подготовката: на полигон Фермата във Вирджиния е построено пълноразмерно копие на московския люк, а инструктори от Агенцията за национална сигурност обучавали оперативните служители как да извършват процедурата. Мястото било избрано след проучване на повече от 10 входа по Калужко шосе, преди екипът да се спре на един в зелена ивица с ширина около 15 метра.

Тъкмо необходимостта от периодично обслужване е структурната слабост на цялата система. Захранването издържа 4-6 месеца, а записите не се предават по въздуха – ролките трябва да се извадят ръчно. При такъв интервал са нужни 2-3 посещения годишно, което за 4-годишния период между поставянето през 1981 г. и прекратяването на операцията през 1985 г. значи около 10 излизания. Всяко едно от тях създава нов риск от разкриването на служител с дипломатически имунитет в район, който Второ главно управление на КГБ има всички основания да наблюдава. Технологията за 20 млн. долара осигурява достъп до трафика, но няма как да премахне нуждата от човешко присъствие на мястото.

Прикритието на Койл е изградено по такъв начин, че отсъствията му да не будят подозрение. В посолството той минава за втори секретар в политическия отдел, който отговаря за закупуване на литература, и обикаля книжарници из съветските републики, за да набави книги и издания за библиотеките и ведомствата в САЩ. Длъжността обяснява редовните му отсъствия и пътувания из страната, но не предполага оперативна роля. Отнема му шест месеца, за да изгради образа на незначителен чиновник, и още толкова, за да се убеди, че КГБ вече не го наблюдава постоянно и непрекъснато. Самият той определя тази преценка като същинското оперативно умение: КГБ разполага с огромни ресурси, но не може паралелно да следи всички дипломати от чуждестранните посолства. Затова ключовият въпрос не е как да се измъкнеш от постоянна „опашка“, а първо да установиш дали изобщо си следен в конкретния ден.

Съботата избира именно заради рутината. Двамата отдавна били изградили предвидим модел за съботния следобед – спорт, а след това миене на колата – който евентуалните наблюдатели в даден моемент просто да приемат за обичаен. В деня на операцията Койл и съпругата му стигнали до района, продължили пеша в гората и намерили люка. Цялото оперативно излизане продължава часове: до шахтата трябва да разкопаят укритието, да сменят ролките, да заровят всичко още веднъж и да заличат всички следи. Връщайки се към посолството, вече убедени, че не са засечени, пускат Born in the U.S.A. на Брус Спрингстийн на касетофона в колата.

Джан Койл участва като пълноправен участник в операцията. Двамата биват подложени на специализирана подготовка, включително почти цяла календарна година за обучение по руски език, и заедно са натоварени със задачата. Разликата между двамата е техният статут: тя работи за ЦРУ на непълно работно време. Койл получава 2500 долара бонус, а по-късно и Медал за заслуги на разузнаването (Intelligence Medal of Merit); за своето участие на същия ден Джан получава 74,50 долара след данъци. По-късно става щатен служител и служи близо 24 години. И размерът на бонуса, и сумата, платена на Джан, са известни от разказа на Койл и нямат потвърждение. Ако наистина са точни, контрастът между тях показва как службата тогава отчита и заплаща труда на съпруги, поемали реални оперативни задачи, без да заемат съответна щатна длъжност.

Руската версия за края на операцията е известна от мемоарите на генерал Рем Красилников, ръководител на контраразузнаването по американското направление към Второ главно управление на КГБ. Според него устройството е открито през лятото на 1985 г. в гората край Калужко шосе, което води до установяването на денонощно наблюдение на мястото с намерение да залови човека, който го обслужва. Засадата обаче била прекратена, тъй като датчикът за намеса вече бил подал сигнал и американците знаели, че някой е отварял укритието. Красилников описва техниката подробно, включително индуктивната муфта върху екранирания кабел, и посочва служителите от московската резидентура, които според него са обслужили оборудването. Койл е сред тях. Така ключов елемент от участието, описано от него 40 години по-късно, е потвърдено и от насрещната, съветска страна.

В основното западната хронология съвпада, но поставя първия признак за компрометиране по-рано. През пролетта на 1985 г. офицер от резидентурата регистрира сигнал за намеса, а извадените след това записи показват, че системата е спряла да работи. Операцията е прекратена. Американската версия за източника на компрометиране е очертана през август 1985 г. Тогава дезертирал полковник от КГБ Виталий Юрченко описва пред своите американски събеседници източник на КГБ, идентифициран като Едуард Лий Хауърд. През ноември Юрченко се връща в съветското посолство във Вашингтон и заявява, че е бил отвлечен, но версията за Хауърд вече е очертана. Хауърд е уволнен от ЦРУ през май 1983 г., след като при проверка с полиграф признава за употреба на наркотици, кражби и нарушения по време на своето обучение. До онзи момент обаче е преминал цялата подготовка за командировка в Москва, за която се готви, но в последния момент не е изпратен, включително упражненията в копието на люка. На 19 септември 1985 г. се измъква от наблюдението на ФБР в Ню Мексико, а през август 1986 г. Москва му предоставя убежище.

Общият извод се вижда в сравнението с други големи западни операции срещу кабелните комуникации в Съветския съюз. Три от тях приключват по същия начин. Берлинският тунел от 1955 г. е компрометиран от Джордж Блейк още през 1953 г. преди първата копка, но КГБ го оставя да работи, за да не разкрие агента си. Подводната операция в Охотско море бива разкрита, след като служителят на Агенция за национална сигурност Роналд Пелтън влиза в съветското посолство във Вашингтон през януари 1980 г. На следващата година спасителен кораб застава над точката и записващият модул изчезва от дъното. Мисията по кабела до Троицк, според западната версия, е компрометирана от лице, преминало подготовка на макета му. При трите случая техническата система работи, а пробивът идва отвътре.

Алтернативната версия също трябва да бъде взета под внимание, тъй като идва от самите руски източници. Красилников представя откриването като резултат от работа на контраразузнаването, въпреки че в руската публицистика е жив спорът дали конкретната информация е дошла от Хауърд, или от Олдрич Еймс, разкрит едва през 1994 г. Москва има очевиден интерес да приписва такива находки на своята ефективност, а не на информация, подадена от агент. Дори при най-благоприятния за тази версия прочит обаче Хауърд е знаел за операцията, а от септември 1984 г. поддържа контакт с КГБ – най-малко половин година преди да бъде активиран първият сигнал за намеса през пролетта на 1985 г.

Един от днешните функционални еквиваленти на кабела до Троицк лежи на морското дъно и играе ключова роля за пренос на несравнимо по-мащабни обеми информация. В рамките на публичния дебат защитата на подобна инфраструктура обикновено се разглежда преди всичко като физическа задача: патрули, сензори и наблюдение на корабния трафик. Опитът от четирите години под Калужко шосе показва защо тази сметка може да бъде непълна. Трите исторически случая не доказват, че човешкият фактор винаги има решаваща роля, но демонстрират как сложна и добре прикрита техническа система може да се обезсмисли от лице, което знае за нея.

понеделник, 31 август 2026 г.

Анализ: Оберзалцберг, „Янтар“ и Лайпциг – как Москва измерва решимостта на Запада

🇷🇺⚔️🇺🇸 Руският президент Владимир Путин възприема западните демокрации като противник, който не би предприел нищо, а тази преценка не е субективно внушение у него самия, а извод, изграден върху начина на реагиране досега. Това смята Шон Уисвесер, пенсиониран старши оперативно лице на ЦРУ, бивш ръководител на резидентура, специалист по т.нар. затворени зони и автор на Tradecraft, Tactics, and Dirty Tricks – книга на издателството на Военноморския институт на САЩ, която предстои да бъде пусната на пазара до края на годината. Той изложи тезата в предаването Inside Stories на британския вестник The Sun.

Уисвесер стъпва на историческа аналогия с два епизода от навечерието на Втората световна война. На 22 август 1939 г. в дома си над Берхтесгаден, Хитлер събира висшите си генерали и им обяснява защо Полша може да бъде нападната безнаказано. Записката на щаба на Вермахта, иззета от американските части във Фленсбург и заведена в Нюрнберг под № PS-798, предава дословно неговите думи: „Враговете ни са малки червеи. Видях ги в Мюнхен.“ 12 дни по-късно, сутринта на 3 септември, преводачът Паул Шмит прочита на глас британския ултиматум в Имперската канцелария. Според мемоарите му Хитлер остава неподвижен, а след това се обръща към външния министър Йоахим фон Рибентроп с един-единствен въпрос: „Was nun?“ (Какво сега?)

Двете сцени придобиват общия си смисъл само в хронологичния ред, по който са се случили. Изречението за „червеите“ не е плод на самозаблуда, а извод от конкретен опит, който самият Хитлер назовава изрично: на Мюнхенската конференция през септември 1938 г. Великобритания и Франция му отстъпват Судетската област зад гърба на Чехословакия без да е изстрелян нито един куршум. Оценката на противника се базира на предходното поведение на Запада. Изненадата на 3 септември идва именно от факта, че това поведение се е променило, без противникът да е получил убедителен предварителен сигнал, че ще се промени.

Уисвесер пренася този механизъм в настоящето и Путин, като посочва как самият Запад попълва регистъра от наблюдавани реакции. На 19 януари 2022 г. пет седмици преди пълномащабната инвазия президентът на САЩ Джо Байдън заявява на пресконференция в Белия дом, че „едно е, ако е ограничено навлизане“ и при този сценарий съюзниците ще се озоват въвлечени в спор какво да предприемат и какво не. Изказването е оттеглено още на другия ден, но е произнесено от президент, който по това време разполага с всеобхватна картина от разузнаването на концентрацията на военни сили по границите на Украйна. Анализаторът стига до неизбежния въпрос: как западният отговор може да зависи от мащаба и вида на нападението.

Тезата за руска подготовка става проверима там, където Москва изразходва ресурси без директна връзка с бойните действия в Украйна. На 9 април 2026 г. британският министър на отбраната Джон Хийли обяви, че подводница от клас „Акула“ и 2 подводни дрона на Главно управление за дълбоководни изследвания (ГУГИ) са провели операция с продължителност от над месец в британски териториални води. Разузнавателният кораб „Янтар“ е напуснал военноморската база Оленя заедно с тях, а ведомството публикува спътникови кадри от излизането. Хийли уточни, че няма данни за повредени кабели или тръбопроводи, предупреди за „сериозни последици“ при опит за разрушаването им и се обърна директно към Путин: „Виждаме ви.“

Плавателните съдове на ГУГИ не са предназначени за компрометиране на подводни кабели в мирно време. Задачата им е да картографират инфраструктура под водата, да поставят подслушвателни устройства и да подготвят планове за прекъсване на комуникационните връзки на НАТО в случай на война. Предисторията е достатъчно ясна. През ноември 2025 г. Хийли съобщи, че „Янтар“ се намира на границата на британските води северно от Шотландия, а екипажът му е насочвал лазери към пилотите на наблюдаващите самолети. Обединеното кралство промени правилата за взаимодействие, за да позволи на кораби от Кралския флот да се приближат до него, и разреши на атомна подводница да изплава в непосредствена близост.

Второто поле, в което вложеният руски ресурс се вижда отчетливо, е чисто организационно. Цялата идея за обособяване на безпилотни войски като отделен род беше разкрита на 16 декември 2024 г. Целият процес по формирането им завърши официално на 12 ноември 2025 г. В края на годината те наброяваха към 87 000 души при планирани 165 000 до края на 2026 г. – почти двукратно увеличение за една календарна година. В тяхната структура намира място и Центърът за перспективни безпилотни технологии „Рубикон“, сформиран със заповед на министъра на отбраната Андрей Белоусов от 2 август 2024 г.

Анализ на Роб Лий и Дмитро Путята за Института за изследване на външната политика (FPRI) облича същия този растеж в конкретни цифри. В края на март 2025 г. центърът наброява 1450 души, а тази пролет достига близо 5000 души. Типовият отряд се е разраснал от 149 на 474 души, а броят на отрядите достигна 17. Тези формирования не осигуряват непосредствена поддръжка на пехотата. Те издирват и поразяват украински екипажи на дронове и маршрути за снабдяване дълбоко зад фронтовата линия, получават техника директно от производители и възнаграждения, близки до сумите, осигурени на елитни кадри от Силите за специални операции (ССО). Разгръщането им показва и направленията, по които Русия планира да настъпва.

Растежът има своята цена, която анализът няма как да не вземе предвид. „Рубикон“ попълва състава си със изземване на отряди от обикновените полкове и бригади в армията, и вече понижи критериите за подбор, с което отслабва разузнавателните способности на маневрените части. Руското командване е неспособно да изпълни месечните си норми за набиране на военнослужещи, а „Рубикон“ се конкурира за същия човешки ресурс с 50-а бригада за безпилотни системи „Варяг“, чийто личен състав нарастна от 1300 до 7000 души. Основното ограничение остава недостигът на млади хора с нужната техническа подготовка. Йерархията, описана от Уисвесер, поставя Украйна пред Русия, а НАТО изостава и от двете. Тя обаче измерва текущото състояние, а не темп и посока на развитие.

Разликата между подготовката и действието си личи не толкова в щатните разписания, колкото в отговора на вече извършени действия. В нощта на 4 срещу 5 август покрай южната писта на летище Лайпциг/Хале е забелязан дрон, вследствие на което няколко полета бяха отклонени. В непосредствена близост до товарен самолет на украинска логистична компания разследващите органи откриват квадрокоптер с размер като на микровълнова фурна и 800 грама ПЕТН. На 14 август западно от летището е намерен и трети дрон, и около 50 грама вещество, предварително установено като хексоген. От началото на годината въпросното летище е докладвало общо 18 инцидента с дронове, довели до нарушаване на въздушното движение.

Лайпциг/Хале не е случайно избрана цел. През там минава програмата Strategic Airlift International Solution на НАТО, по която се превозват въоръжение и боеприпаси към източния фланг и Украйна, а голяма част от полетите се изпълняват от украински логистични оператори. Представител на американското разузнаване заяви пред ABC News, че дронът носи някои от характерните белези на изделията, използвани от Главното разузнавателно управление (ГРУ) на Генералния щаб на Въоръжените сили на Руската федерация.

Между 25 и 31 август Германия започна да прави именно онова, което липсваше до онзи момент. Канцлерът Фридрих Мерц предупреди, че случаят ще има сериозни последици, а извършителите на хибридните атаки ще платят. На 29 август той заяви, че Путин дестабилизира голяма част от страната, поради което Германия на практика вече се намира в конфликт с Русия. На 31 август Politico и Welt, позовавайки се на източници от Берлин, съобщиха, че през следващите дни Мерц планира да припише публично опита за саботаж на Русия. Очаква се той да обяви пакет, който съчетава собствени германски мерки със санкциите, подготвени от ЕС, а вероятно и с разширени доставки на въоръжение за Украйна. Според същите източници експулсирането на отделни дипломати и затварянето на Руския дом в Берлин вече не се смята за достатъчен твърд отговор. В немската столица се говори за втори Zeitenwende, а правителството се подготвя и за евентуални ответни действия от Русия.

Там, където НАТО все пак откри огън през тази година, целта е друга. На 8 юни френски изтребител Rafale свали дрон над латвийското село Берзгале, а на 14 август италиански Eurofighter направи същото над Ругаи. И двата изтребителя провеждаха дежурства в рамките на учението Baltic Air Policing. Свалените дронове са украински – връщали са се от удари по руска петролна инфраструктура и са били отклонени от курса си от руски средства за електронна война, както открито призна украинският външен министър Андрий Сибиха. Латвия и Литва отхвърлиха руските обвинения в съучастие и описаха инцидента като последица от руското нахлуване. Руската намеса предизвика прехващане, чиято непосредствена цена беше платена от трета страна.

Четвъртата теза на Уисвесер сочи в обратната посока и представлява най-силния довод срещу собствения му песимизъм. Русия и Китай не разполагат със съюзническа структура, сравнима с НАТО. Венецуела вече се оформя като антипод на собствената си геополитическа ориентация до 3 януари 2026 г. Тогава операция на ЦРУ и Делта Форс превзе президентския комплекс Форт Тиуна в Каракас и доведе до ареста на Николас Мадуро, който по-късно беше изправен пред федералния съд в Манхатън. През цялото това време Москва не направи абсолютно нищо. Отношенията с Ислямската република Иран остават ограничени. Съвместната работа с Пекин е сравнително нова и предпазлива. Ученията „Морско взаимодействие-2026“, проведени в Циндао от 6 до 13 юли, включваха разузнаване, ранно предупреждение и ПВО/ПРО. Срещу тях стои алианс, който се обучава съвместно от 4 април 1949 г. – вече близо осем десетилетия.

Историческата аналогия играе по-ограничена роля, отколкото първоначално звучи. Тя не предполага, че у Путин ще се появи искрената изненада, с която Хитлер реагира през 1939 г. Аналогията показва на какво стъпва оценката му: той не измерва западната решимост по декларациите, а по досието на вече дадените отговори, което продължава да се попълва дори в настоящето. Възражението към Уисвесер е основателно, защото алиансът не бездейства. Правилата за взаимодействие се промениха, ядрена подводница изплува на повърхността на океана до руския кораб „Янтар“, на два пъти дежурни изтребители откриха огън срещу руски дронове, а министрите на отбраната на ЕС предложиха изграждането на антидрон стена. Всяка една от тези мерки обаче намалява собствената уязвимост, без да налага пряка цена на извършителя. Готвеният от Германия санкционен пакет обещава обратното и именно затова е същинската проверка за решимостта ѝ.

понеделник, 20 юли 2026 г.

Китайски ледоразбивачи прекосиха американската икономическа зона на път към Арктика

🇺🇸🧊🇨🇳 Китайските полярни ледоразбивачи „Xuelong“ и „Xuelong 2“ преминаха през изключителната икономическа зона на САЩ и разширения американски континентален шелф в Берингово море на път към Арктика – и Бреговата охрана на САЩ изпрати патрулния кораб USCGC Munro, за да ги държи под наблюдение: първият проследен китайски транзит през двете зони за тази година. Усилията са част от Frontier Sentinel – постоянна мисия на службата за проследяване на чуждата дейност в Арктика. Преминаването на „Сюе Лун“ на север е документирано на 12 юли, а Бреговата охрана оповести операцията с съобщение до пресата на 17 юли.

USCGC Munro (WMSL-755) принадлежи към клас Legend – най-големите патрулни кораби за национална сигурност, с които службата разполага. Задачата на Frontier Sentinel, по описанието на Бреговата охрана на САЩ, е „да защитава американските суверенни права, да гарантира съответствие с международното право и да позиционира службата за бърза реакция при всяка засечена злонамерена дейност“.

„Заедно с Министерство на войната, Държавния департамент и международните ни партньори отговаряме активно на действията на съперниците в една все по-оспорвана Арктика“, заяви командващият Арктическия окръг на Бреговата охрана контраадмирал Боб Литъл.

Самото преминаване не нарушава международното право и това се подчертава изрично от Брегова охрана. Морското право позволява на чужди плавателни съдове да преминават свободно през ИИЗ на друга страна – ивицата до 200 морски мили от брега, в рамките на която крайбрежната страна държи суверенните права върху ресурсите, без водите да са нейна територия. Разширеният континентален шелф продължава същата логика отвъд тези 200 мили: дъното там принадлежи на крайбрежната държава, водният стълб над него не. Границата на позволеното минава другаде: научните изследвания в тези зони се нуждаят от предварително съгласие на крайбрежната страна, а събраните данни подлежат на споделяне с нея. Точно затова службата отделя законния транзит от способността, която той придвижва на север: корабите от типа на „Xuelong“ и „Xuelong 2“ носят оборудване за събиране на подробни океанографски данни – релеф на морското дъно, температура и соленост на водата.

Тези измервания хранят климатичната и океанската наука, но със същата точност обслужват и планирането на военните, отбелязва Бреговата охрана. По релефа на дъното се ориентират подводници; температурните и соленостните профили определят как се разпространява звукът под водата – тоест къде една подводница може да се укрие от чужда хидроакустика и къде сама става уязвима; а детайлната карта на дъното обхваща и трасета на подводна инфраструктура, включваща комуникационни кабели, по които минава свързаността между континентите.

Двата ледоразбивача не пътуват сами. Те са част от 16-ата китайска арктическа експедиция, потеглила на 3 юли с 4 изследователски кораба – за първи път Пекин изпраща толкова в едно арктическо плаване, съобщи Arctic Today. Освен двата „Снежни дракона“ на север се движат „Дзи Ди“ и „Тансуо-3“ – многоцелеви кораб, влязъл в строя в края на 2024 г., който носи обитаемия дълбоководен апарат „Шънхай Юнши“, спускан през шахта в корпуса и способен да работи под арктическия лед. Обявената програма на експедицията, която се организира от Министерството на природните ресурси на Китай, включва изследвания на морския лед, хидрологията, биологията, екологията и атмосферата до октомври, както и геоложки проучвания на хребета Гакел съвместно с руски и германски учени.

Транзитът в Берингово море е и първото тазгодишно повторение на модел, който Вашингтон вече е виждал. През 2025 г. Министерство на вътрешната сигурност на САЩ определи китайската активност в Арктика като безпрецедентна: пет китайски изследователски съда („Сюе Лун 2“, „Дзи Ди“, „Тансуо-3“, „Шънхай И Хао“ и университетският „Джуншан Дасюе Дзи Ди“) участваха в продължителни операции над разширения континентален шелф на САЩ, включително десетки спускания с обитаем подводен апарат в Северния ледовит океан.

Мащабът зад отделния епизод стана видим през март, когато разследване на Ройтерс описа програмата за картографиране на океанското дъно, разгърната от Китай през Тихия, Индийския и Северния ледовит океан. Според данни за морския трафик, прегледани от агенцията, поне осем китайски изследователски кораба са извършвали подобна дейност, съсредоточена около военно значими води: край Филипините, Гуам, Хавай и американски обекти на атола Уейк. Изследователският „Дунфанхун-3“ на Китайския океански университет е прекарал 2024 и 2025 г. в совалки край Тайван, Гуам и подстъпите към Малакския проток, а успоредно с това Китай е разположил стотици сензори, буйове и подводни сензорни решетки на изток от Япония, край Филипините и около Гуам. Картографирани са и води край Аляска и Арктика.

„Данните от тези проучвания биха били потенциално безценни при подготовка на бойното пространство“, коментира Питър Скот, бивш командващ австралийските подводни сили; Дженифър Паркър, бивш офицер по противолодъчна отбрана в австралийския флот, вижда в мащаба заявка за океански флот, „изграден и около подводните операции“.

Арктическата посока на тази програма има и собствено име. Пекин от десетилетие разширява полярния си изследователски флот в рамките на стратегията, която сам нарича „Полярен път на коприната“ – заявка за достъп до арктическите маршрути за корабоплаване и научни данни, въпреки че Китай няма крайбрежие на Арктика; обявената амбиция е страната да се превърне в „полярна велика сила“ до 30-те години на века. Насреща стои американски флот от само 3 действащи ледоразбивача – срещу 5 китайски и десетки руски. Конгресът одобри строителството на 11 нови арктически патрулни кораба (Arctic Security Cutters), поръчани при Davie, Rauma Marine Constructions и Bollinger, но доставките са планирани за 2028–2035 г. Първите три са предвидени за базиране в Аляска.

Отделният транзит е рутинен: преминаване, което международното право изрично позволява, наблюдавано от разстояние и без инцидент. Тежестта е в натрупването. Втора поредна година Китай изпраща в Арктика голяма координирана експедиция; за пръв път – четири съда наведнъж; година по-рано пет китайски кораба работиха продължително над разширения американски шелф. Индикации сочат постепенно превръщане на китайското научно присъствие в постоянна величина във води, които Вашингтон доскоро делеше с Москва – присъствие, което не нарушава правила, но с всяка кампания оставя у Пекин повече данни за океана, който би бил арена на всяко бъдещо подводно съперничество.

петък, 29 май 2026 г.

Полша предава балтийското председателство на Исландия с фокус върху сенчестия флот.

🇵🇱🤝🇮🇸 Предаването на ротационното председателство на Съвета на балтийските държави (CBSS) от Полша на Исландия, която поема поста на 1 юли, е по-малко протоколна смяна на караула и повече равносметка на един дълбоко променен морски театър.

След като Финландия (2023 г.) и Швеция (2024 г.) се присъединиха към НАТО, Балтийско море на практика стана обкръжено от територия на съюзниците, но именно това го превърна в предпочитан полигон за натиск под прага на открития военен сблъсък. Полският министър на външните работи Радослав Сикорски, който предаде поста в крайбрежните Гдиня и Сопот, формулира парадокса без заобикалки.

„След присъединяването на Швеция и Финландия към Алианса Балтийско море, по своята брегова линия, стана 93% натовско море. Това обаче не означава, че е свободно от сериозни предизвикателства пред сигурността“, заяви Сикорски.

Зад неговите думи стои конкретен дневен ред. Започнало на 1 юли 2025 г. полското председателство изведе на преден план укрепването на регионалната устойчивост, противодействието на руския сенчест флот и защитата на критичната подводна инфраструктура – приоритети, които Варшава онагледи и в последните дни на мандата си с учение по сценарий за отвличане на ферибот. Изборът на посочената симулация не е случаен: той рамкира заплахата не като фронтален сблъсък между флоти, а като поредица от хибридни действия в сивата зона, които остават под прага на формално приписване на отговорност.

Самата организация измина дълъг път от създаването си през 1992 г., когато трябваше да институционализира сътрудничеството в регион, който излизаше от Студената война. Руската федерация, член и основател, напусна структурата през 2022 г. след замразяването на членството ѝ от останалите участници в отговор на инвазията в Украйна. Така форум, замислен отчасти като мост към Москва, се преобрази в инструмент за координация на западната устойчивост – преназначение, което председателството на Сикорски затвърди още повече.

Заплахата, около която Полша организира своя мандат, има конкретна хроника. На Коледа 2024 г. подводният електропровод Estlink 2 между Финландия и Естония беше прекъснат. Финландските власти задържаха танкера Eagle S – плавателен съд, свързван със сенчестия флот на Москва – по подозрение, че е влачил своята котва по морското дъно близо 100 км, за да скъса кабела, а по-късно повдигнаха обвинения срещу старши членовете на екипажа. Инцидентът се вписа в серия от повреди по кабели и тръбопроводи в Балтийско море, която принуди НАТО да реагира оперативно: в началото на 2025 г. Алиансът даде началото на мисията „Baltic Sentry“, в рамките на която разположи кораби, самолети и дронове за охрана на подводните комуникации и мониторинг на руския сенчест флот.

Сенчестият флот – мрежа от стари танкери с неясна собственост и съмнителна застраховка, с помощта на които Кремъл заобикаля наложения от Г-7 таван върху цената на петрола – се оказа инструмент с повече от функция: източник на приходи извън санкционния режим и удобно средство за причиняване на „случайни“ аварии върху кабелите и тръбите, прорязващи дъното на едно от най-натоварените морета в света. Предизвикателството тук е структурно: морето е общо пространство, през което минават търговски съдове под чужд флаг, и то не може да бъде нито оградено, нито патрулирано непрекъснато по цялата си площ.

Изборът на приемник носи собствено послание. Исландия – член-основател на НАТО от 1949 г., но държава без постоянни въоръжени сили, обърната към Северния Атлантик и Арктика – ще наследи дневен ред, доминиран от морската сигурност, без да разполага със собствен военен инструмент за нея. Точно това илюстрира характера на самия CBSS: той е форум за гражданска координация и устойчивост, а не оперативно военно тяло; тежката възпираща работа остава за НАТО, бреговата охрана на отделните членки и санкционния апарат на ЕС.

Оперативната логика подсказва, че докато Руската федерация разполага със сенчест флот и запазва мотивация за подобни действия по морското дъно, „натовското море“ ще продължи да бъде подлагано на изпитания – не с открити военноморски сблъсъци, а чрез влачене на котви, прекъснати кабели и трудни за доказване маневри. С оглед на това Балтийско море се очертава като един от най-красноречивите примери за съперничество, в което формалният контрол върху картата не означава автоматично справяне с рисковете пред сигурността.

петък, 20 март 2026 г.

НАТО укрепва защитата на критичната инфраструктура в Балтийско море.

🌊 НАТО активизира усилията си за опазване на критична подводна инфраструктура в Балтийско море, разполагайки кораби, дронове и системи за наблюдение, за да се справи с нарастващата заплаха от таен саботаж, съобщава BFBS Forces News.

На борда на полския команден кораб ORP Czernicki моряците изпълняват мисия, която НАТО определя като реална операция, а не учение. Тя е част от инициативата Baltic Sentry, стартирала в началото на 2025 г. с цел мониторинг и реагиране на инциденти с подводни кабели и тръбопроводи.

Мисията беше създадена след ръст на подозрителната активност, включваща случаи, при които търговски кораби изглежда са влачили умишлено котва по морското дъно, за да повредят ключова инфраструктура.

Капитан-лейтенант Томас Стьокет, началник-щаб на борда на Czernicki, подчерта стратегическото значение на тези системи.

„Това може в по-голяма или по-малка степен не точно да парализира обществото, но да затрудни работата му. Целият интернет трафик между големите страни, Норвегия, Обединеното кралство и Европа, преминава основно по подводни кабели, затова защитата им е важна“, заяви той пред BFBS Forces News.

Балтийско море, граничещо с 9 държави, сред които членове на НАТО като Полша, Германия и Швеция, се превърна в критична и оспорвана зона поради наличието на комуникационна и енергийна инфраструктура под водите му.

Въпреки че официални лица от НАТО се въздържат от директни обвинения към Русия, те признават, че някои инциденти са трудни за обяснение.

„Когато търговски кораби случайно пуснат котва и я влачат, е невъзможно да се определи дали е инцидент или не, защото не сме на борда, когато се случва“, каза Стьокет, но по-късно да призна, че такива сценарии са малко вероятни.

НАТО твърди, че, от началото на Baltic Sentry е подобрил значително времето си за реакция при инциденти – от 17 часа на едва 1 час.

За мониторинг на морското дъно силите на Алианса използват съвременни инструменти, като автономни подводни апарати Remus и дистанционно управлявани системи Seafox, способни да се спускат на стотици метри дълбочина, за да инспектират тръбопроводи, кабели и потенциални взривни заплахи.

„Ако трябва да проверим критична подводна инфраструктура, като газопроводи на дъното, инструментите ни могат да установят лесно дали са поставени експлозиви и дали нещо е повредено и блокирано“, посочи капитан-лейтенант Едо от холандския флот.

Екипажите на НАТО споделят, че мисията отразява по-широка промяна в осведомеността.

„Всички сме зависими от интернет и телефони, а тези кабели минават под морето и международни води, където всеки има достъп до тях. Преди 5-10 години не говорехме за това, но сега темата е изключително актуална“, казва лейтенант Хиде.

Германски военноморски офицери, участващи в операцията, също отчитат повишена активност на руския т.нар. „сенчест флот“, често придружаван от военни ескорти.

„Рутинно преминаване, особено на сенчестия флот и търговски кораби, все по-често придружавани от руски военни части. Освен това руските сили използват Балтийско море за своите учения“, заяви командир Михаел Фойгт.

Макар служителите на НАТО да признават, че инцидентите не са спрели напълно, те смятат, че засиленото присъствие е направило тайните операции по-трудни за изпълнение и по-бързи за засичане.

🔙 Frontline Monitor припомня: По-рано генерал-лейтенант Кай Роршнайдер, ръководител на Съвместното командване за поддръжка и осигуряване на НАТО (JSEC), заяви, че военният пакт трябва да разшири своята мрежа от тръбопроводи от Студената война със стотици километри на изток, за да се гарантира, че силите на съюзниците могат да поддържат конфликт с висок интензитет с Русия.

сряда, 8 януари 2025 г.

Китайски кораб е прекъснал критичен подводен кабел, свързващ Тайван и САЩ.

Кораб на тайванската брегова охрана следи кораб на китайска брегова охрана на няколко морски мили от североизточното крайбрежие на Тайван на 12 декември 2024 г.
📸 Снимка: Taiwan Coast Guard/AFP

🇨🇳⚔️🇹🇼 Тайванските власти съобщиха за повреда на критичния международен оптичен кабел Trans-Pacific Express, който свързва Източна Азия със западното крайбрежие на САЩ близо до пристанището Кеелунг.

Подозрителният кораб Шунсин-39, регистриран в Камерун и собственост на хонконгска компания с китайско управление, отказа да спре за разследване и продължи към Южна Корея. Бреговата охрана на Тайван е записала маршрута на кораба, докато е пътувал в близост до острова през последните седмици, което засилва подозренията за възможен умишлен саботаж. Това е 21-ият път, в който китайски кораби прекъсват тайвански подводни кабели.

Миналия месец тайванската армия проведе симулация на потенциална китайска агресия, в която един от сценариите включваше прекъсване на комуникацията, причинено от скъсани подводни кабели. Междувременно тайванските служители от известно време са загрижени за значението на създаването на по-надеждни комуникационни системи.

Досега не беше лесно инцидентите с повреда на кабели да бъдат приписани на конкретен виновник, било то Русия, Китай или друг участник, но изглежда няма съмнение, че броят на подобни събития само нараства.

Маршрутът на подозрителният кораб Шунсин-39

понеделник, 30 декември 2024 г.

НАТО увеличава присъствието си в Балтийско море

🇫🇮⚔️🇷🇺 Съюзниците от НАТО проведоха среща на 30 декември, за да обсъдят сигурността на критичната инфраструктура в Балтийско море след повреда на подводни кабели, свързващи Естония и Финландия няколко дни по-рано.

170-километровият подводен захранващ кабел Estlink 2, свързващ Финландия и Естония, претърпя значителни щети на Коледа. Властите третират инцидента като потенциален акт на саботаж.

На пресконференция на 26 декември финландската полиция обяви, че повредата на кабела във Финския залив вероятно е причинена от руски танкер, за който се подозира, че е част от така наречения „сенчест флот“ на Москва – мрежа от кораби, за които се твърди, че са използвани от Русия за заобикаляне на санкции, като тези, ограничаващи продажбите на петрол.

Повредените кабели, които в момента се разследват от финландските власти, са сред няколкото скорошни инцидента в Балтийско море, които се разглеждат като потенциален саботаж.

В отговор на инцидентите НАТО увеличава военното си присъствие в Балтийско море, за да засили бдителността, да подобри осведомеността за ситуацията и да възпира бъдещи заплахи. Съюзниците също така проучват допълнителни мерки за защита на критичната подводна инфраструктура, като използват подкрепата на създадения през май тази година Морски център на НАТО за сигурност на критичната подводна инфраструктура.

Германският външен министър Аналена Бербок също изрази загриженост относно „сенчестия флот“ след неотдавнашни повреди на подводни кабели в цяла Европа.

„Почти всеки месец кораби понастоящем повреждат важни подводни кабели в Балтийско море“, каза Баербок пред германската медийна група Funke на 28 декември. Тя описа подозрителни дейности на корабни екипажи, включително пускане на котви и влаченето им по морското дъно с километри без обяснение.

„Корабните екипажи пускат котви във водата, влачат ги с километри по морското дъно без видима причина и след това ги губят, когато ги издърпат“, каза тя, добавяйки, че поредицата от инциденти през последните месеци едва ли е случайна.

вторник, 19 ноември 2024 г.

Подозират китайски товарен кораб за скъсването на подводните кабели в Балтийско море.

🇨🇳⚓ Китайският товарен кораб Yi Peng 3 е преминал през района на морските кабели във Финския залив по същото време, когато беше докладвано скъсването на два от подводните кабели – от Финландия до Германия и от Швеция до Литва.

Това съобщава финландското издание Iltalehti, позовавайки се на информация от платформата за проследяване на морски трафик Marinetraffic.

Корабите на датската брегова охрана са били по следите на въпросния кораб в същия времеви интервал.

Екипът, който разследва движенията на китайския контейнеровоз Newnew Polarbear, свързани с инцидент с газова тръба миналата година, също обърна внимание на необичайните движения на кораба Yi Peng 3.

След извършването на обстоен анализ, екипът докладва в социалната медийна платформа Bluesky, че е открил маршрута на китайския кораб и той изглежда прекъснат точно около двата повредени подводни кабела.

Литовският говорител на Telia Аудриус Стасиулайтис заяви пред финландския обществен радио-телевизионен оператор Yle, че повреденият кабел се простира от Швентойи в Литва до Готланд в Швеция.

Според данните на Marinetraffic, Yi Peng 3 е пресякъл подводният кабел сутринта на 17 ноември, като горе-долу по същото време е повреден и въпросният морски кабел.

AIS системата, проследяваща позицията на кораба, регистрира срив в неделя следобед, който е продължил до 22:41 часа. По това време корабът се е намирал в близост до точката на скъсване на подводните кабели.

На обществеността бее съобщено, че морският кабел C-Lion1, свързващ Финландия и Германия, се е скъсал в нощта на неделя срещу понеделник, в около 4:00 часа местно време.

В около 10:00 часа сутринта в понеделник корабът направи отклонение от маршрута и за момент промени курса си в точката, където се пресичат финландският морски кабел и вторият литовски морски кабел, след което започва да кръжи в района в продължение на около един час и половина преди да продължи по маршрута си.

Yi Peng 3 е китайски товарен кораб с дължина от 224 метра и широчина 32 метра. Собственикът му е посочаен като китайската компания Ningbo Yipeng Shipping Co Ltd.

По време на инцидента с кабела в близките води са присъствали и други кораби, сред които Top Marine – товарен кораб, плаващ под флага на Либерия, който беше на път за Русия. Маршрутът на кораба обаче не показва същите отклонения като движенията на китайския кораб.

През последните дни беше наблюдавана подозрителна дейност в близост до подводни кабели и в други морски зони. Специализираното издание Data Center Dynamic съобщи, че миналия петък ирландският флот е ескортирал руски кораб от териториалните си води, тъй като е предизвикал подозрения с плаването си в непосредствена близост до маршрутите на критични подводни кабели.

понеделник, 18 ноември 2024 г.

Повреда в подводни кабели между Финландия и Германия.

🔍 Източник: BILD

🇫🇮⚔️🇷🇺 По-рано днес, 18 ноември 2024 г. телекомуникациите между Финландия и Германия бяха прекъснати поради повреда в подводния кабел C-Lion1. Простирайки се от Хелзинки до Росток с обща дължина от 1173 километра, кабелът служи като единствената директна връзка между Финландия и Централна Европа.

Cinia, финландската държавна компания, отговорна за кабела, потвърди наличието на неизправност. Точната причина за щетите все още е в процес на изясняване. Самули Бергстрьом, ръководител на Центъра за киберсигурност на Финландия, посочи, че потенциалните причини могат да включват лошо време или щети от морски трафик. Ремонтните дейности вече са в ход.

Ари-Пека Кнаапила, главен изпълнителен директор на компанията, заяви, че е преждевременно да се спекулира дали повредата е умишлена, но подчерта, че инциденти като този е малко вероятно да се случат без външно влияние в региона, където се намира кабелът.

Кабелът C-Lion1, който работи от 2016 г., е критична част от инфраструктурата в Балтийско море, която върви успоредно на газопроводите и захранващите кабели. Тази щета следва предупреждение за повишена сигурност от Съединените щати относно руска военна дейност в близост до подводни кабели.

През септември 2024 г. официални представители на САЩ изразиха опасения, че Русия може да подготвя саботажни операции, насочени към такава инфраструктура, въз основа на съвместно разследване на скандинавски телевизионни оператори, които разкриха присъствието на руски шпионски кораби в района.

През април миналата година, обществените медии в Швеция, Финландия, Норвегия и Дания заявиха, че Русия е разположила флотилия от предполагаеми шпионски кораби, действащи в скандинавските води, като част от по-широка стратегия, която би могла да включва саботиране на подводни кабели и вятърни паркове.

Cinia е подготвила ремонтен кораб за отстраняване на щетите. Според финландския обществен радио-телевизионен оператор YLE, компанията е заявила, че графикът за ремонт е несигурен, но обикновено отнема между 5 и 15 дни.

🇱🇹🇸🇪 Андрюс Шемешкявичюс, главен технологичен директор на базираната в Швеция мултинационална телекомуникационна компания Telia, заяви, че комуникационният кабел между Литва и Швеция също е бил повреден.

„Кабелът беше прекъснат в неделя сутринта, около 10 часа. Системите веднага съобщиха, че сме загубили връзка. Проведоха се по-нататъшно разследване и изясняване и се оказа, че е повреден“, разказа Шемешкявичюс в програмата „Важен час“ на литовската LRT TV.

Той обясни, че Telia предава интернет връзката към Литва чрез три подводни кабела, което значи, че честотната лента на интернет е намалена с една трета в резултат от инцидента. Връзката обаче беше възстановена за потребителите чрез заобикаляне на грешката.

Междувременно предаването на данни между Финландия и Германия беше напълно прекъснато. Дългият близо 1200 километра кабел е единствената пряка връзка от този вид между Финландия и Централна Европа и минава успоредно с други важни части от инфраструктурата, включително газопроводи и електрически кабели.

Провалът на единствената връзка между Финландия и Централна Европа идва седмици след като Съединените щати предупредиха, че са засекли засилена руска военна активност около ключови подводни кабели.

Кабелът е инсталиран и се управлява от китайска компания, контролирана от Финландия.

понеделник, 3 юни 2024 г.

Морски патрулни самолети на НАТО на мисия срещу потенциална руска заплаха край бреговете на Ирландия

Моряци на борда на норвежката фрегата Thor Heyerdahl. Норвегия участва в проследяването на руската подводница край западните брегове на Ирландия през изминалата седмица.
📸 Снимка: Oda Linnea Brekke Iden/Norwegian Armed Forces/EPA

🇬🇧🇫🇷🇳🇴 Морски патрулни самолети от Франция, Норвегия и Обединеното кралство извършват задълбочено наблюдение над водите край Слайго и Донегал на западния бряг на Ирландия.

🇷🇺 Операцията, която продължава близо седмица, е в отговор на предполагаема руска подводна дейност в близост до газопроводи и подводни кабели.

Според доклади на The Sunday Times  в операцията участват самолет Bréguet 1150 Atlantic на френските военновъздушни сили, който лети във въздушното пространство край бреговете на Клеър, както и самолети Boeing Poseidon P-8 от Великобритания и Норвегия, които кръжат край бреговете на Слайго и Донегал.

Тези самолети, особено Poseidon P-8, са добре известни с възможностите си за проследяване на подводници. Това координирано усилие подчертава отговорността, с която трите страни се отнасят към потенциалната заплаха, която представляват руските подводници в региона.

Последствията за Ирландия са доста сериозни; тук е моментът да се отбележи, че липсата на каквито и да е способности за морска отбрана на страната е наложила намесата на нейните съюзници.

Стратегическата позиция и уязвимостите на Ирландия

Карта на основните подводни кабели, минаващи през Северния Атлантик.
📸 Снимка: Submarine Cable Map

Позицията на Ирландия в Северния Атлантик я поставя в сърцето на огромна мрежа от подводни оптични кабели между Европа със Северна Америка, отговорни за приблизително 97% от световния пренос на данни, което ги прави жизненоважни за глобалните комуникации. С над 550 кабела, обхващащи 1,4 милиона километра, сигурността на въпросната инфраструктура е от първостепенно значение както за Ирландия, така и за световната общност.

Предполагаемата руска дейност край ирландския бряг е особено тревожна, особено като се има предвид други инциденти от близкото минало. През август 2021 г. руският разузнавателен кораб „Янтар“ беше забелязан близо до бреговете на Ирландия, близо до подводния кабел AEConnect-1 и планирания маршрут за подводни комуникационни кабели „Celtic Norse“. Тази тенденция на руски интерес към подводните кабели в региона започва да поражда все по-широки опасения относно потенциални актове на саботаж.

Нарастваща загриженост и военни отговори

Руският разузнавателен кораб „Янтар“ разполага с редица системи за подпомагане на проучвания и подводни операции. Самият кораб не е скрит, но някои от мисиите му са забулени в тайна, поради което стават обект на информирани спекулации.
📸 Снимка: Yörük Işık

Европейските разузнавателни агенции смятат, че Русия може да подготвя актове на саботаж в страните-членки на ЕС в навечерието на европейските избори. Настоящата операция на НАТО за наблюдение е проактивна мярка за противодействие на подобен вид заплахи и гарантиране на сигурността на критичната инфраструктура.

Участието на Ирландия в международни военни учения е забележително. Наскоро ирландски персонал участва като наблюдатели в покрепении от НАТО военноморски маневри край бреговете на Сезимбра, Португалия. Тези учения, които включват използването на подводни дронове, подчертават потенциала за международно сътрудничество, гарантиращо сигурността на критична та подводна инфраструктура.

петък, 15 март 2024 г.

По-голямата част от Африка остана без интернет заради критична повреда в инфраструктурата

Масови прекъсвания на интернет връзката са настъпили в почти цяла Африка вчера, четвъртък, 14 март 2024г, засягайки съществено бизнеса и телекомуникациите на Черния континент, съобщиха интернет обсерваторията Netblocks, цитирана от местни медии.

В своя публикация на X (бивш Twitter), от Netblocks споделиха, че мрежовите данни на живо показват, че осезаемо нарастване на прекъсванията на телекомуникациите в Африка през вчерашния ден.

Инцидентът е имал най-силно въздействие върху Западна Африка и практически е свел до минимум свързаността на целия континент, се казва още в съобщението.

Според My Broadband, онлайн портал за информационни и комуникационни технологии, базиран в ЮАР, прекъсването е започнало около 12:30 ч. (1030GMT) четвъртък, като някои потребители споделят, че нямат достъп до интернет или не са успели да използват някои онлайн услуги, включително LinkedIn, Microsoft 365, Microsoft Teams, WhatsApp, X и Xbox.

MyBroadband научи, че множество прекъсвания на подводните кабели в близост до Абиджан, Кот д’Ивоар са причината за прекъсването. Засегнати са кабели на West Africa Cable System (WACS), Africa Coast to Europe (ACE), MainOne и SAT3.

Netblocks съобщава също, че Кот д'Ивоар е бил сериозно засегнат, докато Либерия, Бенин, Гана и Буркина Фасо са били изправени пред инциденти с големи смущения. ЮАР, Лесото и Нигерия са претърпяли далеч по-малки прекъсвания, а Камерун, Габон и Намибия - средни по мащаб.

Говорител на Vodacom, една от най-големите телекомуникационни фирми в Южна Африка, каза, че множество повреди на подводни кабели между Южна Африка и Европа оказват влияние върху мрежовите доставчици, включително върху тях самите, информира в своя репортаж местният News24.

„Това означава, че определени клиенти в момента изпитват периодични проблеми с връзката“, завърши говорителят.